Latest analysis
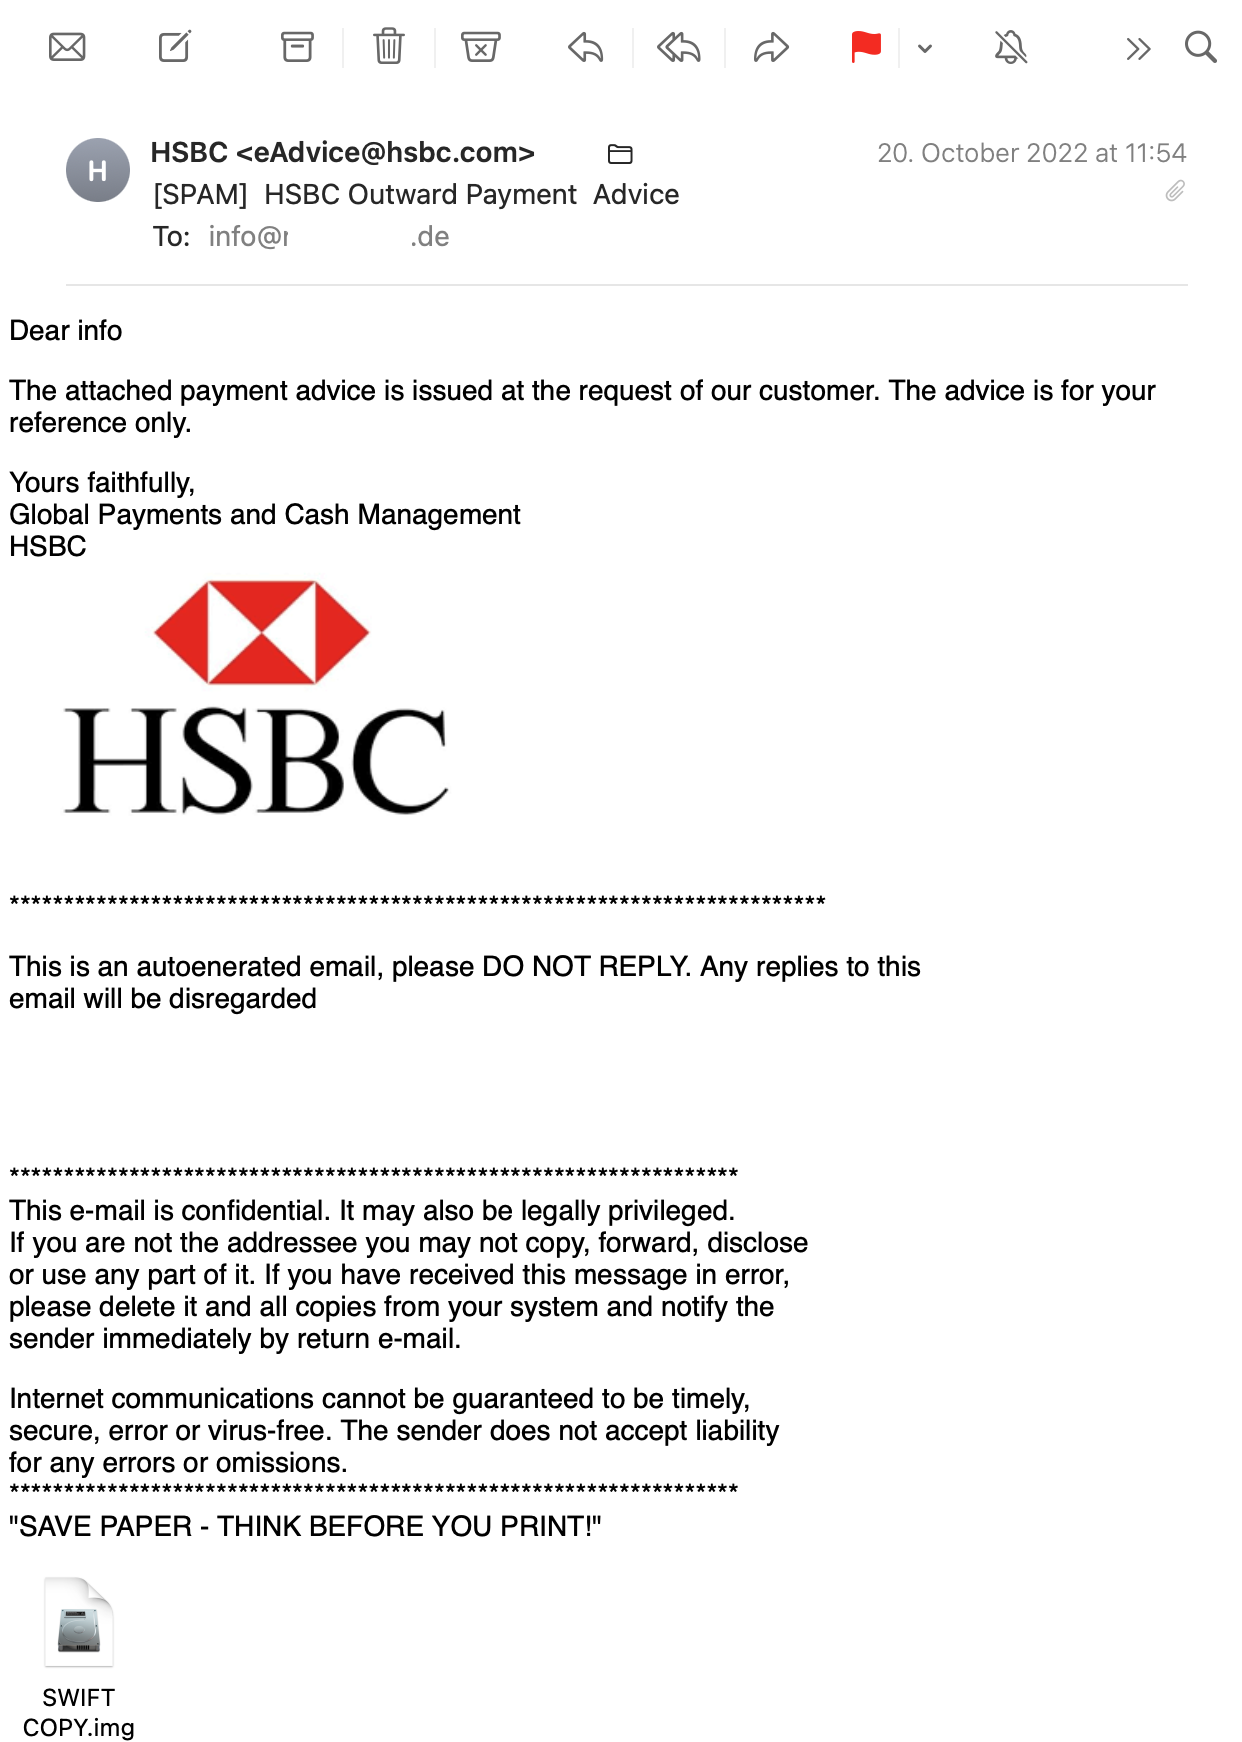
Phishing Email HSBC Outward Payment Advice
Analysis of a phishing email disguised as an HSBC payment advice.
Digital Forensics & Email Security

@wilketob
IT security analyst and phishing mail sommelier. Writing about threat analysis, phishing, and IT security.
Analysis of a phishing email disguised as an HSBC payment advice.
Eine markenlose Mail meldet ein abgelaufenes Cloud-Speicher-Abo und will neue Zahlungsdaten. Sie besteht den SPF-Check, weil die gespoofte Behördendomain jedem Server der Welt das Senden erlaubt. Der Link führt in einen Google-Cloud-Storage-Bucket mit 0/90 bei VirusTotal.
09/15/2026Ein gefälschter ELSTER-Steuerbescheid über 462,48 € führt auf eine .de-Domain, die 18 Stunden vorher registriert wurde. Der Angreifer hat seinen eigenen Testvermerk mitversendet - und wechselt die Absenderdomain: mal eine Fremddomain mit DMARC p=none, mal elster.de selbst. Angekommen sind beide.
09/13/2026Ein angebliches ADAC-Gewinnspiel verspricht eine Autokühlbox für 139 Euro geschenkt. Der Kurzlink schickt Analyse-Systeme auf bing.com statt auf die Umfrage, der Abmelde-Link führt auf dieselbe Seite wie der Gewinn-Button - und im HTML steht eine Zeile, die dort nie hätte landen dürfen. Woran man das ADAC-Gewinnspiel als Fake erkennt.
09/13/2026Eine Klarna-Mail besteht SPF, DKIM und DMARC - gegen eine p=reject-Policy, und der Bayes-Filter hält sie zu 99,99 Prozent für Ham. Möglich wird das, weil Angreifer die DNS-Zone eines deutschen Uhrmachers übernommen und binnen 28 Sekunden einen kompletten Mailstack darauf ausgerollt haben. Der einzige Link geht über t.co.
09/12/2026Eine PayPal-Mail mit FATCA-Vorwand besteht SPF, DKIM und DMARC vollständig, kommt über Amazon SES und landet mit SpamAssassin-Score 2.4 im Posteingang. Die Phishing-Seite liegt auf clickfunnels.com und hat bei VirusTotal 0 von 90 Detections. Eigenleistung des Angreifers: ein deutscher Text und ein großes I.
08/30/2026Eine angebliche Adobe-Dokumentenfreigabe, bei der dem Angreifer fast nichts selbst gehört: Absenderidentität, Layout, Logo und Link-Reputation sind alle geliehen. Zugestellt wurde sie, weil DMARC auf p=none stand und drei Spamhaus-Abfragen des Mailservers still ins Leere liefen.
08/27/2026Eine SEPA-Rücklastschrift über 18,80 EUR hat jede Authentifizierungsprüfung bestanden, die ein Mailserver anbieten kann. Weil sie nicht gefälscht war, sondern über ein gekapertes Hosting-Konto echt versandt wurde. Im Anhang: dasselbe verschlüsselte Phishing-Kit wie im Juni und im Juli, entpackt per unsichtbarem SVG.
08/20/2026Ein angebliches ELSTER-Guthaben über 359,00 € kommt von der echten Domain info@elster.de - mit SPF-Softfail, ohne DKIM und mit einer DMARC-Policy p=reject, die jedes durchsetzende Postfach zum Abweisen bringt. Versand und Phishing-Seite liegen beim selben Hoster, und kein einziger Virenscanner kennt die Domain.
08/18/2026Eine markenlose 'Ihre Zahlung ist eingegangen'-Mail transportiert ein PDF, dessen komplette Seite ein einziger Link ist. Dahinter ein gefälschtes Adobe-Flash-Update - für ein Produkt, das seit 2020 tot ist. VirusTotal führt das PDF als TrojanDownloader, die Landing-Seite heißt 'Download Complete'.
07/31/2026Zweite Welle derselben Phishing-as-a-Service-Plattform: eine angebliche Kanzlei-Rücklastschrift über 20,28 EUR, im Anhang ein verschlüsseltes HTML-Kit ohne einen einzigen Link. Gleicher Server-Key wie im Juni, gleicher Opfer-Datensatz - nur ist die Login-Seite jetzt auf netcup gebrandet, weil das Postfach den Provider gewechselt hat.
07/28/2026Eine höfliche Markenrechtsbeschwerde an Amazon-Händler, 48 Stunden Frist, vier angehängte Beweise - allesamt Windows-Verknüpfungen mit doppelter Dateiendung. Sie starten das Bordmittel winrm.cmd und laden per WebDAV über HTTPS nach. Kein Link in der Mail, SPF und DKIM sauber, Spam-Score -0,1.
07/24/2026Barclays Deutschland heißt seit Februar 2026 easybank - und genau in dieses Fenster schreibt jemand eine GwG-Datenprüfung mit fünf Tagen Frist. SPF, DKIM und Spam-Score sind sauber, weil die Mail aus einem übernommenen Google-Workspace-Konto kommt. Und der Tracking-Link verrät sein Ziel im Klartext.
07/14/2026Eine pixelperfekte PayPal-Mail mit gültiger DKIM-Signatur, verschickt aus dem gekaperten Postfach einer kanadischen Agentur. Das HTML ist von einer echten PayPal-Mail geklaut, der Betreff tarnt sich mit großem I statt kleinem l - und hinter dem Flowcode-Kurzlink wartet eine Klon-Loginseite.
06/24/2026Eine angebliche Rücklastschrift mit „PDF-Beleg“ im Anhang - der Beleg ist in Wahrheit eine HTML-Datei, die sich im Browser mehrstufig entschlüsselt und einen Hosting-Login (ISPGateway/df.eu) abgreift. Anatomie eines verschlüsselten HTML-Smuggling-Angriffs.
06/22/2026Eine angebliche Postbank-Mail will, dass ihr euer BestSign-Verfahren 'aktiviert'. Verschickt über einen Mailserver im Kosovo, getarnt mit einem Hootsuite-Shortlink, der auf eine versteckte China-Domain führt. Und der Aufhänger ist ausgerechnet die Zwei-Faktor-Sicherung selbst.
06/17/2026Eine angebliche HUK-COBURG-Umfrage verspricht 60% Rabatt auf eine Dashcam. Verschickt über eine Google-Cloud-Instanz, gehostet in einem Cloud-Storage-Bucket, der einfach 'hukcoburg' heißt - VirusTotal sieht 0 von 92. Warum die Mail trotzdem an drei Stellen auffliegt.
06/14/2026Gefälschte Mahnungen, abgelaufene Domains, eine Steuererstattung vom Finanzamt: Die Maschen wechseln, die Erkennungsmerkmale bleiben. Die fünf Stellen, an denen fast jede Phishing-Mail auffliegt - plus sieben Maßnahmen für KMU ohne Security-Abteilung.
06/12/2026Eine angebliche ELSTER-Steuererstattung über 632,80 € besteht SPF und DKIM, landet mit SpamAssassin-Score 0.0 in der Inbox und führt auf eine gekaperte chilenische Domain. Wie die Kampagne technisch sauber und inhaltlich trotzdem entlarvbar ist.
06/12/2026Eine Woche nach der ersten DomainFactory-Welle kam dieselbe Mail noch mal - gleicher Absender, gleicher Mailer, gleiche hundert Bcc-Empfänger. Nur die Tarnung ist diesmal weg: SPF nur noch softfail, kein Cloudflare, und die Phishing-Seite liegt auf einer gekaperten 26 Jahre alten Domain.
06/05/2026Eine DomainFactory-Phishingmail besteht den SPF-Check - weil sie den Pass einer fremden Domain leiht und von einer Google-Cloud-VM kommt. Der „Verlängern“-Knopf führt über einen Rebrandly-Kurzlink auf eine Cloudflare-getarnte Fake-Loginseite.
04/18/2026Eine semi-personalisierte domainFACTORY-Impersonation nutzt das Fehlen eines SPF-Records beim echten Anbieter - und will Zahlungsdaten.
04/14/2026Eine fingierte Mahnung über 7,91 Euro, angeblich von Kleinanzeigen - mit zwei parallelen Abzock-Wegen: Phishing-Link und gefälschte IBAN auf einem JPMorgan-Konto.
04/10/2026Exchange Online, Business Standard, Business Premium - was steckt wirklich drin? Ein Überblick über die Security-Features, die du bereits bezahlt hast und warum du sie dringend aktivieren solltest.
08/10/2022Analyse einer Scam-Email vom 'EU Business Register'.
07/20/2022Analyse eines schädlichen PDF Documents mit JavaScript Obfuscation.
06/01/2022Analyse der Sophos-Studie zur Ransomware-Bedrohung in Deutschland.
05/15/2022Analysis of a phishing email disguised as an HSBC payment advice.
Tool
Check in seconds whether your domain is correctly configured for SPF, DKIM, and DMARC - and how your mail lands with other recipients.