18. August 2026
Ein Zahlungsbeleg, bei dem die ganze Seite klickt - und ein Adobe-Flash-Update aus dem Jenseits

Tobias Wilke
@wilketob
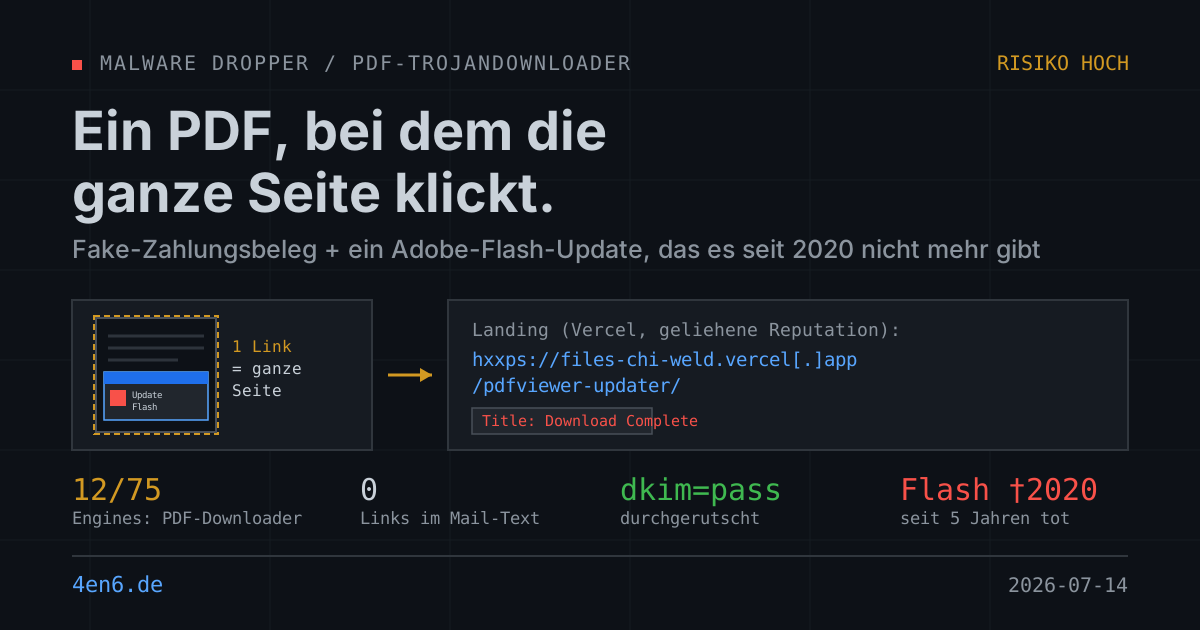
Eine Phishing-Mail, die für ein Adobe-Flash-Update wirbt, hat 2026 ein zeitliches Problem: Flash ist seit Dezember 2020 tot, seit Januar 2021 blockiert Adobe es aktiv. Trotzdem lag genau so eine Mail im Postfach - und der Weg dahin ist technisch sauberer gebaut, als der Köder vermuten lässt. (Die IOCs sind defangt, damit hier niemand aus Versehen klickt.)
Die Mail
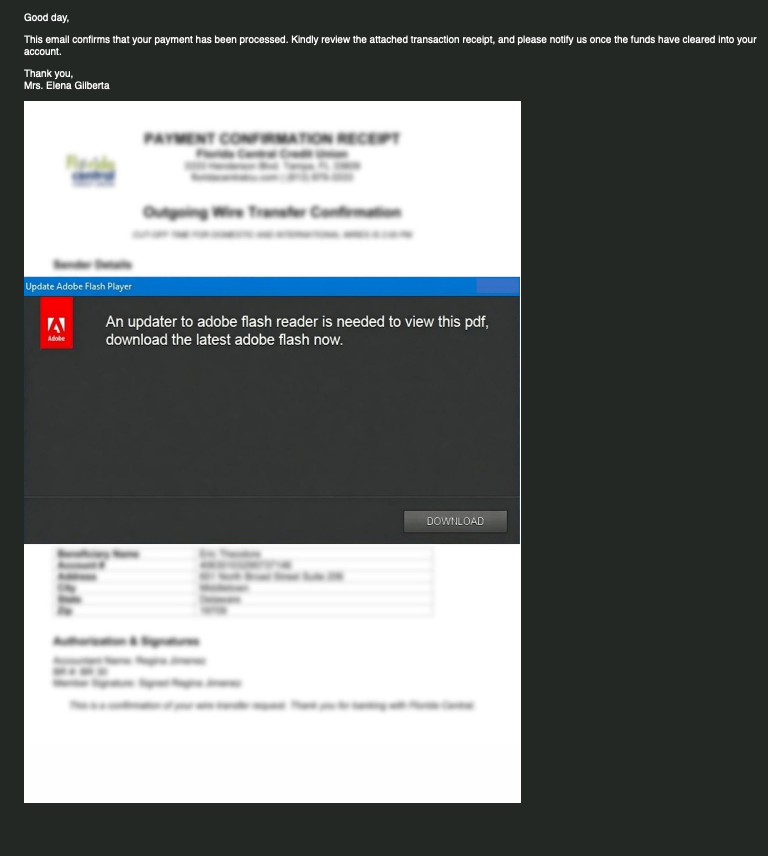
Drei Sätze, kein Logo, keine Bank. From: "Elena Gilberta" <admin[@]grgltd[.]com>, Betreff "Transfer Confirmation & Receipt". Der Text:
Good day,
This email confirms that your payment has been processed. Kindly review the
attached transaction receipt, and please notify us once the funds have cleared
into your account.
Thank you, Mrs. Elena Gilberta
Das ist Absicht. Wo kein Markenname und kein verdächtiger Link im Text steht, hat ein Mail-Filter, der auf Text und Body-URLs schaut, wenig zu greifen. Der Köder ist außerdem eine gute Nachricht - Geld ist eingegangen. Eine gute Nachricht senkt die Wachsamkeit zuverlässiger als jede Drohung mit Kontosperre. Die ganze Bösartigkeit steckt im Anhang.
Das PDF, bei dem die ganze Seite ein Link ist
Der Anhang heißt transaction_succeful_wellsfar_go_949024.pdf. Der Tippfehler "succeful" und das zerhackte "wellsfar_go" sind kein Ausrutscher, sondern Filter-Umgehung: VirusTotal kennt dieselbe Datei unter etlichen Namensvarianten (transfer_succefully_.pdf, ...wellsfargo684974edws...). Ein Kit, das den Dateinamen pro Welle würfelt.
Wer das PDF öffnet, sieht einen "Payment Confirmation Receipt" - allerdings nicht von Wells Fargo, wie der Dateiname behauptet, sondern von der Florida Central Credit Union in Tampa. Marke im Namen, andere Marke im Bild. Auch das ist Fließbandarbeit: generische Belegvorlagen, lieblos kombiniert.
Über den Beleg ist ein gefälschtes Windows-Fenster gelegt. Titelleiste "Update Adobe Flash Player", das rote Adobe-Icon, der Satz "An updater to adobe flash reader is needed to view this pdf, download the latest adobe flash now" und ein DOWNLOAD-Button. Der Beleg dahinter ist bewusst unscharf - man soll glauben, man müsse erst "aktualisieren", um ihn zu lesen.
Und jetzt der eigentliche Trick. Man muss den DOWNLOAD-Button gar nicht treffen. Das PDF enthält eine Link-Annotation, deren Rechteck praktisch die gesamte A4-Seite abdeckt. Egal wohin man tippt - auf den Beleg, auf das Fake-Fenster, auf den Button, auf den weißen Rand - man öffnet dieselbe URL. Es gibt keinen sicheren Fleck auf dieser Seite. Die ganze Seite ist der Button.
Verräterisch ist auch, womit das PDF gebaut wurde: der Producer-Eintrag sagt jsPDF 2.5.1. Das ist eine JavaScript-Bibliothek, mit der man PDFs programmatisch im Browser oder in Node erzeugt. Kein echter Bank-Export sieht so aus. Der ganze "Beleg" ist ein einzelnes JPEG, das per Skript auf eine leere Seite gelegt wurde - inklusive Zeitstempel D:20260714021744-07'00', also erzeugt in einer US-Pacific-Zeitzone, rund neun Stunden vor dem Versand.
Wohin der Link führt
Das Ziel ist hxxps://files-chi-weld.vercel[.]app/pdfviewer-updater/. Vercel ist eine völlig legitime Hosting-Plattform für Web-Apps - und genau deshalb interessant. Ein *.vercel.app-Host hat gültiges TLS, saubere Reputation und liegt hinter Anycast. Für den Angreifer ist das ein Gratis-Server mit geliehenem guten Ruf, in Minuten neu deploybar, ohne eigene Domain, die man beschlagnahmen könnte. Dasselbe Muster wie bei den monday.com- und Flowcode-Fällen der letzten Wochen, nur mit Vercel als Bühne.
Der Pfad /pdfviewer-updater/ passt zum Fake-Fenster im PDF: Es geht um ein angebliches Viewer-Update. VirusTotal hat die Seite gecrawlt und ihr den Titel "Download Complete" gegeben - genau das, was eine Fake-Updater-Seite anzeigt, während sie eine ausführbare Datei nachschiebt. ESET flaggt die URL als Malware.
Die Binärdatei hinter "Download Complete" habe ich nicht gezogen - Links aus Phishing-Mails ruft man nicht auf. Aber das PDF selbst reicht als Beleg: VirusTotal führt es mit 12 von 75 Engines als bösartig, die Einordnungen lauten PDF/TrojanDownloader.Agent (ESET), Phish.Pdf (Symantec), Trojan.PDF.Gen (TrendMicro). Ein Downloader also - die erste Stufe, die auf einem geklickten Rechner die eigentliche Nutzlast nachlädt. Was das am Ende wird, entscheidet der Angreifer: Passwort-Stealer, Fernzugriff, Ransomware-Loader.
Warum sie durchkam
Der interessanteste Header-Befund ist die Authentifizierung. spf=fail - die einliefernde IP steht nicht im SPF-Record der Absenderdomain. Aber dkim=pass - die Mail ist gültig DKIM-signiert. Wie geht das zusammen? Weil grgltd[.]com dem Angreifer gehört. Registriert 2024 bei NameCheap, hinter einem Privacy-Schild, verschickt über einen selbst betriebenen Mailserver auf einem deutschen VPS (AS44486 synlinq.de, Offenbach). Er kontrolliert den DKIM-Schlüssel, also signiert er sauber.
Und dieses eine gültige Häkchen hat gereicht. Der SpamAssassin des empfangenden Servers vergab Score 6,4 - die Schwelle lag bei 7,0. Knapp durchgerutscht. Ausgerechnet die gültige DKIM-Signatur zieht den Score nach unten (DKIM_VALID gibt Minuspunkte), obwohl SPF fehlschlug und die Sende-IP bei Spamhaus gelistet ist. Das ist die Lektion: DKIM-pass heißt nicht "vertrauenswürdig". Es heißt nur "die Domain hat wirklich signiert". Wenn die Domain dem Angreifer gehört, ist das kein Gütesiegel, sondern nur ein korrekt gesetzter Haken.
Woran ihr's erkannt hättet
Der offensichtlichste Tell ist das Adobe-Flash-Update. Flash ist seit über fünf Jahren tot. Nichts, was 2026 zum Installieren von Flash auffordert, ist echt - das ist eine so zuverlässige Regel, wie es sie in dieser Branche gibt. Wer die Vorlage recycelt hat, hat den Kalender nicht geprüft.
Zweitens: Kein PDF-Viewer und keine Bank aktualisiert Software, weil man einen Beleg anklickt. Updates kommen aus dem Programm selbst oder von der Herstellerseite, nie aus einem Dokument heraus.
Drittens: Ein echter Beleg, bei dem die gesamte Seite klickt, ist keiner. Wer den Mauszeiger über die Seite bewegt und überall dieselbe vercel.app-URL in der Statuszeile sieht, hat seine Antwort. Und ein Zahlungsbeleg, den man erst durch ein "Update" freischalten muss, ist ein Widerspruch in sich - der Beleg wäre der Inhalt, nicht die Belohnung fürs Herunterladen.
Was ihr tun könnt
Software-Updates nur aus dem Programm oder von der Herstellerseite - nie aus einem Dokument oder einem Link. Das ist die eine Regel, die diesen ganzen Angriff aushebelt. Kostet nichts außer der Disziplin, sie durchzuhalten.
PDFs aus unerwarteten "Zahlungsbeleg"-Mails im Viewer öffnen, nicht im Browser, und vor jedem Klick das Link-Ziel prüfen. Adobe Reader, Foxit und Co. zeigen beim Hovern, wohin ein Link im PDF führt. Eine Seite, die überall dieselbe fremde URL zeigt, ist erledigt.
Am Mail-Gateway PDFs mit eingebetteten URLs und Annotationen auspacken lassen. Ein Filter, der nur den Text und die Body-Links liest, sieht bei dieser Mail nichts - die einzige URL steckt in einer PDF-Annotation. Werkzeuge wie Rspamd oder kommerzielle Mail-Security können das. DKIM-pass dabei nicht als Freifahrtschein behandeln.
Ausführung aus dem Download-Ordner per Richtlinie unterbinden. Defender-ASR-Regeln, SmartScreen oder Application Control stoppen den Downloader, selbst wenn das "Update" schon auf der Platte liegt. Für Windows-Umgebungen ohne dedizierte IT der wirksamste einzelne Hebel.
DMARC so setzen, dass ein alleinstehendes DKIM-pass nicht reicht. Wer fehlendes SPF-Alignment und Spamhaus-Treffer in die Quarantäne schickt, statt sie am gültigen DKIM vorbeiziehen zu lassen, fängt genau dieses Muster ab.
Fazit
Ein toter Player, ein Beleg von der falschen Bank, ein Absender-Name aus dem Zufallsgenerator - der Köder ist nachlässig. Die Verpackung nicht: eine markenlose Mail, die einzige URL versteckt in einer seitenfüllenden PDF-Annotation, gehostet auf geliehener Vercel-Reputation, durchgewunken von einer gültigen DKIM-Signatur auf einer Wegwerf-Domain. Der Angreifer hat nicht in bessere Texte investiert, sondern in Zustellbarkeit. Das ist die unbequemere Sorte - schlechte Grammatik kann jeder erkennen, ein sauberes dkim=pass nicht.