14. Juli 2026
PayPaI mit großem I: geklaute Original-Mail, QR-Dienst als Tarnung, Klon-Login

Tobias Wilke
@wilketob
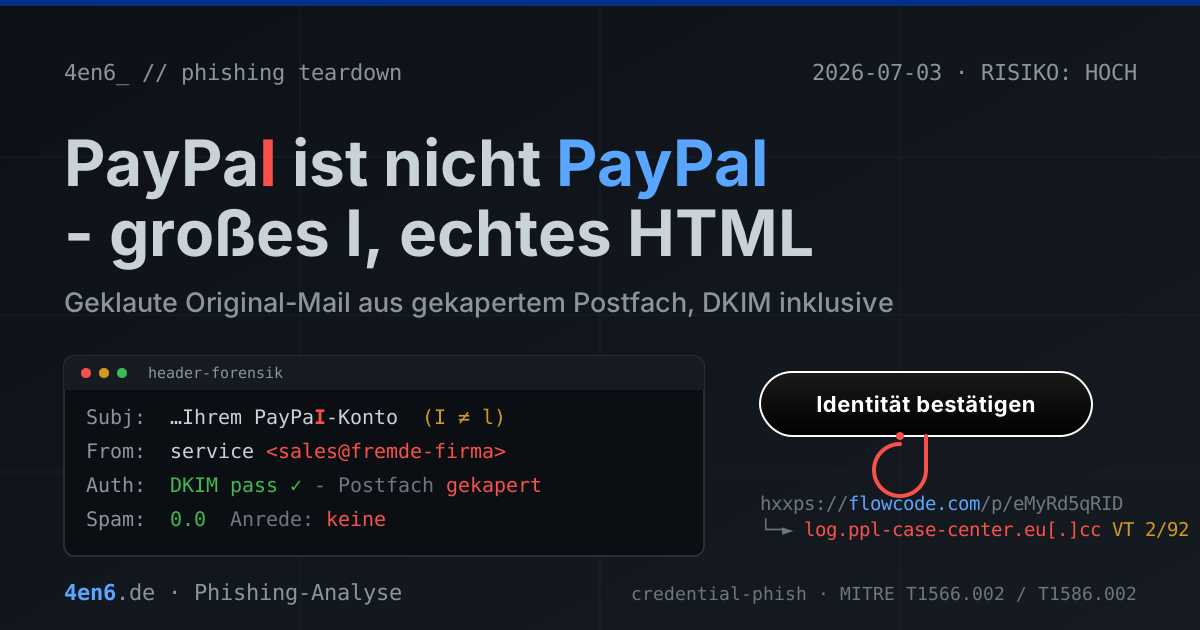
Diese PayPal-Mail ist echt. Also: Das HTML ist echt - Original-Layout, Original-Logo vom PayPal-CDN, sogar der Original-Tracking-Pixel ist noch drin. Nur kommt sie nicht von PayPal, sondern aus dem gekaperten Postfach einer kanadischen Medienagentur. Und der Button führt nicht zu paypal.com, sondern über einen QR-Code-Dienst auf eine Klon-Loginseite. (URLs sind defangt, damit hier niemand aus Versehen klickt. Empfänger und missbrauchte Absenderfirma sind redigiert.)
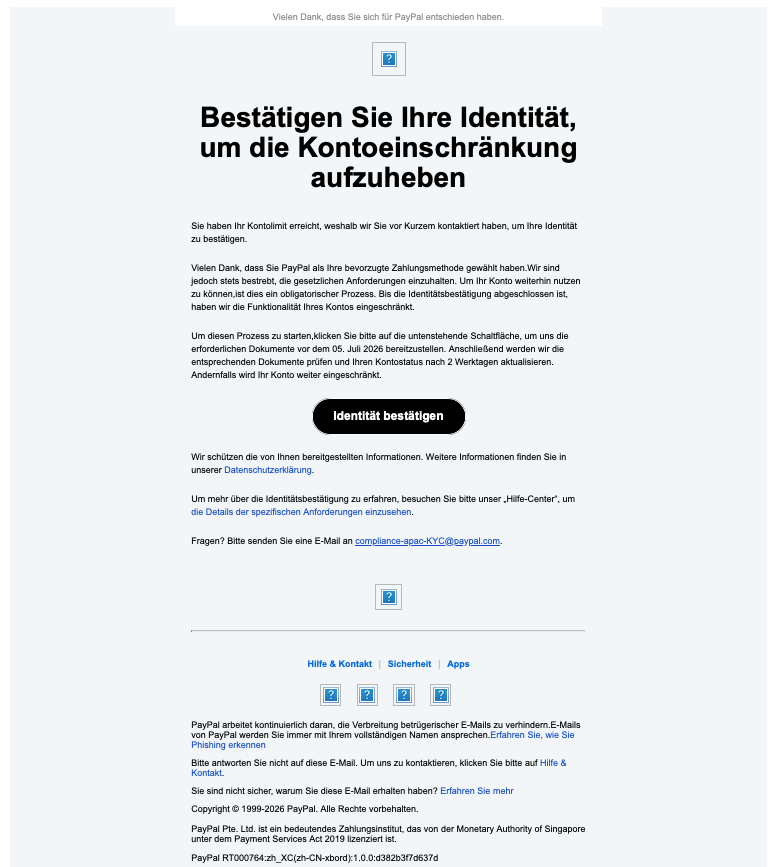
Die Mail
Betreff: Wir benötigen einige Informationen zu Ihrem PayPaI-Konto. (Referenznummer: PP-L-422087871544)
Lest das erste Wort nach „Ihrem" genau. Da steht nicht PayPal, sondern PayPaI - mit großem i statt kleinem L. Im Mail-Client sehen beide Zeichen identisch aus, aber ein Spam-Filter, der stumpf nach „PayPal" im Betreff von Nicht-PayPal-Absendern sucht, greift ins Leere. Ein einzelner Buchstabe als Filter-Evasion.
Der Inhalt: „Bestätigen Sie Ihre Identität, um die Kontoeinschränkung aufzuheben." Man habe das Kontolimit erreicht, aus gesetzlichen Gründen sei eine Identitätsprüfung „ein obligatorischer Prozess", Dokumente bitte vor dem 05. Juli einreichen, sonst bleibt das Konto eingeschränkt. Darunter ein schwarzer Button: „Identität bestätigen". KYC-Bürokratie-Sprech statt Panik-Countdown - das wirkt seriöser als „IHR KONTO WIRD IN 24 STUNDEN GELÖSCHT", und genau das ist der Punkt.
Der Absender: kein Spoofing nötig
From: service <sales[@]<medienagentur-ca>[.]com>
Der spannendste Befund steckt in der Received-Kette: Authenticated sender - die Mail wurde regulär per SMTP-Login beim Mail-Hoster der Agentur eingeliefert. Das ist kein gefälschter Absender, das ist ein übernommenes Postfach. Entsprechend sauber sieht die Authentifizierung aus: DKIM gültig, SpamAssassin-Score 0.0. Die Mail ist technisch authentisch - für die Domain der Agentur. Nur behauptet ihr Inhalt eben, PayPal zu sein, und dagegen prüft kein SPF und kein DKIM dieser Welt. Die Agentur selbst hat übrigens keinen SPF-Record und DMARC auf p=none - bei einem Betrieb ohne eigene IT keine Seltenheit, und für den Angreifer ein weiterer Grund, genau dieses Postfach zu benutzen.
Das HTML: aus Gmail geklaut
Wer sich den Quelltext anschaut, findet Kurioses: id="...isForwardContent", Gmail-CSS-Klassen, alle Bilder über den Gmail-Bildproxy (ci3.googleusercontent.com/...#https://www.paypalobjects.com/...), am Ende ein Apple-interchange-newline. Übersetzt: Jemand hat eine echte PayPal-Mail in Gmail geöffnet, das HTML herauskopiert und die Links ausgetauscht. Fertig ist das pixelperfekte Template.
Dabei blieb Beifang liegen. Der originale PayPal-Tracking-Pixel zeigt Kampagnen-Typ und Kunden-ID der geklauten Vorlage - eine echte Kontoeinschränkungs-Warnung aus PayPals chinesischem Cross-Border-Programm. Deshalb steht im Footer auch „PayPal Pte. Ltd. … Monetary Authority of Singapore". Deutsche PayPal-Kunden haben ihren Vertrag mit PayPal Luxemburg. Die Mail trägt sozusagen den falschen Pass.
Mein Lieblingsdetail: Der mitkopierte Original-Footer erklärt wortwörtlich, PayPal spreche Kunden „immer mit Ihrem vollständigen Namen" an. Diese Mail hat keine Anrede. Die Phishing-Mail liefert die Anleitung zu ihrer eigenen Enttarnung mit.
Der Link: dreimal um die Ecke
Alle neun Links im Mail-Text - Button, „Datenschutzerklärung", „Hilfe & Kontakt", sogar „Erfahren Sie, wie Sie Phishing erkennen" - zeigen auf dieselbe URL: hxxps://flowcode[.]com/p/eMyRd5qRID. Flowcode ist ein legitimer QR-Code- und Landing-Page-Dienst aus New York. Der Angreifer nutzt ihn als Tarnschicht: In der Mail steht nur die saubere, reputationsstarke flowcode.com-Adresse.
Dahinter (per VirusTotal-Crawl bestätigt, ohne den Link selbst anzufassen): Redirect auf hxxps://log.ppl-case-center.eu[.]cc/DUVzTTavlOw/?redirection=login. Der Domainname ist Handarbeit: ppl für PayPal, case-center fürs Resolution Center, log. fürs Login-Gefühl - gehostet auf einer Gratis-Subdomain-Zone, für die man nicht mal eine Domain registrieren muss. Der VT-Crawler sah dort um kurz vor 2 Uhr nachts eine Seite mit dem originalen PayPal-Titel „Send money, pay online, or set up a merchant account". Eine Stunde später leitete dieselbe URL auf das echte paypal.com weiter - das Kit erkennt Scanner und Zweitbesucher und zeigt ihnen die harmlose Variante. Detection-Rate entsprechend: 2 von 92 Engines. Elf Tage nach Versand war die Zone komplett abgeschaltet (0.0.0.0). Wegwerf-Infrastruktur, wie sie im Buche steht.
Wer geklickt und „Identität bestätigt" hätte: PayPal-Login weg, und im nächsten Schritt hätte der „Dokumente-Upload" vermutlich noch Ausweisfoto und Kartendaten eingesammelt. Mit einem übernommenen PayPal-Konto samt Ausweiskopie kann man sehr unschöne Dinge tun.
Was ihr tun könnt
- Nie über Mail-Links einloggen. PayPal-App öffnen oder paypal.de eintippen - echte Kontoeinschränkungen stehen dort im Konto. Dieser eine Reflex schlägt die gesamte Kampagnenklasse.
- Absenderadresse lesen, nicht den Anzeigenamen. „service" von der Mail-Domain einer fremden Firma verschickt keine PayPal-Compliance-Bescheide.
- Anrede-Check: PayPal nennt immer den vollen Namen. „Fehlende Anrede + Drohung + Frist" ist das Phishing-Trio.
- Link-Ziel vor dem Klick prüfen (lange drücken am Handy, Mouseover am Desktop): Kurzlink-Dienste wie flowcode.com, bit.ly oder ow.ly vor einem angeblichen Konto-Login = Ende der Prüfung.
- Melden statt löschen: Verdachtsmails an
phishing@paypal.comweiterleiten. Diese Landing war binnen Tagen tot - Meldungen wirken.
Handwerklich ist das eine bemerkenswerte Mischung: Postfach-Übernahme mit DKIM-Pass und geklautem Original-HTML auf der einen Seite, falscher Länder-Footer, fremder Tracking-Pixel und fehlende Anrede auf der anderen. Perfekte Fassade, schiefes Fundament. Man muss nur einmal hinter den Button schauen.
Die Absenderfirma ist redigiert (<medienagentur-ca>[.]com): Die kanadische Agentur ist hier selbst Opfer - ihr Postfach wurde übernommen und missbraucht. Ebenso ist die Empfängeradresse redigiert. Die Phishing-Infrastruktur des Angreifers (flowcode[.]com/p/eMyRd5qRID, log.ppl-case-center.eu[.]cc) ist bewusst unverfremdet benannt; die vollständigen IOCs liegen intern.