22. Juni 2026
Postbank-Phishing: Wenn ausgerechnet die Sicherheitsfunktion der Köder ist

Tobias Wilke
@wilketob
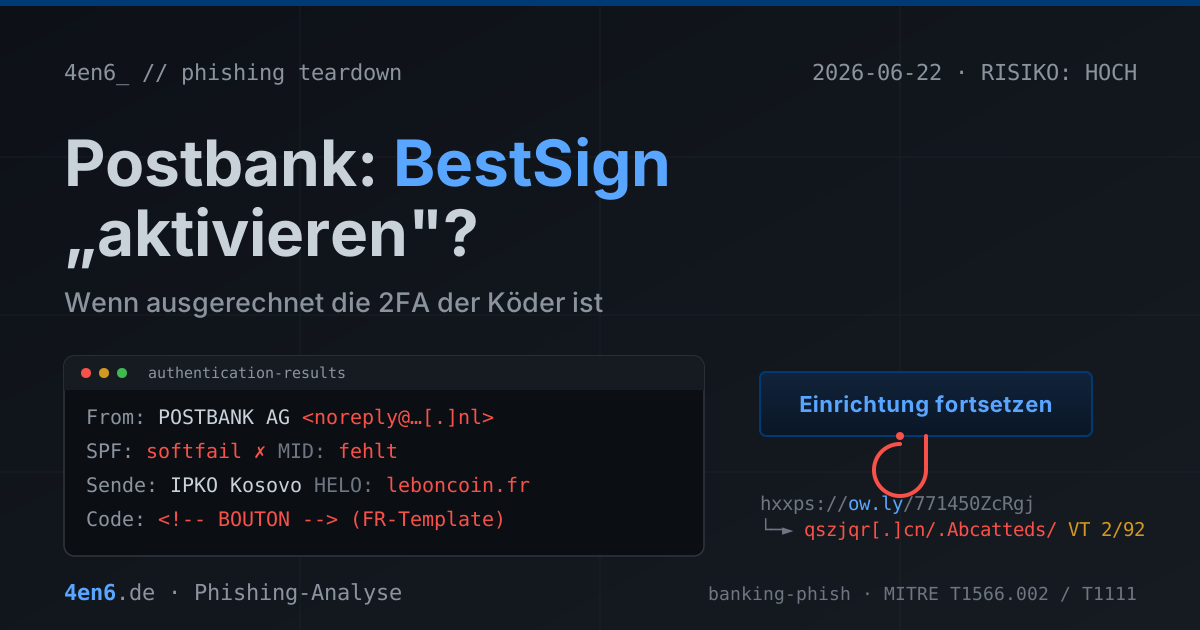
Die meisten Banking-Phishings drohen: Konto gesperrt, Karte gesperrt, sofort handeln. Diese hier macht das Gegenteil. Sie tut hilfsbereit. „Ihr BestSign-Verfahren ist noch nicht vollständig eingerichtet", schreibt die angebliche Postbank, „bitte schließen Sie die Aktivierung ab." Kein Drama, keine Frist, nur ein freundlicher Hinweis. Und genau das macht sie für einen Moment glaubwürdiger als der übliche Sperr-Hammer.
URLs und Adressen sind im Folgenden defangt (hxxps, [.]), damit nichts aus Versehen angeklickt wird.
Was in der Mail steht
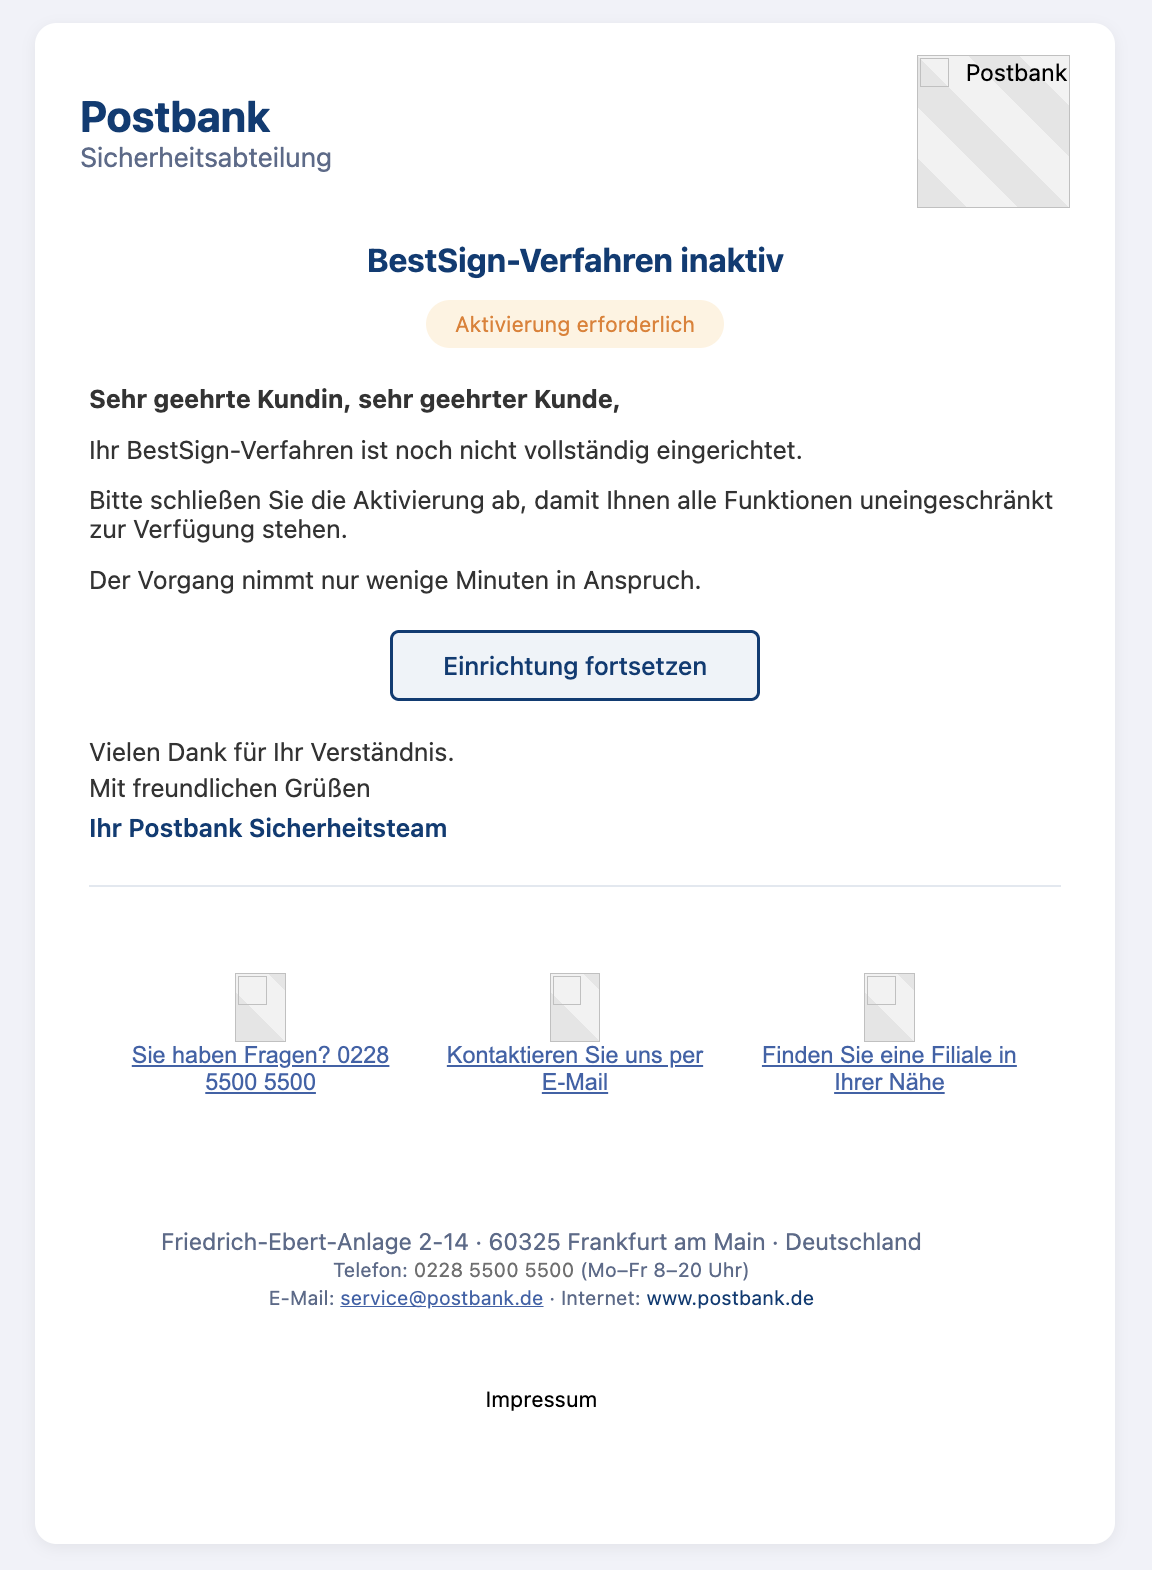
Optisch ist das sauber gemacht. Postbank-Blau (#003a75), oben rechts das Logo, in der Mitte fett „BestSign-Verfahren inaktiv" und darunter ein oranger Badge „Aktivierung erforderlich". Der Text ist bewusst kurz: BestSign sei noch nicht fertig eingerichtet, bitte abschließen, „der Vorgang nimmt nur wenige Minuten in Anspruch". Ein einziger Button: Einrichtung fortsetzen. Darunter ein kompletter Footer mit echter Frankfurter Adresse, echter Servicenummer und service@postbank.de.
Der Aufhänger ist der eigentlich clevere Teil. BestSign ist das reale Freigabeverfahren der Postbank - die Zwei-Faktor-Sicherung (2FA), mit der man Überweisungen bestätigt. Es klingt technisch, es existiert wirklich, und kaum jemand weiß genau, wann es als „nicht aktiviert" gilt. Der Angreifer dreht damit die Sicherheitsfunktion gegen den Kunden: Ausgerechnet das Ding, das euer Konto schützen soll, sollt ihr jetzt über einen Mail-Link „aktivieren".
Das Logo holt sich die Mail übrigens direkt von postbank.de - es ist also das echte. Und alle anderen Links im Footer (Kontakt, Filiale, Servicenummer) zeigen auf echte Postbank-Seiten. Nur der eine Button, auf den es ankommt, tut das nicht.
Der Absender, der keiner ist
Im Postfach steht „POSTBANK AG" - mit zwei Leerzeichen, aber das fällt im Stress keinem auf. Die Adresse dahinter ist noreply[@]<firma-nl>[.]nl, eine niederländische Firmendomain, die mit der Postbank exakt nichts zu tun hat. Der angezeigte Name ist frei wählbar. Da kann „POSTBANK AG" stehen oder „Der Weihnachtsmann". Was zählt, ist die Domain hinter dem @.
Jetzt der Blick in die Header. SPF, die Prüfung, ob ein Server überhaupt im Namen einer Domain senden darf, steht auf softfail - die sendende IP ist für diese Absenderdomain nicht autorisiert. Die Domain wird also gespooft. Und die IP, von der das Ganze kam? 80[.]80[.]160[.]12, laut ASN-Lookup ein Mailserver von IPKO Telecommunications im Kosovo. Eine deutsche Bank, die über einen kosovarischen Provider unter niederländischer Absenderdomain mailt - das ergibt nur dann Sinn, wenn es keine Bank ist.
Es kommt noch besser. Der erste Mailserver in der Kette gibt sich beim Verbindungsaufbau als leboncoin.fr aus (französische Kleinanzeigen), kommt aber aus einem internen Netz. Und die Original-Mail hatte gar keine Message-ID - der Spamfilter hat sie deshalb mit MISSING_MID markiert. Sowas baut kein Rechenzentrum einer Bank, sowas baut ein billiger Massen-Mailer.
Der schönste Fingerabdruck steckt im HTML-Quelltext. Die Kommentare, mit denen der Bastler seine Vorlage strukturiert hat, sind französisch: <!-- EN-TÊTE -->, <!-- BOUTON -->, <!-- FOOTER AVEC NOUVELLE ADRESSE ET POLICE -->. Eine deutsche Postbank-Mail, gebaut auf einem französischen Template, verschickt aus dem Kosovo. Internationaler geht Pfusch kaum.
Wohin der Button führt
Der Button zeigt auf hxxps://ow[.]ly/771450ZcRgj - einen Shortlink von ow.ly, dem Verkürzungsdienst von Hootsuite. Ein völlig legitimer Dienst, hier nur als Tarnkappe missbraucht: Der Empfänger sieht „ow.ly" und ahnt nicht, was dahinter liegt. An die URL ist noch ein Haufen &-Müll und ein @-Zeichen angehängt - reine Verlängerung, um simple Link-Filter zu stören.
Wo der Link landet, habe ich passiv über VirusTotal auflösen lassen, ohne ihn selbst aufzurufen. Ergebnis: hxxp://www[.]qszjqr[.]cn/.Abcatteds/. Eine .cn-Domain, kein TLS, und der Pfad beginnt mit einem Punkt - ein versteckter Ordner, wie man ihn anlegt, wenn man ein Phishing-Kit auf einen fremden Server schiebt, ohne dass es im Verzeichnis auffällt. VirusTotal flaggen aktuell nur 2 von 92 Engines als bösartig, was bei frischen Shortlink-Ketten normal ist: Die meisten Scanner folgen dem Redirect nicht und sehen nur das harmlose „ow.ly".
Was die eigentlich wollen
Wenn ihr geklickt hättet, wäre eine nachgebaute Postbank-Seite gekommen, die zuerst eure Login-Daten abfragt. Und dann der eigentliche Trick: die „BestSign-Aktivierung". In dem Moment, in dem ihr eine BestSign-Freigabe bestätigt oder das Verfahren auf einem neuen Gerät einrichtet, koppelt ihr in Wahrheit das Gerät des Angreifers an euer Konto. Login geklaut, Zwei-Faktor ausgehebelt - und Überweisungen kann er ab da selbst freigeben. Bei Echtzeitüberweisung ist das Geld weg, bevor irgendwer „Storno" denkt.
Das ist der Grund, warum dieser Köder so unangenehm ist. Er greift nicht nur das Passwort ab, er zielt direkt auf die 2FA, die das Passwort eigentlich absichern soll.
Woran ihr's erkannt hättet
Drei Sachen, von denen jede einzelne gereicht hätte. Erstens die Absenderadresse: <firma-nl>[.]nl statt @postbank.de. Der Anzeigename lügt, die Domain nicht. Zweitens das Prinzip - und das ist der wichtigste Satz hier: Eine Bank fordert euch nie per Mail-Link auf, ein Sicherheitsverfahren zu „aktivieren". BestSign, TAN, Gerätefreigaben - das passiert ausschließlich in der App oder im eingeloggten Banking, niemals über einen Button in einer Mail. Drittens der Link selbst: Ein Shortener für eine angebliche Banking-Aktion ist immer falsch. Eine Bank versteckt ihre eigene Adresse nicht hinter ow.ly.
Was ihr tun könnt
Banking-Mails grundsätzlich nicht über Links bedienen. App aufmachen oder postbank.de selbst eintippen - das entwertet jeden Köder dieser Art auf einen Schlag. Bei Zweifeln den Absender hinter dem @ anschauen, nicht den Anzeigenamen. Und wenn doch jemand geklickt und Daten eingegeben hat: sofort den Online-Banking-Zugang über die offizielle Sperr-Hotline (116 116) sperren lassen, Passwort ändern, die Bank informieren und die letzten Kontobewegungen prüfen. Bei Banking-Betrug zählt jede Minute.
Wer im Betrieb einen Mailserver verwaltet: Diese Mail ist mit einem SpamAssassin-Score von 4.2 knapp unter der Schwelle durchgerutscht. SPF-Softfail kombiniert mit fehlender Message-ID ist ein gutes Quarantäne-Kriterium - das kostet etwas Tuning, fängt aber genau diese Klasse ab.
Fazit
Technisch ist das Mittelmaß: gespoofte NL-Domain, Wegwerf-Mailserver im Kosovo, geliehene China-Domain hinter einem Shortlink, französische Template-Reste im Code. Aber der Köder ist gut gewählt. „Aktiviere deine Sicherheit" klingt nach Mitdenken, nicht nach Falle - und genau deshalb funktioniert er bei Leuten, die bei „Konto gesperrt!" längst misstrauisch wären.
Die als Absender missbrauchte Domain ist redigiert (<firma-nl>[.]nl). Sie gehört einem unbeteiligten niederländischen Unternehmen, dessen Adresse hier nur gespooft wurde - kein Mittäter, kein Grund für einen Pranger. Die vollständigen IOCs liegen intern.