12. Juni 2026
632,80 € vom Finanzamt: Steuer-Phishing, das durch jeden Filter rutscht

Tobias Wilke
@wilketob
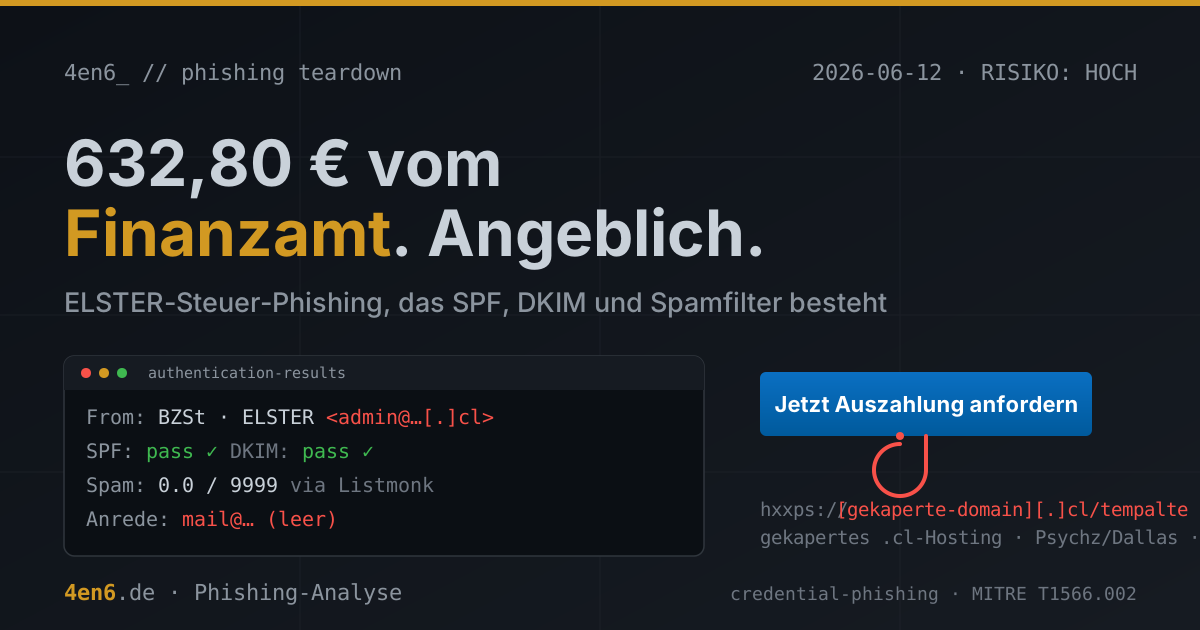
632,80 €. Krumm genug, dass es nach einer echten Berechnung aussieht. Genau das ist der Punkt. Diese Mail kam letzte Woche als „Mitteilung des Bundeszentralamts für Steuern" rein, hat SPF und DKIM sauber bestanden, und SpamAssassin hat ihr einen Spam-Score von glatten 0.0 gegeben. Technisch ist an dieser Mail nichts auszusetzen. Das ist das Problem.
URLs und Adressen sind im Folgenden defangt (hxxps, [.]), damit nichts aus Versehen angeklickt wird.
Was in der Mail steht
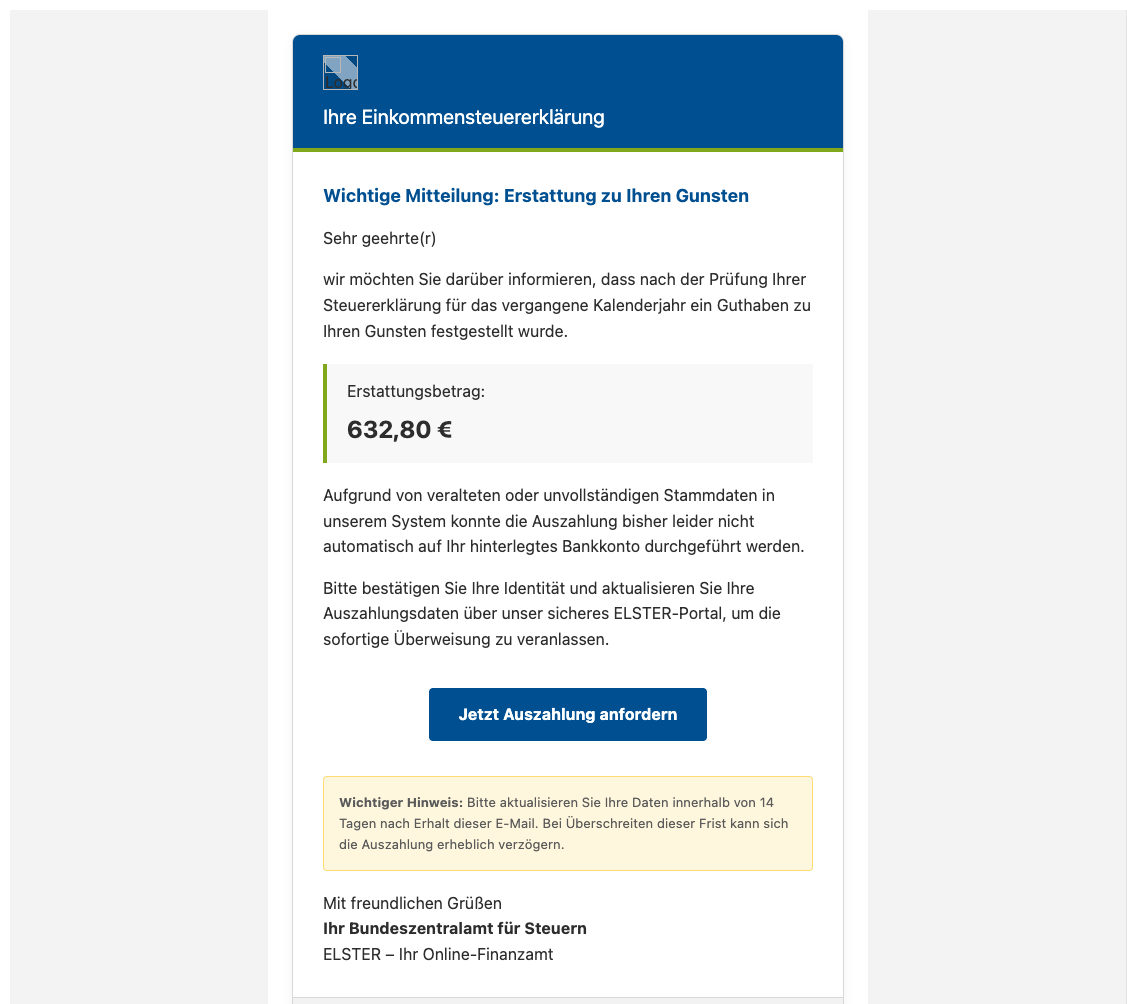
Der Aufbau ist Lehrbuch: Amtsblau im Header, ELSTER-Grün als Akzentlinie, ein grau hinterlegter Kasten mit dem Betrag, und ein Button „Jetzt Auszahlung anfordern". Die Geschichte dazu ist plausibel konstruiert - nach „Prüfung Ihrer Steuererklärung" sei ein Guthaben festgestellt worden, aber wegen „veralteter oder unvollständiger Stammdaten" könne nicht automatisch ausgezahlt werden. Man möge bitte seine Auszahlungsdaten „über unser sicheres ELSTER-Portal" aktualisieren. Frist: 14 Tage, sonst verzögere sich die Auszahlung.
Kein Panik-Countdown, keine Sperrdrohung in 24 Stunden. Das ist bemerkenswert, weil es richtig gedacht ist: Echte Behörden drohen nicht mit Sekundenfristen. Wer ein bürokratisch-gemächliches Tempo imitiert, wirkt echter als jeder „SOFORT HANDELN!!!"-Betreff.
Zwei Dinge fallen im Screenshot trotzdem sofort auf. Das Logo oben links ist kaputt - es lädt als zerbröseltes Fragment, weil es extern von der Phishing-Domain nachgeladen wird. Und die Anrede ist leer: „Sehr geehrte(r)" und dann nichts. Im Quelltext steht dort info@4en6.de - die nackte E-Mail-Adresse des Empfängers als Anrede. Ein Finanzamt, das deine Steuererklärung geprüft hat, kennt deinen Namen.
Der Absender, der keiner ist
Die Mail kommt von admin[@]asconsultoriaempresarial[.]cl - der Adresse einer chilenischen Unternehmensberatung. Im Display-Namen steht „Bundeszentralamt für Steuern - ELSTER". Klassisches Display-Name-Spoofing: Du siehst die Behörde, dahinter steht eine .cl-Adresse.
Und jetzt das Spannende: SPF besteht. DKIM besteht. Die Signatur ist gültig, der Versandserver ist im SPF-Record der Domain als erlaubter Absender eingetragen. Beide Häkchen grün - aber sie beweisen nur, dass diese chilenische Domain die Mail wirklich verschickt hat. Nicht, dass das Finanzamt schreibt. Authentifizierung ist nicht Identität. Genau auf diese Verwechslung baut die ganze Kampagne. Es ist dasselbe Muster, das wir hier vor zwei Wochen schon beim DomainFactory-Phishing gesehen haben - nur diesmal mit gültigem DKIM obendrauf.
Wer die Mail von Hand auseinandernimmt, findet im Header X-Listmonk-Campaign und X-Listmonk-Subscriber mit langen UUIDs. Listmonk ist ein legitimes Open-Source-Tool für Newsletter - selbst gehostet, RFC-saubere Header, One-Click-Unsubscribe. Hier wird es als Phishing-Massenmailer missbraucht. Das erklärt auch den Spam-Score von 0.0: Die Mail sieht aus wie ein technisch einwandfreier Newsletter, weil sie technisch ein einwandfreier Newsletter ist.
Wohin der Knopf führt
Der Button zeigt auf hxxps://[gekaperte-domain][.]cl/tempalte. Ja, tempalte - Tippfehler von „template". Jemand hat seinen Template-Ordner direkt verlinkt. Auf demselben Server liegt auch das kaputte Logo (/image.png, alt="Logoa" - zweiter Tippfehler).
Die Domain ist kein frischer Wegwerf-Artikel. Sie ist von 2024, gehört einer realen chilenischen Privatperson und hängt beim selben kleinen Hoster wie die Absender-Domain. Beide werden vom selben Server in Dallas betrieben - AS40676, Psychz Networks, mitten in Texas, obwohl beide Domains chilenisch sind. Das TLS-Zertifikat für die Phishing-Seite wurde am 10. Juni um 18:39 UTC ausgestellt. Die Mail ging am 11. Juni um 07:25 UTC raus. Keine 13 Stunden zwischen „Infrastruktur scharf" und „Versand". Einen Tag später war der Mailserver-Eintrag im DNS schon wieder weg.
Das ist kein Skript-Kiddie. Das ist jemand, der ein gekapertes Hosting-Konto kontrolliert, DNS- und SPF-Records editiert, ein Mailing-Tool aufsetzt und die Spuren danach zügig zurückbaut. Spannendes Detail: Beim VirusTotal-Crawl zeigte die Phishing-URL nur eine harmlose „Subscribe to our Newsletter"-Seite - die Listmonk-Standardseite. Entweder bekommen Scanner gezielt die langweilige Version (Cloaking), oder die eigentliche Fake-ELSTER-Maske lag nur für die Versandwelle online. Beides passt zum 24-Stunden-Rhythmus.
Was die eigentlich wollen
Hätte man auf den Knopf geklickt, wäre eine nachgebaute ELSTER-Seite gekommen, die „zur Bestätigung der Identität und Aktualisierung der Auszahlungsdaten" nach Name, Adresse, Geburtsdatum und IBAN fragt - je nach Ausbaustufe auch nach Kreditkarte oder Online-Banking-Login. Mit diesen Daten lassen sich Lastschriften ziehen, Konten unter fremdem Namen eröffnen, oder das Paket wird einfach im nächsten Datensatz-Bündel weiterverkauft. Schon das Laden des Logos hat dem Angreifer übrigens verraten, dass deine Adresse aktiv ist - gutes Material für die nächste Welle.
Woran man's erkennt
Die gute Nachricht: Trotz sauberer Technik ist die Mail inhaltlich entlarvbar, und zwar ohne einen einzigen Header zu lesen.
Das Finanzamt verlinkt niemals zu einer Auszahlung. Erstattungen kommen per Bescheid und gehen aufs Konto, das dem Amt längst bekannt ist. Ein „Auszahlung anfordern"-Button in einer Mail ist per Definition Betrug - egal wie echt der Rest aussieht. Das BZSt erstattet außerdem gar keine Einkommensteuer; das machen die Landesfinanzämter. „Ihr Bundeszentralamt für Steuern / ELSTER - Ihr Online-Finanzamt" als gemeinsame Signatur ist institutioneller Unsinn.
Dazu die handfesten Schnitzer: die Anrede ist deine E-Mail-Adresse, das Logo lädt nicht, und ein Blick auf die echte Absenderadresse zeigt eine .cl-Domain. Die Footer-Links zu „Impressum" und „Datenschutz" gehen auf # - also nirgendwohin.
Was ihr tun könnt
Wichtigster Hebel, weil er jede Filter-Technik schlägt: die Regel im Kopf, dass Finanzamt und ELSTER nie zur Auszahlung verlinken. Wer das einmal verinnerlicht hat, ist gegen die ganze Kategorie immun.
Im Mail-Client die vollständige Absenderadresse einblenden, nicht nur den Display-Namen - „Bundeszentralamt" über einer .cl-Adresse entlarvt sich in zwei Sekunden. Externe Bilder standardmäßig blockieren: stoppt das Öffnungs-Tracking, und kaputte Logos verraten das Template ohnehin. Wer ein Mail-Gateway betreut, kann eine Regel setzen, die Behörden-Stichwörter im Display-Namen (Finanzamt, ELSTER, Steuer) mit fremden Absenderdomains kombiniert flaggt - und zwar so, dass ein SPF/DKIM-Pass diese Regel nicht aufhebt. Genau dieser Pass war hier das Einfallstor.
Und falls doch Daten eingegeben wurden: sofort die Bank anrufen und Lastschriften sperren lassen, dann Anzeige. Im Zweifel elster.de von Hand eintippen und im echten Postfach nachsehen - nie über den Mail-Link.
Fazit
Diese Kampagne gewinnt nicht durch Raffinesse, sondern durch Langeweile: korrekte Header, gültige Signatur, ruhiger Ton, plausible Frist. Sie umgeht die Maschine fast perfekt - und scheitert komplett am gesunden Menschenverstand, weil das Finanzamt eben keine Geld-Knöpfe verschickt. Die beste Verteidigung gegen technisch saubere Mails ist die Frage, die kein SPF-Record beantwortet: Ergibt das inhaltlich überhaupt Sinn?
Die zwei missbrauchten chilenischen Domains sind redigiert. Ihre Inhaber sind hier selbst Opfer - ihr Hosting wurde gekapert und für Versand und Phishing-Seite zweckentfremdet. Pranger-Wirkung vermeiden; die vollständigen IOCs liegen intern.