13. September 2026
Eine Kühlbox vom ADAC, drei Blocklists und ein vergessener Codeblock

Tobias Wilke
@wilketob
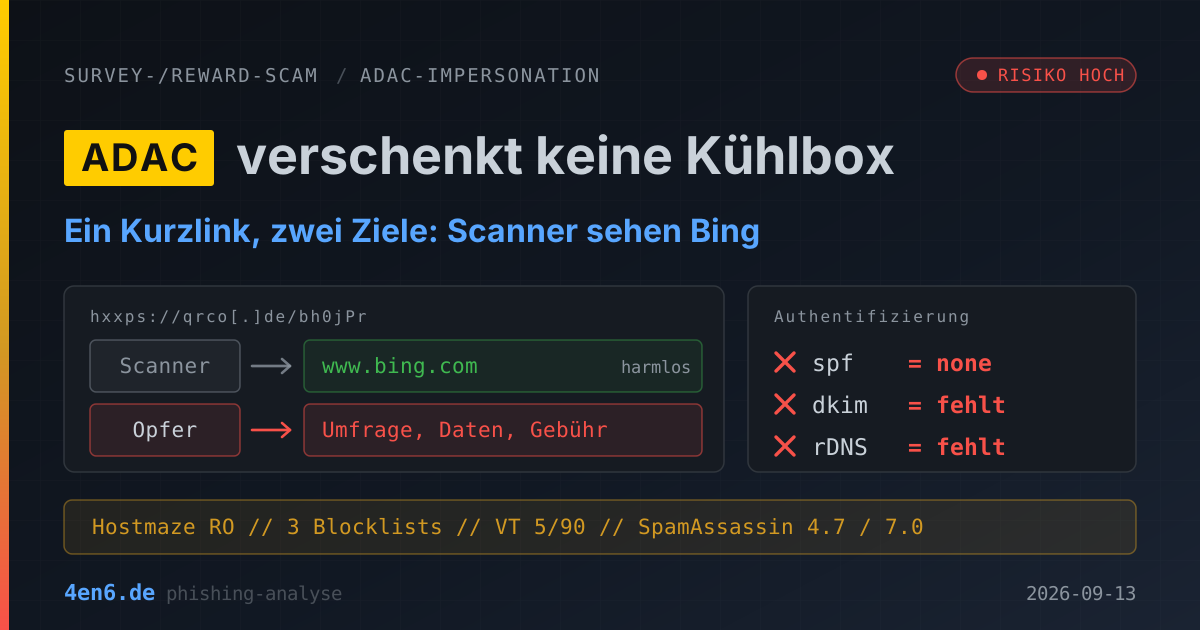
Diese Mail macht keine Angst. Kein gesperrtes Konto, keine Mahnung, kein Pfändungsbeschluss. Stattdessen: „Sie wurden für eine exklusive Belohnung ausgewählt." Absender im Postfach: ADAC. Prämie: eine Autokühlbox für 139 Euro, kostenlos, gegen fünf Fragen. Und am Ende des HTML-Quelltextes steht eine Zeile, die dort ungefähr so viel zu suchen hat wie ein Preisschild in einem Geschenk.
URLs und Adressen sind im Folgenden defangt (hxxps, [.], [@]), damit nichts aus Versehen angeklickt wird.
Was in der Mail steht
Optisch ordentlich gemacht. Oben ein gelber Kasten mit fettem schwarzem „ADAC" - das Gelb ist mit #FFCC00 sogar korrekt getroffen. Darunter „Exklusive Mitgliederumfrage" und eine Referenznummer (ADAC-2026-2953), rechts eine Spalte „Prämien-Details": ADAC Car Coolbox, €139.00 durchgestrichen, „Kostenlos", Gebühr €0.00, roter Badge RESERVIERT. Dann der Druck: „Achtung! Dieses Umfrage-Angebot läuft heute ab, am 13. September 2026." Das Datum im Text ist der Versandtag.
Das Deutsch ist fehlerfrei. Keine Übersetzungsartefakte, nichts, worüber man stolpert. Auffällig wird es erst im Detail: Im Fließtext heißt das Ding „ADAC Autokühlbox", rechts zweimal „ADAC Car Coolbox". Zwei Sprachen für ein Produkt, in derselben Mail. Und die Preise stehen als €139.00 da - Punkt statt Komma, Eurozeichen vorne. Das ist US-Konvention. Ein deutscher Verein schreibt 139,00 €.
Der vergessene Codeblock
Der Body endet so:
  </table>
</body>
</html>
Und danach, als allerletzte Zeile im ausgelieferten HTML, stehen drei Backticks. Ein schließender Markdown-Codeblock. Mitten in einer E-Mail.
Diese Zeile kommt dort nur hin, wenn jemand HTML aus einer Umgebung kopiert hat, die Code in ```-Blöcke wickelt - ein Chatfenster, ein Markdown-Editor -, und beim Einfügen ins Versandtool die letzte Zeile mitgenommen hat. Beweisen lässt sich das passiv nicht. Aber es passt zum Rest: makelloses Deutsch, zweisprachiger Produktname, amerikanisches Preisformat. Das Template wurde nicht getippt, es wurde erzeugt, übersetzt und weitergereicht. Eine Sichtprüfung hat nie stattgefunden.
Die Header sind das Gegenteil von Mühe
Der Absender lautet From: ADAC <ADAC.Treueprogramm[@]hawaiiantel[.]net>. Hawaiian Telcom ist ein Telekommunikationsanbieter auf Hawaii. Die Domain steht nur da, weil vor dem @ „ADAC.Treueprogramm" steht und Mail-Apps auf dem Handy meist nur den Anzeigenamen zeigen. Warum nicht gleich adac.de fälschen? Weil adac.de DMARC auf p=reject stehen hat. Wer die echte Domain spooft, fliegt bei jedem prüfenden Empfänger raus.
Der Rest ist Bastelei. Die Mail kam von 89[.]32[.]41[.]112, einem Server bei einem kleinen Hoster in Timișoara, Rumänien. Kein Reverse-DNS. Der Server hat sich als keywebnet[.]info vorgestellt - eine Domain, die es im DNS schlicht nicht gibt, NXDOMAIN. Und als Absender auf Umschlagebene steht <MAILER-DAEMON>, ohne Domain.
Das ist kein Zufall. Ein Envelope-Sender ohne Domain heißt: SPF weicht auf den Namen aus, mit dem sich der Server vorgestellt hat. Der existiert nicht. Ergebnis: spf=none. Kein Fail, kein Pass, einfach nichts - und none kostet in den meisten Filtern weniger als ein Fail. Der Angreifer versucht SPF gar nicht erst zu bestehen. Er sorgt nur dafür, dass es keine Aussage gibt, an der man ihn festmachen kann. DKIM fehlt komplett.
Die Versand-IP stand zum Zeitpunkt der Analyse auf drei Blocklists: Spamhaus (SBL-CSS und PBL), SpamCop und Barracuda. SpamAssassin hat davon eine gesehen, 4,7 Punkte vergeben - Schwelle war 7,0 - und die Mail zugestellt.
Der Link, der sich vor Scannern versteckt
In der Mail steht genau ein Link: hxxps://qrco[.]de/bh0jPr. Dreimal verbaut. Am Gewinn-Button, am „RESERVIERT"-Badge - und im Footer unter „Hier abbestellen". Wer die Mail loswerden will, klickt also exakt dahin, wo auch die Kühlbox wartet.
qrco.de ist ein echter, kommerziell betriebener Kurz-URL- und QR-Code-Dienst. Deutsche TLD, AWS-Infrastruktur, gültiges TLS, keine Wegwerf-Domain. Genau deshalb steht er da. Der Angreifer betreibt hier nichts selbst, er ist Kunde - und bekommt Tarnung, Klickstatistik und noch etwas anderes gratis dazu.
Die VirusTotal-Abfrage zeigt 5 von 90 Engines mit Treffer, vier davon mit dem Label „phishing". Interessanter ist das Feld darunter. Als finale URL nach allen Weiterleitungen meldet VirusTotal: https://www.bing.com/, Seitentitel „Search - Microsoft Bing".
Ein Kurzlink aus einer deutschen ADAC-Gewinnspielmail landet bei der Analyse auf der Bing-Startseite. Das ist kein kaputter Link, das ist Cloaking. Der Redirector entscheidet anhand von IP, Browserkennung und Sprache, wer die Umfrage sieht und wer eine Suchmaschine. Analysesysteme bekommen ein Alibi-Ziel, gegen das kein Scanner etwas sagen kann. Was echte Opfer sehen, weiß ich nicht - der Link wurde nicht angeklickt.
Was die eigentlich wollen
Kein Passwort. Es gibt keine Login-Maske, kein Konto, nichts zu übernehmen.
Der Funnel läuft anders. Erst ein paar harmlose Fragen, damit man schon investiert hat. Dann der Glückwunsch und ein Formular für Name, Anschrift, Telefonnummer - eine Kühlbox muss ja versendet werden. Am Ende eine kleine Gebühr für Versand oder Bearbeitung, per Kreditkarte, in deren Kleingedrucktem ein Abo hängt. Deshalb steht „Gebühr: €0.00" so prominent in der Mail: Wenn später 4,95 € auftauchen, wirkt das wie eine Überraschung und nicht wie ein Widerspruch.
Der Schaden kommt verzögert - nicht beim Klick, sondern auf der Kartenabrechnung im nächsten Monat. Und selbst wer abbricht, hat geliefert: Der Klick beweist, dass die Adresse existiert, gelesen wird und auf Gewinnversprechen reagiert. Ein verkäuflicher Datensatz.
Woran man es erkennt
Ohne einen einzigen Header anzufassen: Es gibt keine Anrede. Kein Name, keine Mitgliedsnummer. Der ADAC weiß, wie seine Mitglieder heißen. Der Footer besteht aus „Copyright © 2026." - kein Firmenname, keine Adresse, kein Impressum, kein Vereinsregister. Bei einer Mail im Namen eines eingetragenen deutschen Vereins ist das der deutlichste Befund im sichtbaren Teil.
Dazu der Klassiker, den man auf dem Handy in zwei Sekunden prüft: auf den Absendernamen tippen und die echte Adresse anschauen. hawaiiantel[.]net ist kein ADAC. Und wer noch eine Sekunde investiert, sieht, dass der Abmelde-Link auf dieselbe Adresse zeigt wie der Gewinn-Button. Das ist hier die zuverlässigste Red Flag, weil echte Newsletter-Tools dafür eigene Unsubscribe-URLs erzeugen.
Was ihr tun könnt
Blocklists auf MX-Ebene abfragen, nicht nur im Spamfilter mitzählen. Drei Listen hatten diese IP. Eine DNSBL-Abfrage beim Annehmen hätte sie abgewiesen, bevor überhaupt gescort wird. Bei eigenem Postfix sind das drei Zeilen; bei gehosteter Mail beim Anbieter nachfragen, ob und wie geprüft wird.
Kurzlinks im Gateway auflösen lassen. qrco.de pauschal zu sperren geht nicht, das ist ein legitimer Dienst mit echten Kunden. Was hilft, ist eine Prüfung beim Klick statt beim Empfang - beim Empfang cloakt der Redirector ja gerade. In Microsoft 365 heißt das Safe Links, Google Workspace kann Vergleichbares. Beides steckt in den Business-Plänen und ist standardmäßig nicht aktiv.
Eine Hausregel statt einer Schulung. Wer nirgends teilgenommen hat, hat nichts gewonnen, und niemand zahlt Versandkosten für einen Gewinn. Und in einer verdächtigen Mail wird auch der Abmelde-Link nicht geklickt. Daran wäre diese Kampagne komplett gescheitert.
Firmenkarten mit Limit, und ein Meldeweg ohne Fremdscham. Der Schaden fällt oft erst Wochen später auf. Wer Daten eingegeben hat, muss das ohne Ärger sagen können - sonst sitzt jemand eine 4,95-€-Buchung zwölf Monate lang aus, weil es ihm peinlich ist.
Fazit
Zwei Leute haben an dieser Mail gearbeitet, und einer davon hat sich Mühe gegeben. Der Text ist gut, das Layout hält, die Marke sitzt. Nur hat derjenige, der es verschickt hat, einen Server ohne Reverse-DNS auf drei Blocklists genommen, sich mit einer Domain vorgestellt, die es nicht gibt, und den Markdown-Codeblock im HTML vergessen.
Trotzdem ist die Mail durchgekommen - 4,7 von 7,0 Punkten. Das ist der eigentliche Befund. Nicht, dass Angreifer besser werden, sondern dass sie es an dieser Stelle gar nicht müssen.