June 24, 2026
Die Rücklastschrift, die gar keine war: ein PDF-Beleg, der in Wahrheit ein verschlüsseltes Phishing-Kit ist

Tobias Wilke
@wilketob
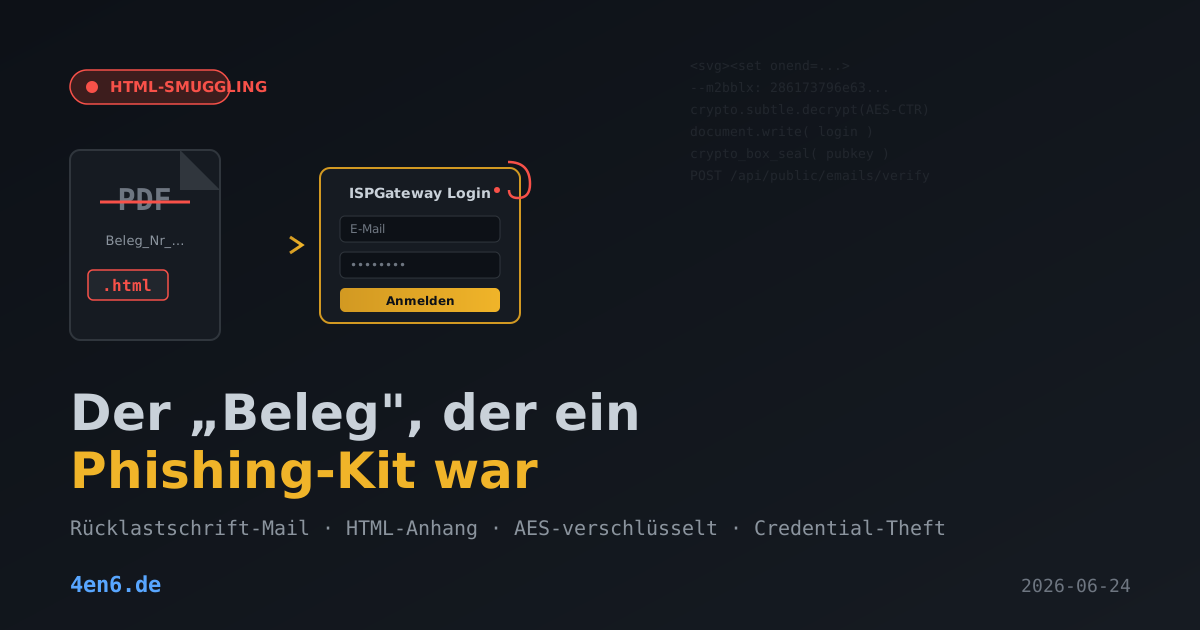
Diese Mail tut so, als wäre sie das Langweiligste der Welt: eine zurückgegebene Lastschrift, 53,82 Euro offen, bitte überweisen. Im Anhang steckt aber kein Beleg, sondern ein kleines Programm, das sich erst im Browser entschlüsselt und dann einen Hosting-Login klaut. Das ist die technisch sauberste Phishing-Mail, die ich seit Längerem auf dem Tisch hatte - und genau deshalb gefährlich.
Bevor es losgeht: Alle bösartigen Domains und IPs hier sind defangt (hxxp, [.]), damit nichts aus Versehen angeklickt wird.
Was im Postfach lag
Betreff: "Rücklastschrift prüfen und Betrag überweisen". Absender ist ein gewisser "Wilhelm Haase ¦ Finanzmanagement Gunther Steuerberatungsgesellschaft mbH" - die echte Adresse dahinter ist aber <mitarbeiter>[@]<firma>[.]co[.]id, ein indonesisches Postfach. Im Text unterschreibt dann plötzlich die "Kaiser Steuerberatungsgesellschaft mbH", und es ist von einem namenlosen "Mandanten" die Rede. Vier Identitäten, eine Mail. Wer so viele Firmen braucht, um eine Rechnung zu schicken, hat keine Rechnung.
Der Text selbst ist solide getextet, mit einem verräterischen Bruch:
... dass die initiierte SEPA-Lastschrift wurde von Ihrer Bank
zurückgewiesen. Grund: Kontodeckung nicht ausreichend.
Dazu eine hübsche ASCII-Box mit Rechnungsnummer, Mandatsreferenz, Gläubiger-ID und UUID-Referenznummern. Das soll amtlich wirken. Und der Kernsatz: "Der PDF-Anhang umfasst die Rechnung ... dort finden Sie ... die Kontoverbindung für eine manuelle Überweisung." Drohung hinterher: Inkasso, Mehrkosten, Kontosperrung. Der niedrige Betrag ist Absicht - 53,82 Euro prüft man nicht groß nach, die zahlt man genervt.
Der "PDF-Anhang" ist eine HTML-Datei
Erste Pointe: Es gibt kein PDF. Der Anhang heißt Beleg_Nr_9066985840_Ruecklastschrift_2026-06-24_....html. Eine HTML-Datei ist kein Dokument, das ist ein Programm. Und dieses hier hat es in sich.
Wer den Quelltext aufmacht (F12, nicht doppelklicken), sieht zunächst Müll: seitenweise zusammenhanglose deutsche Wörter - "Rau Zeit Schon Wartung Quartal Mich Jetzt Saison Woche...". Das ist Absicht. Der Wort-Salat füttert Spam-Filter mit harmlosem Text, damit die nichts Verdächtiges finden.
Der eigentliche Trick steckt in einem 1×1 Pixel großen, unsichtbaren SVG. Darin eine Animation mit einem onend-Handler - also JavaScript, das startet, ohne dass irgendwo ein script-Tag steht. Wieder ein Filter ausgetrickst. Dieser Handler liest eine CSS-Variable aus, dekodiert sie aus Hex und führt sie aus. Diese Stufe liest die nächste CSS-Variable - einen 100 KB großen Base64-Block - und entschlüsselt ihn mit AES-CTR direkt im Browser über die eingebaute Krypto-API. Schlüssel und Counter stehen einfach vorne im Block.
Drei Schichten tief liegt dann das eigentliche Payload: rund 100 KB JavaScript, das per document.write eine komplette Login-Seite zusammenbaut. "Rechnungsportal Login", sauberes Design, Logo, zwei Schritte - erst E-Mail, dann Passwort. Im Code ist das Branding umschaltbar (lila, blau, orange, grün für verschiedene Provider); ausgeliefert wurde das Theme "ISPGateway". Das ist das Kundenportal von df.eu/DomainFactory - und die Mail ging exakt an ein df.eu-Postfach. Der Köder passt zum Opfer.
Was die wirklich wollen
Keine 53,82 Euro. Die wollen deinen Hosting-Login.
Tippt man auf der Fake-Seite E-Mail und Passwort ein, werden die Daten mit der libsodium-Bibliothek gegen einen fest eingebauten Public Key des Angreifers verschlüsselt - crypto_box_seal, das ist eine Einbahn-Verschlüsselung. Selbst wer den Netzwerkverkehr mitschneidet, liest nichts. Das verpackte Paket geht per POST an hxxp://email-internal[.]facem[.]money/api/public/emails/verify. Mitgeschickt werden eine campaignId und eine emailId - die Plattform trackt also pro Kampagne und pro Opfer. Das ist kein Bastler, das ist Phishing-as-a-Service.
Die Sammel-Domain facem[.]money versteckt sich hinter Cloudflare, WHOIS ist anonymisiert. VirusTotal kennt sie als Phishing (4 von 92 Engines bei der Domain, 2 von 91 beim Endpunkt) - die niedrige Quote ist hier kein Entwarnungssignal, sondern der ganze Sinn der Übung: Weil die Phishing-Seite komplett offline aus dem Anhang entsteht und nie nachgeladen wird, bekommt ein URL-Scanner schlicht nichts zu sehen. Der Endpunkt ist laut VT seit Ende April aktiv, die Kampagne läuft also schon eine Weile.
Und der Versand? Lief authentifiziert über ein gekapertes Shared-Hosting-Konto in Indonesien (cpanel2[.]centrin[.]net[.]id), eingeliefert von einem Docker-Container auf einem deutschen VPS (HELO 172.18.0.6, Netz GHOSTnet). Deshalb ist die DKIM-Signatur sogar gültig. Mit anderen Worten: Das Ergebnis genau dieser Masche - geklaute Hosting-Accounts - ist der Treibstoff für die nächste Welle.
Woran man es erkennt
Drei Dinge, ganz ohne Forensik. Erstens: Ein "PDF-Beleg", der als .html im Anhang liegt, ist nie ein Beleg. Zweitens: Eine echte Rücklastschrift siehst du in deinem Kontoauszug, nicht zuerst per Mail von einer fremden Steuerkanzlei in Indonesien. Drittens: Vier verschiedene Firmennamen in einer einzigen Mail.
Was ihr tun könnt
- HTML-Anhänge wie eine
.exebehandeln. Nicht öffnen. Echte Rechnungen kommen als PDF aus einer bekannten Geschäftsbeziehung. .html/.htmam Mail-Gateway blocken oder in Quarantäne. Legitime Geschäftspost verschickt sowas praktisch nie - das Risiko, etwas Wichtiges zu verlieren, ist minimal.- Hosting- und Mail-Login nur über euer eigenes Lesezeichen. Diese Fake-Seite hat keine verdächtige Adresszeile, sie läuft ja lokal. Ein selbst getipptes Bookmark läuft an ihr vorbei.
- 2FA für Hosting und Mail aktivieren. Wenn das Passwort doch abfließt, blockt der zweite Faktor die Übernahme. df.eu/ISPGateway kann das.
- Bei "Inkasso"-Druck einmal durchatmen. Keine Geschäftsbeziehung, fremde Domain, kein Kontoauszug-Eintrag: ignorieren, nichts öffnen, nichts überweisen.
Die meisten Phishing-Mails verraten sich durch Schludrigkeit. Diese hier nicht - die Schludrigkeit steckt nur in der Tarngeschichte, die Technik dahinter ist ernsthaft gut gebaut. Genau deshalb ist die einfachste Regel auch die wirksamste: Ein Beleg, der eine HTML-Datei ist, kommt nicht ins Haus.
Die kompromittierte Absender-Domain ist redigiert (<firma>[.]co[.]id), ebenso Empfänger-Adresse und Rechnungsdetails. Der betroffene Betrieb ist hier selbst Opfer: Sein Postfach wurde übernommen und für den Versand missbraucht - das soll kein Pranger werden. Die Infrastruktur der Angreifer ist bewusst nicht redigiert. Die vollständigen IOCs (C2-Domain, Public Key, Kampagnen-IDs, Versand-Infrastruktur) liegen intern in der Analyse.