18. April 2026
Ihre Domain läuft ab - klicken Sie hier, um Ihre Kreditkarte einzugeben

Tobias Wilke
@wilketob
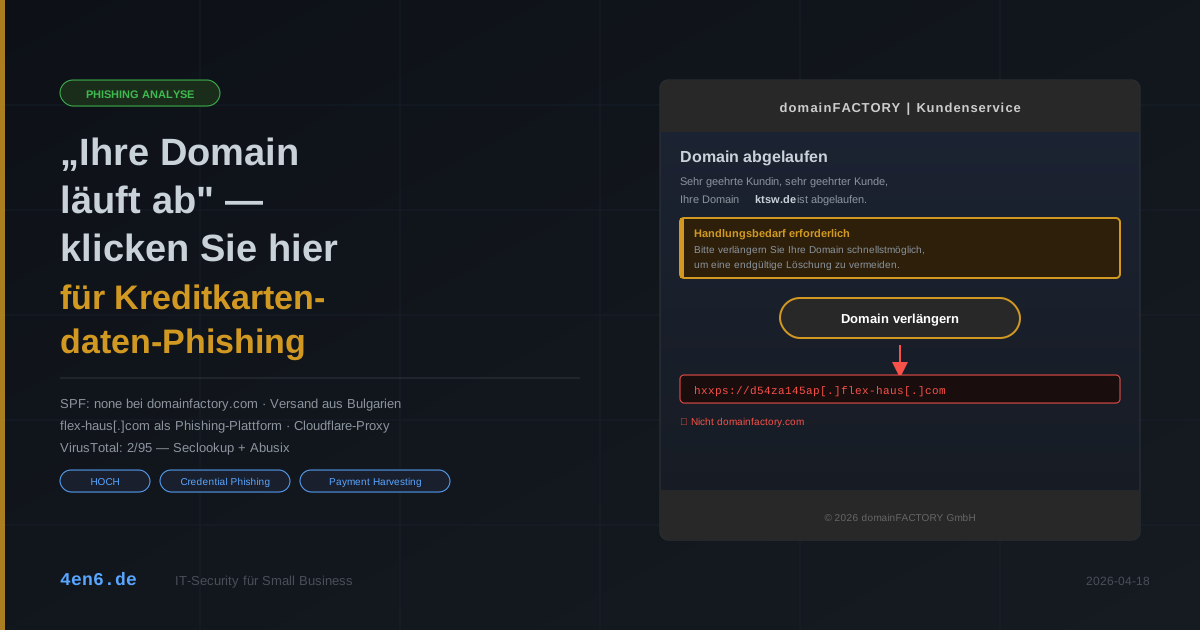
Die Mail sieht aus wie domainfactory. Sie kommt von noreply@domainfactory.com. Sie nennt eine echte .de-Domain, die dem Empfänger gehört. Und sie will Kreditkartendaten.
Das ist kein billiges Phishing-Template aus dem Jahr 2018. Das ist eine semi-personalisierte Kampagne, die Hosting-Kunden gezielt angeht - und die einen entscheidenden Vorteil hat: der echte Anbieter hat keinen SPF-Record. Wer sich also etwas auskennt und den Absender prüft, sieht... nichts Verdächtiges. Zumindest auf den ersten Blick.
Was diese E-Mail behauptet
Betreff: „Ihre Domain ktsw.de ist abgelaufen - Jetzt verlängern"
Der Text ist kurz und direkt. Die Domain sei abgelaufen, Website und E-Mail nicht erreichbar, Zahlungsdaten müssten aktualisiert werden. Zwei orangefarbene Warnboxen verstärken den Druck. Ein schwarzer Button mit der Aufschrift „Domain verlängern" führt zum angeblichen domainfactory-Kundencenter.
From: DomainFactory <noreply@domainfactory.com>
To: admin@ktsw.de
Subject: Ihre Domain ktsw.de ist abgelaufen - Jetzt verlängern
Was fällt auf? Die Mail nennt ktsw.de - die echte Domain des Empfängers, die tatsächlich bei domainfactory gehostet ist. Das ist kein Zufall und kein Schrotschuss. Woher der Angreifer das weiß? 2018 wurde domainfactory gehackt. Erbeutet wurden unter anderem Kundennamen, Adressen, E-Mail-Adressen, Telefonnummern, Geburtsdaten - und IBANs. domainfactory hat den Vorfall damals selbst dokumentiert. Der Datensatz ist seit acht Jahren auf dem Markt. Jemand verwertet ihn vermutlich gerade neu.
Was die Header verraten
Wer in den Rohdaten wühlt, findet den Versender schnell. Die E-Mail kam nicht aus einem domainfactory-Rechenzentrum, sondern von einer IP in Bulgarien:
Received: from [83.172.99.20] (helo=212-39-88-196.ip.btc-net.bg)
83.172.99.20 gehört laut ASN-Lookup zu Liden Data Internetwork AB - einem schwedischen Hosting-Anbieter (ASN 13189). Der rDNS-Eintrag 212-39-88-196.ip.btc-net.bg klingt nach Bulgarien, ist aber irreführend: rDNS sagt nichts über den tatsächlichen ASN-Inhaber aus. Danach ging die Mail über ispgateway.de weiter - das ist die Empfangsinfrastruktur von domainfactory, bei der ktsw.de gehostet ist. Das ist kein Trick des Angreifers, sondern normales E-Mail-Routing: Wer an admin@ktsw.de schreibt, landet automatisch auf dem domainfactory-Mailserver. Der eigentliche Ursprung bleibt: eine IP bei einem schwedischen Hoster, nicht ein domainfactory-Rechenzentrum.
Der entscheidende Fund steckt im SPF-Header:
X-Received-SPF: none ( domain of domainfactory.com does not
                        provide an SPF record )
Die echte domainfactory.com hat keinen SPF-Record. Das bedeutet: Jeder kann im Namen dieser Domain mailen. Kein Spam-Filter kann das anhand von SPF ablehnen. DKIM-Signatur fehlt ebenfalls. Der Angreifer hat das gewusst und ausgenutzt.
Noch ein Detail für Technik-Freunde: Der HTML-Generator-Header im Quellcode lautet MSHTML 11.00.10570.1001 - also die Rendering-Engine des Internet Explorers aus etwa 2016. Kein einziger professioneller Hoster generiert seine Transaktionsmails mit dem IE-Renderer.
Der Button führt woanders hin
Der einzige klickbare Link in der Mail ist der „Domain verlängern"-Button. Wer mit der Maus drüberfährt (und das macht leider kaum jemand), sieht die Zieladresse:
hxxps://d54za145ap[.]flex-haus[.]com
(URLs defangt)
Nichts von domainfactory. flex-haus.com ist eine Domain, die seit 2007 registriert ist - also keine frische Wegwerf-Domain, die sofort Alarm schlägt. Lange inaktiv, jetzt offenbar reaktiviert und als Phishing-Plattform recycelt. Als Schutzschicht läuft alles über Cloudflare: der echte Backend-Server ist nicht sichtbar, IP-basierte Sperren laufen ins Leere.
Ein Blick auf VirusTotal zeigt, dass auf flex-haus.com nicht nur diese eine Kampagne läuft. Es gibt weitere Subdomains: d5kl4za145ap.flex-haus.com, hosteurop.flex-haus.com (der Name klingt nach einer Hosteurope-Impersonation), und noch ein paar generierte Strings. Jemand betreibt dort eine kleine Fabrik für Hosting-Anbieter-Phishing.
Die Phishing-Seite selbst war bei meiner Analyse bereits offline oder sperrte Scanner-Traffic aktiv aus (HTTP 520, WAF-getaggt auf VT). Das ist ebenfalls ein Muster: kurze Angriffsfenster, dann Takedown oder Rotation auf neuen Subdomain.
Was sie eigentlich wollen
Nicht die Domain verlängern. Die Mail sagt es deutlich: „Zusätzlich ist eine Aktualisierung Ihrer Zahlungsdaten erforderlich." Das ist der eigentliche Payload. Wer auf die Landing-Page gegangen wäre, hätte vermutlich ein täuschend echtes domainfactory-Login mit anschließender Zahlungsseite vorgefunden - Kreditkartennummer, CVV, Ablaufdatum. Vielleicht auch gleich die Login-Daten für den Hosting-Account, womit der Angreifer direkt auf Domains, E-Mail-Postfächer und Hosting-Konfigurationen zugreifen kann.
Der Fear-of-Loss-Trigger ist dabei besonders effektiv: Wer einen Webshop oder ein kleines Unternehmen betreibt, für den ist der Gedanke „meine Domain ist weg" ein echter Stressmoment. Der Angreifer setzt keinen konkreten Ablaufzeitpunkt - das verhindert eine schnelle Gegenprüfung.
Woran man es erkennt
Die stärksten Signale, auch ohne technisches Vorwissen:
Die Ziel-URL des Buttons ist nicht domainfactory.com. Im Browser sieht man flex-haus.com. Das sieht man, wenn man mit der Maus über den Link fährt - in jeder E-Mail-App und jedem Browser.
Die Impressum- und Datenschutz-Links im Footer gehen nirgendwo hin (href="#"). Jede echte Firmen-E-Mail hat funktionierende Impressum-Links. Wenn die nicht funktionieren, ist das eine Fälschung.
Die Zahlungsdaten-Aufforderung per E-Mail ist ungewöhnlich. Legitime Hoster schicken keine Zahlungsaufforderungen per Link - die bitten um Login ins Kundencenter und zeigen dann dort die Zahlungsoptionen.
Das Farbschema ist falsch. Die Mail setzt auf Schwarz und Orange - sieht irgendwie nach „Technik" aus, hat aber nichts mit domainfactorys tatsächlichem Design zu tun. Deren echte CI arbeitet mit verschiedenen Grüntönen. Wer schon mal eine echte domainfactory-Mail gesehen hat, sollte stutzen.
Wer sicherheitsaffiner ist, findet auch den SPF-Fail im Mailheader. Aber das setzt voraus dass man überhaupt nachsieht.
Was ihr tun könnt
Nie den Link aus einer Mail klicken wenn es um Domains oder Zahlungen geht. Browser öffnen, die Adresse des Anbieters direkt eintippen, und dort nachschauen ob es ein Problem gibt. Wenn das Kundencenter keinen Alarm schlägt, war die Mail fake.
Wenn ihr selbst Domains betreibt: prüft ob euer Mailprovider SPF und DMARC für eure Domains gesetzt hat. Das verhindert zumindest, dass andere eure Domain für genau solche Angriffe missbrauchen. Wer das noch nicht konfiguriert hat - eure Kunden könnten morgen eine Mail in eurem Namen bekommen, die ihr nie geschickt habt.
Und wer ktsw.de betreibt und diese Mail bekommen hat: Die Domain ist wahrscheinlich gar nicht abgelaufen. Trotzdem lohnt es sich, direkt beim echten Anbieter nachzusehen - nur eben nicht über diesen Link.
Diese Kampagne ist handwerklich solider als der Durchschnitt - kurzer Text, keine Tippfehler, echte Domain-Nennung, legitime Versandinfrastruktur. Das Farbschema ist die größte Nachlässigkeit: Wer domainfactory kennt, weiß dass die nicht in Schwarz und Orange kommunizieren. Aber mal ehrlich: Die meisten Leute achten nicht auf Unternehmens-CI-Farben in E-Mails. Wer nicht auf die URL achtet, tappt rein. Das sollte man wissen.