12. Juni 2026
DomainFactory-Phishing, zweite Welle: Diesmal schlampiger

Tobias Wilke
@wilketob
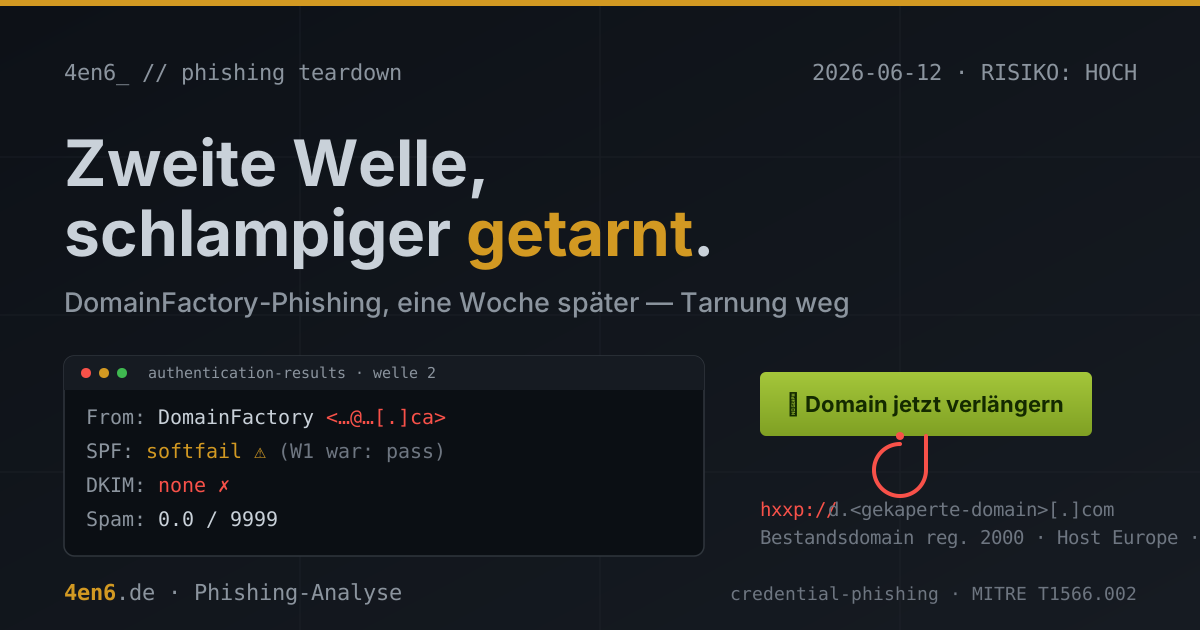
Vor neun Tagen habe ich hier eine DomainFactory-Phishingmail auseinandergenommen und den Artikel mit „Die kommen wieder" beendet. Sie sind wiedergekommen. Sechs Tage später, dieselbe Bcc-Liste, derselbe Absender, derselbe Köder. Nur diesmal mit deutlich weniger Sorgfalt. Manchmal ist die zweite Welle die interessantere, weil man sieht, woran beim Wiederholen gespart wird.
URLs und Adressen sind defangt, damit nichts aus Versehen angeklickt wird.
Was diesmal kam
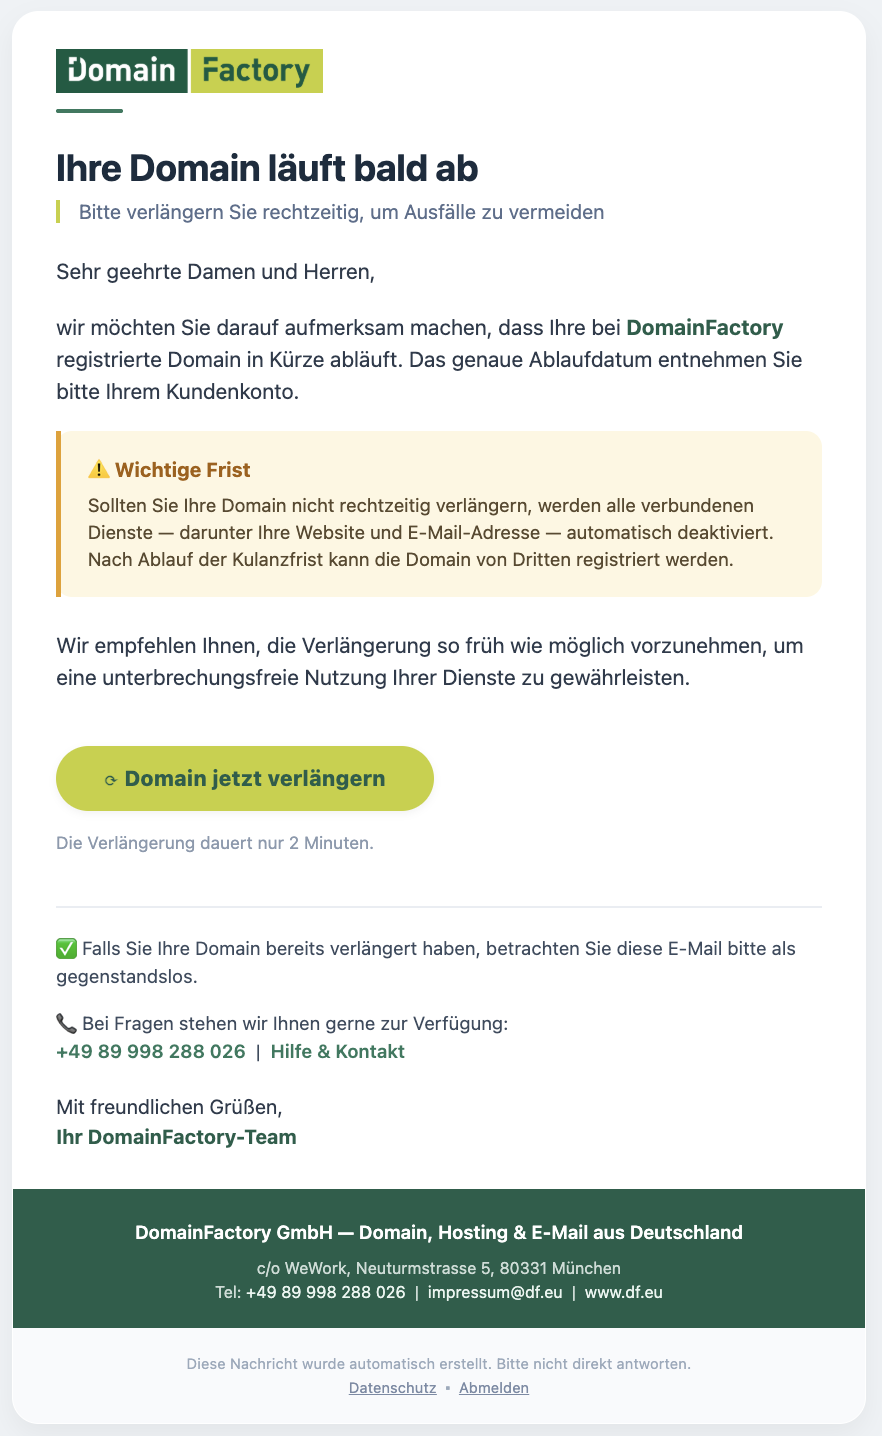
Optisch das gleiche Bild wie letzte Woche: DomainFactory-Logo direkt eingebettet, orange „Wichtige Frist"-Box, grüner Knopf Domain jetzt verlängern, df.eu-Footer mit Münchner Adresse und Hotline. Betreff: „Letzte Erinnerung: Ihr Webhosting wurde suspendiert". Im Text steht dann wieder, die Domain laufe demnächst ab - derselbe Bruch zwischen Betreff und Body wie beim letzten Mal. Webhosting-Suspendierung oben, Domain-Ablauf unten. Zwei Bausteine, lieblos zusammengeklickt.
Dass es derselbe Akteur ist, steht im Maschinenraum, nicht im Text. Absender wieder DomainFactory <fremde-domain[.]ca>, dieselbe kanadische Drittdomain. Mailer wieder X-Mailer: Python aiosmtplib, dasselbe selbstgebaute Python-Skript. Die Message-ID trägt wieder die Domain des ersten Bcc-Empfängers - ein Artefakt, das genau dann entsteht, wenn man hundert Adressen in einem Rutsch verschickt. Und die Empfänger sind wieder rund hundert offen im Header stehende .de-Postfächer: admin@, email@, datenschutz@ von Vereinen, Kanzleien, kleinen Betrieben. Dieselbe abgegraste Impressums-Liste.
Was diesmal fehlt
Hier wird es spannend. Letzte Woche war die Mail „langweilig korrekt" - SPF pass, weil die kanadische Absenderdomain die sendende Google-Cloud-IP in ihrem SPF-Eintrag erlaubte. Diesmal kommt die Mail von einer anderen Cloud-VM (34[.]78[.]97[.]66, wieder Google Cloud, Brüssel), und die steht nicht im SPF der kanadischen Domain. Ergebnis: SPF softfail. Der empfangende Server notiert ausdrücklich „does not designate ... as permitted sender". Der saubere Pass, der die erste Welle so unauffällig machte, ist weg.
Bei mir kam sie trotzdem an, weil mein Analyse-Postfach absichtlich alles annimmt - SpamAssassin vergibt dort grundsätzlich glatte 0,0. Ein Mail-Gateway, das Softfail bei einem Marken-Absender misstrauisch behandelt, hätte genau hier zugeschlagen. Welle 1 bot diesen Hebel nicht. Welle 2 schon.
Wohin der Knopf führt
Letzte Woche: ein Rebrandly-Kurzlink, dahinter eine frische Namecheap-Domain hinter Cloudflare, die Scannern eine Challenge vorsetzte. Vier seriöse Dienste als Tarnschichten, sauber gestapelt.
Diesmal: nichts davon. Der Button zeigt direkt - und per hxxp://, ohne TLS - auf hxxp://d.<gekaperte-domain>[.]com. Kein Shortener, kein Cloudflare, kein Redirect-Layer. Und die Domain dahinter ist die eigentliche Geschichte: Sie wurde im Jahr 2000 registriert, ist seit über zwei Jahrzehnten eine harmlose Coaching-/Mental-Health-Seite und liegt auf einem ganz normalen Shared-Hosting-Paket bei Host Europe (92[.]205[.]51[.]214, rDNS sh23095.ispgateway.de). Der Angreifer hat dort eine Subdomain d. eingehängt - sie taucht im TLS-Zertifikat der Domain gar nicht auf - und seine Phishing-Seite draufgelegt. Heißt: Entweder der Hosting-Account oder die GoDaddy-DNS-Zone dieser alten Domain wurde übernommen.
Der Effekt ist derselbe wie bei der Cloudflare-Tarnung, nur billiger erreicht: Eine 26 Jahre alte Domain mit Kategorie „health" hat eine blütenweiße Reputation. VirusTotal sagt 0 von 92 - nicht weil die Seite sauber ist, sondern weil die geliehene Vergangenheit der Domain sie deckt. Geklaute Reputation statt aufgebauter Tarnung.
Was die wollen
Unverändert: euer DomainFactory-Konto. Eine nachgebaute Login- und Verlängern-Maske greift Zugangsdaten und vermutlich Zahlungsdaten ab. Und ein Hosting-Konto ist bei einem Anbieter wie df.eu das ganze Paket auf einmal - Domain, Website und Postfach. Über das Postfach laufen die Passwort-Resets aller anderen Dienste. Genau dieser Mechanismus erklärt übrigens, warum diese Mails überhaupt von einer kanadischen Domain und einer deutschen Coaching-Seite kommen: Das sind keine eigenen Server, das sind frühere Opfer. Welle 2 läuft auf der Beute von irgendwann davor.
Woran man es erkennt
Dieselben drei Reflexe wie letzte Woche, sie tragen weiter:
Die Absender-Adresse, nicht den Anzeigenamen lesen - „DomainFactory" über einer fremden .ca-Domain ist in zwei Sekunden erledigt. Das Link-Ziel ansehen, bevor man klickt - ein deutscher Hoster verlängert keine Domains über d.<irgendeine-fremde-domain>[.]com, schon gar nicht über unverschlüsseltes http://. Und die Vagheit: kein Name, keine Domain, kein Datum. Euer echter Hoster weiß, was euch gehört und wann es abläuft.
Was ihr tun könnt
- Nie über den Mail-Link verlängern. df.eu selbst tippen oder als Lesezeichen aufrufen, dort einloggen. Das kappt jeden dieser Angriffe an derselben Stelle.
- Zwei-Faktor auf dem Hosting-Konto. Selbst mit geklautem Passwort kommt dann niemand rein. Die wirksamste Einzelmaßnahme.
- Absender-Adresse statt Anzeigename. Der Spoof sitzt allein im Display-Namen - ein Blick auf die echte Adresse genügt.
- Am Gateway Softfail ernst nehmen. Wer ein Mail-Gateway betreut: SPF-Softfail bei Marken-Display-Namen mit Banner oder Quarantäne behandeln, nicht mit Score 0. Diese Welle wäre daran hängengeblieben.
- Verdächtige Provider-Mails intern melden statt löschen. Eine Sammeladresse fängt genau die Fälle, die der Filter durchlässt - und beim Wiederholungstäter erkennt man die zweite Welle dann sofort.
Fazit
Welle 1 war der unauffällige Phish, der sich den Pass von jemand anderem lieh. Welle 2 ist derselbe Akteur, der eine Woche später beim Tarnen schludert: Softfail statt Pass, nacktes http statt Cloudflare, eine gekaperte Uralt-Domain statt einer frisch aufgesetzten Kulisse. Gefährlich ist sie trotzdem, weil das Ziel dasselbe bleibt und die geliehene Reputation der alten Domain die Filter weiter blind macht. Die gute Nachricht: Die eine Gewohnheit, die gegen Welle 1 half, hilft gegen Welle 2 genauso. Bei „Domain läuft ab" nie den Knopf drücken, sondern selbst einloggen. Wetten, dass eine Welle 3 kommt?
Zwei missbrauchte Domains sind redigiert: die kanadische Absender-Domain (<fremde-domain>[.]ca, wie schon in Welle 1) und die gekaperte Bestandsdomain der Phishing-Seite (<gekaperte-domain>[.]com, reg. 2000, eine fremde Coaching-Seite). Beide sind hier mutmaßlich selbst Opfer - übernommene Konten, nicht Täter-Eigentum. Kein Klarname, kein Pranger. Die Versand- und Hosting-Provider (Google Cloud, Host Europe, GoDaddy-DNS) sind benannt, weil sie selbst nicht das Opfer sind. Vollständige IOCs liegen intern.
Korrigiert am 16. September 2026: Eine frühere Fassung führte die Zustellung auf eine Schwäche des empfangenden Gateways zurück. Das Analyse-Postfach nimmt absichtlich alles an.