14. Juni 2026
Zehn Phishing-Mails, ein Muster: Woran ihr sie erkennt und was ihr dagegen tut

Tobias Wilke
@wilketob
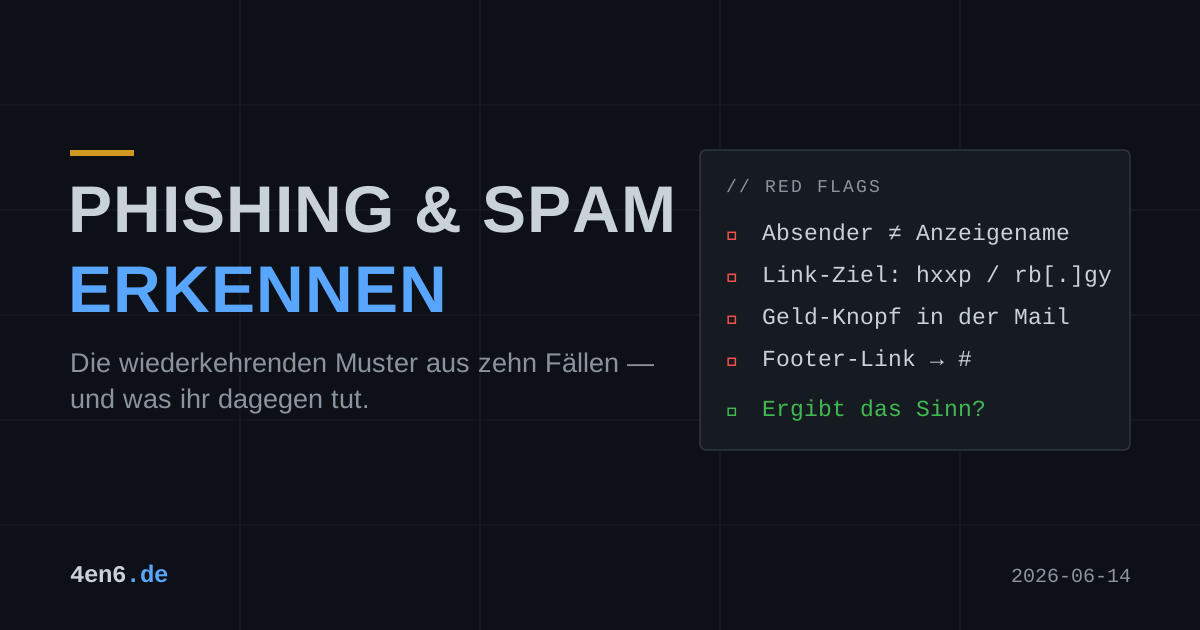
Wir zerlegen hier seit Monaten Phishing-Mails - gefälschte Mahnungen, abgelaufene Domains, eine Steuererstattung übers Finanzamt, zwei Wellen desselben Hoster-Betrugs. Jede Mail hatte eine andere Geschichte. Aber wenn man sie nebeneinanderlegt, fällt etwas auf: Es sind immer dieselben fünf, sechs Stellen, an denen sie auffliegen. Die Masche wechselt, die Tells bleiben.
Dieser Artikel ist die Zusammenfassung. Kein neuer Fall, sondern das Muster hinter allen. Wer die folgenden Punkte einmal verinnerlicht hat, braucht für die nächste Mail keine Analyse mehr - ein Blick reicht.
Ein paar Beispiel-Links sind defangt (hxxp, rb[.]gy), damit nichts aus Versehen angeklickt wird.
Warum die Technik euch nicht rettet
Erst die unbequeme Wahrheit: Spamfilter und grüne Häkchen sind kein Schutzversprechen. Die angebliche Steuererstattung übers Bundeszentralamt hat SPF und DKIM sauber bestanden und von SpamAssassin einen Spam-Score von glatten 0.0 bekommen. Technisch war an der Mail nichts auszusetzen. Sie kam trotzdem von einer gekaperten chilenischen Domain.
Das ist der wichtigste Satz für alles Weitere: Authentifizierung ist nicht Identität. Ein grüner SPF-Haken beweist nur, dass die Mail wirklich von der Domain kommt, die im Absender steht - nicht, dass diese Domain das Finanzamt ist. Wer sich auf „der Filter hätte das doch abgefangen" verlässt, verlässt sich auf das Falsche. Die gute Nachricht: Die Mails scheitern fast nie an der Technik. Sie scheitern am gesunden Menschenverstand - wenn man weiß, wohin man schaut.
Die fünf Stellen, an denen fast jede auffliegt
1. Die Absender-Adresse, nicht der Anzeigename. Der Trick sitzt fast immer allein im Display-Namen. Da steht groß „DomainFactory" oder „Bundeszentralamt für Steuern", und dahinter eine wildfremde Adresse - eine .ca-Domain, eine .cl-Adresse, das Postfach einer Autowerkstatt. Ein einziger Klick auf den Namen blendet die echte Adresse ein. Das ist die wirksamste Zwei-Sekunden-Prüfung, die es gibt. Macht den Klick.
2. Das Link-Ziel, bevor ihr klickt. Mauszeiger über den Button halten (am Handy: lange drücken), Ziel ablesen. Ein deutscher Hoster schickt euch nicht über einen Kurzlink wie rb[.]gy zum Verlängern, und schon gar nicht über unverschlüsseltes hxxp://. Beliebt ist auch Brand-Suffixing: Die echte Marke steht vorne im Linktext, das Ziel ist eine ganz andere Domain. Wenn der Knopf „domainfactory.com" sagt, aber flex-haus.com ansteuert, ist die Sache erledigt.
3. Geld-Knöpfe in Mails sind per Definition Betrug. Kein Finanzamt verlinkt zu einer Auszahlung. Erstattungen kommen per Bescheid und gehen auf das Konto, das längst bekannt ist. Kein seriöser Hoster lässt euch eine Domain über einen Mail-Link „verlängern". Ein „Jetzt Auszahlung anfordern"- oder „Zahlungsdaten aktualisieren"-Button in einer unaufgeforderten Mail ist die Kategorie, nicht der Einzelfall - egal wie echt der Rest aussieht.
4. Die Vagheit, die verrät, dass man dich nicht kennt. Euer echter Hoster weiß, welche Domain euch gehört und wann sie abläuft. Euer Finanzamt kennt euren Namen. Die Betrugsmail nicht: keine Domain, kein Kundenname, kein Datum - und als Anrede steht da gern „Sehr geehrte(r)" und dann nichts, oder direkt eure eigene E-Mail-Adresse. Wer deine Steuererklärung geprüft hat, schreibt dich nicht mit info[@]deine-firma.de an.
5. Die kaputten Kleinigkeiten. Footer-Links zu „Impressum" und „Datenschutz", die auf # zeigen, also nirgendwohin. Ein Logo, das als zerbröseltes Fragment lädt, weil es extern von der Betrugs-Domain nachgeladen wird. Eine Institution, die es so nicht gibt - eine US-Investmentbank als Empfänger einer deutschen Plattform-Rechnung, oder „Ihr Bundeszentralamt / ELSTER" als gemeinsame Signatur. Jeder dieser Schnitzer für sich ist klein. Zusammen sind sie ein Geständnis.
Was ihr tun könnt
Sieben Dinge, alle ohne Security-Abteilung umsetzbar - die ersten vier ab heute:
- Niemals Zahlungs- oder Login-Links aus Mails klicken. Anbieter-Adresse selbst tippen oder als Lesezeichen aufrufen, dort einloggen und nachsehen. Wenn das echte Kundenkonto keinen Alarm schlägt, war die Mail fake. 30 Sekunden Aufwand, dreistellige Ersparnis im Ernstfall.
- Absender-Adresse statt Anzeigename lesen. Der eine Klick, der den Spoof entlarvt. Gewohnheit daraus machen.
- Externe Bilder standardmäßig blockieren. Kann jeder Mail-Client. Stoppt das Öffnungs-Tracking (das Laden des Logos verrät dem Angreifer sonst, dass eure Adresse aktiv ist) - und kaputte Logos entlarven das Template ohnehin.
- Zwei-Faktor auf den wichtigen Konten - Hosting, Mail, Banking. Die wirksamste Einzelmaßnahme: Selbst mit geklautem Passwort kommt niemand rein.
- Eure eigene Domain absichern: SPF, DKIM, DMARC setzen. Das verhindert, dass jemand in eurem Namen schreibt und eure Kunden morgen eine Mail bekommen, die ihr nie verschickt habt. Wenn ihr das selbst nicht einrichten könnt, ist das eine Stunde für euren Mail-Dienstleister gut investiert.
- Wer ein Mail-Gateway betreut: SPF-Softfail bei Marken-Display-Namen nicht mit Score 0 durchwinken, sondern mit Banner oder Quarantäne behandeln. Und eine Regel, die Behörden- oder Marken-Stichwörter im Display-Namen mit fremden Absenderdomains kombiniert flaggt - so, dass ein SPF/DKIM-Pass diese Regel nicht aufhebt. Genau dieser Pass war bei der Steuer-Welle das Einfallstor.
- Im Schadensfall sofort handeln: Bank anrufen, Lastschriften und Karten sperren lassen, Passwörter der betroffenen Konten ändern, dann Anzeige. Im Zweifel die echte Seite von Hand eintippen und im richtigen Postfach nachsehen - nie über den Mail-Link.
Die eine Frage, die jeden Filter schlägt
Wenn ihr euch nur eine Sache merkt, dann diese: Die beste Verteidigung gegen eine technisch saubere Mail ist die Frage, die kein SPF-Record beantwortet - ergibt das inhaltlich überhaupt Sinn? Verschickt das Finanzamt wirklich Geld-Knöpfe? Verlängert ein Hoster Domains über einen Kurzlink? Kennt mich dieser Absender, der behauptet, mich zu kennen?
Die Mails, die wir hier zerlegt haben, gewinnen nicht durch Raffinesse. Sie gewinnen durch Langeweile: korrekte Header, ruhiger Ton, plausible Frist. Sie umgehen die Maschine fast perfekt - und scheitern komplett an der einen Frage, die ein Mensch in zwei Sekunden stellen kann. Stellt sie.
Die konkreten Fälle hinter diesem Leitfaden findet ihr einzeln im Blog - etwa die gefälschte Kleinanzeigen-Mahnung, die DomainFactory-Welle und die ELSTER-Steuererstattung. Kompromittierte Dritt-Domains sind dort redigiert; vollständige IOCs liegen intern.