14. April 2026
7,91 € Fake-Mahnung von Kleinanzeigen - zwei Abzock-Wege, ein Miniaturbetrag, ein JPMorgan-Konto

Tobias Wilke
@wilketob
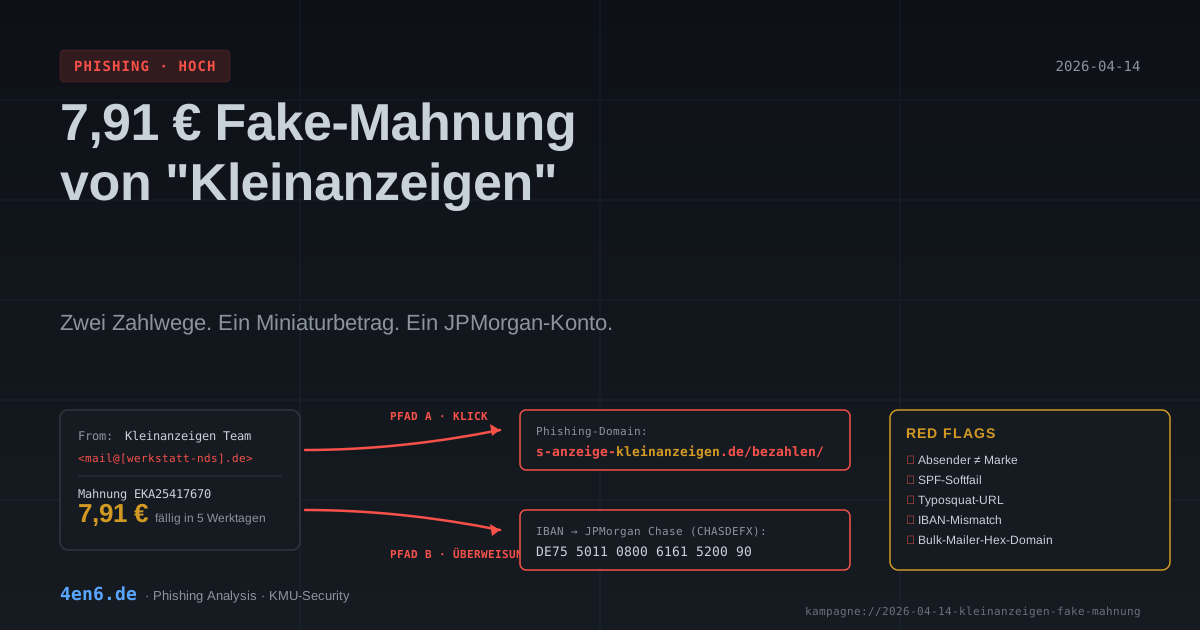
Diese Mail kam am Dienstag rein: "Mahnung zur Rechnung EKA25417670" über genau 7,91 Euro, angeblich von Kleinanzeigen. Der Betrag ist so lächerlich niedrig, dass man versucht ist, einfach zu zahlen und das Thema vom Tisch zu haben. Genau darauf wetten die Täter.
Hinweis: Phishing-URLs, -Domains und -IPs sind im Folgenden defangt (
https://→hxxps://, Punkt vor der TLD →[.],@→[@]), damit hier nichts versehentlich angeklickt wird. Die legitime Drittopfer-Domain (kompromittiertes Absender-Postfach) ist zusätzlich anonymisiert - Details siehe Fußnote am Artikel-Ende.
Was da in der Inbox lag
Im From-Feld steht "Kleinanzeigen Team". Hinter dem Namen steckt aber mail[@]<werkstatt-nds>[.]de - eine KFZ-Werkstatt in Niedersachsen, deren Postfach entweder kompromittiert oder falsch konfiguriert wurde. Reply-To geht an noreply[@]Kleinanzeigen[.]de (Großschreibung des K inklusive). Betreff wie von einem Inkassobüro. Layout wie bei einer echten Plattform. Tabelle mit Rechnungsnummer, Betrag, Fälligkeitsdatum.
Unter der Tabelle dann ein "Jetzt bezahlen"-Button in fröhlichem Grün. Darunter, als Alternative, eine Bankverbindung:
Kontoinhaber: kleinanzeigen.de GmbH
IBAN:         DE75501108006161520090
BIC:          CHASDEFX
Bank:         JPMORGAN Chase
Die JPMorgan-Zeile war der Moment, in dem ich die Mail zur Sicherheit zweimal gelesen habe. Die echte kleinanzeigen.de GmbH zieht 7,91 € definitiv nicht über ein Konto einer US-Investmentbank ein. Das ist wie wenn eine Bäckerei an der Ecke ihre Brötchenrechnung über Goldman Sachs abwickelt.
Die Header - kurz und unappetitlich
SPF steht auf softfail:
X-Received-SPF: softfail ( mx07.ispgateway.de: transitioning domain of
<werkstatt-nds>[.]de does not designate 193[.]41[.]237[.]46 as permitted sender )
Übersetzt: Die Domain <werkstatt-nds>[.]de hat keine (oder eine schlecht gepflegte) SPF-Policy, die den Versand von 193[.]41[.]237[.]46 erlaubt. DKIM gibt es in dieser Mail gar nicht. DMARC ist offensichtlich nicht auf reject oder quarantine gestellt, sonst wäre die Mail nie angekommen. Das Ergebnis: Die Werkstatt in Niedersachsen ist ein wunderbares Missbrauchsvehikel, weil sie ihr eigenes Haus nicht abgeschlossen hat.
Die Received-Kette führt über mail.email52f9e854[.]de - eine Domain, deren Name wie eine Katze übers Keyboard aussieht. Hex-String im Namen, maschinell generiert, einweg. Die Zeitzone im inneren Header-Hop ist +0300 (EEST), also Osteuropa. Ein niedersächsischer KFZ-Betrieb, der Mails über einen Bulk-Mailer in Osteuropa verschickt - das klingt nicht plausibel, und das soll es auch nicht.
Am Rande: Ganz unten im HTML-Body steht ein einsames ``` - ein Markdown-Code-Block-Marker, der offensichtlich aus einem LLM-Output oder einem Markdown-Template stammengeblieben ist. Wer immer den Text generiert hat, hat die Ausgabe nicht sauber konvertiert. Kleine Schlampigkeit, großer Fingerabdruck.
Der Link - klassisches Brand-Suffixing
Der "Jetzt bezahlen"-Button führt auf hxxps://s-anzeige-kleinanzeigen[.]de/bezahlen/. Wenn ihr die F12-Taste drückt und euch den HTML-Quellcode der Mail anschaut, steht es genau da drin - aber die meisten Leute schauen halt nicht.
Das ist kein Typosquat mit einem verdrehten Buchstaben. Das ist Brand-Suffixing: <irgendwas>-kleinanzeigen.de, damit der Markenname am Ende auftaucht und beim schnellen Lesen echt wirkt. Das s-anzeige- davor soll an eine Subdomain erinnern ("service-anzeige" oder so was), ist aber Teil des Domainnamens.
Die Domain ist vermutlich ein paar Tage alt, frisch bei der DENIC registriert, vermutlich mit gefälschten Registrant-Daten. Der Pfad /bezahlen/ ist deutschsprachig und auf die Zielgruppe abgestimmt - keine generische /verify.php?token=abc-Fummelei wie bei schlechteren Kampagnen.
Ich habe die Seite nicht geöffnet. Grundregel: Phishing-URLs passiv analysieren, nie anklicken. Was vermutlich kommt, wenn man auf "Jetzt bezahlen" drückt: eine nachgebaute Kleinanzeigen-Optik, Formular für Kreditkartendaten oder Online-Banking-Zugang. Bei den professionelleren Kits auch gern als Evilginx-Proxy zur echten Bank-Login-Seite, der die 2FA-TAN live weitergibt. Das Opfer gibt brav die TAN ein, der Angreifer nutzt sie innerhalb von Sekunden für eine Echt-Überweisung.
Das kleine Header-Bild, das alles mitschreibt
Die E-Mail enthält ein scheinbar harmloses Header-Bild:
https://s3.eu-west-1.amazonaws.com/files.crsend.com/
444000/444852/images/fml/0b716df4-5f68-4f18-9e2b-fd7a7714d4ef/00009.png
Das ist kein normales Bild, das ist ein Tracking-Pixel bei einem kommerziellen Bulk-Mailer namens crsend.com. Die Struktur verrät Account-ID 444852 und eine Kampagnen-UUID. Wenn ihr die Mail öffnet, lädt euer Mail-Client das Bild von AWS - und der crsend-Account sieht: diese Adresse ist aktiv, wurde zum Zeitpunkt X geöffnet, von IP Y, User-Agent Z. Eure Adresse wandert sofort in die "hot-list" für die nächste Kampagne.
Wer E-Mail-Bilder standardmäßig blockiert (in Outlook, Thunderbird, Apple Mail alles eine Ein-Klick-Option), macht es den Tätern deutlich schwerer.
Was die eigentlich wollen
Zwei Wege, eine Kasse. Pfad A ist der Klick-Pfad: Button drücken, auf die Fake-Seite kommen, Kreditkarte oder Banking-Login eingeben, Daten sind weg, Konto wird leergeräumt. Schadensrahmen: ein paar hundert bis ein paar tausend Euro pro Opfer, je nach Kartenlimit und Reaktionsgeschwindigkeit.
Pfad B ist der Überweisungs-Pfad. Wer dem Link misstraut, aber die Mahnung ernst nimmt, überweist die 7,91 € einfach manuell. Klingt nach nichts. Ist es auch. Aber wenn du eine Mail an 100.000 Adressen ausspielst und 0,5 Prozent überweisen, sind das 500 Überweisungen × 7,91 € - grob 3.955 € pro Kampagne, ohne dass du eine Phishing-Seite bauen musstest. Und die Kampagnen laufen wöchentlich.
Der Clou ist die Kombination. Selbst paranoid-misstrauische Empfänger, die jeden Button hassen, werden durch den niedrigen Betrag zur manuellen Überweisung verleitet. "Ach was, ich klick den Link nicht, aber 8 Euro, bevor ich Inkasso-Ärger bekomme..." - genau dieser Gedanke ist der Gewinn.
Update zwei Tage später: Die Domain ist schon tot
Zur Sicherheit habe ich s-anzeige-kleinanzeigen[.]de/bezahlen/ zwei Tage nach Mail-Eingang über urlscan.io prüfen lassen (nicht selbst aufrufen - Grundregel). Die Antwort:
HTTP 400 - DNS Error
Could not resolve domain
Keine A-Records, keine AAAA-Records mehr. Die Domain löst nicht auf. Das heißt übersetzt: Entweder haben die Betreiber selbst die DNS-Einträge gezogen, nachdem die Kampagne ihr Einnahme-Peak überschritten hatte, oder DENIC hat nach Abuse-Meldungen die Domain geparkt. Beides läuft auf dasselbe hinaus - die Klick-Seite war maximal 48 Stunden online.
Das ist kein Versagen der Angreifer, sondern Teil des Plans. "Spray and burn": Mail geht raus, die ersten 24 bis 48 Stunden werden abgegrast, dann wird die Infrastruktur abgeschaltet, bevor sie auf Blacklists landet. Gut für die Täter, schlecht für die Forensik.
Ein Blick auf VirusTotal passt zeitlich dazu: Dort hatten vier von 95 Scannern die URL noch während des aktiven Fensters als Phishing/Malicious markiert - Emsisoft, Fortinet, Netcraft und Webroot. Klingt wenig, ist aber genau das Detection-Profil, das man bei einer 24 Stunden alten Phishing-URL erwartet: niedrige Gesamtrate, aber die richtigen Vendoren. Besonders Netcraft ist interessant - die betreiben einen der größten kommerziellen Takedown-Services und schicken Notice-and-Takedown-Anfragen in Serie raus. Wer die Phishing-Domain zwei Tage später ins DNS-Nirwana befördert hat, war mit einiger Wahrscheinlichkeit Netcraft oder ein Mitbewerber, nicht die Täter selbst.
Was nicht tot ist: das JPMorgan-Konto. IBANs haben keine DNS-Records und keinen Netcraft-Takedown. Wer die Mail erst jetzt liest und den Button versucht, bekommt einen Browser-Fehler und denkt vielleicht "Oh, schon abgelaufen". Wer stattdessen die Bankverbindung nutzt, überweist weiter brav an die Täter - die Domain ist weg, der Geldhahn bleibt offen. Genau deshalb ist der zweite Zahlweg in dieser Kampagne so klug platziert.
Woran ihr das erkennt (und zwar ohne Nerd-Wissen)
Drei Dinge, die jede*r ohne IT-Studium sehen kann:
Erstens: Der echte Absender. In Outlook oder im Webmailer einmal auf den Namen "Kleinanzeigen Team" klicken, dann erscheint die dahinter liegende Adresse. Wenn da mail[@]<werkstatt-nds>[.]de steht, ist die Mail Müll. Kleinanzeigen schickt nicht über eine Werkstatt.
Zweitens: Die Bank. JPMorgan Chase ist keine Bank für deutsche Endkundenrechnungen. Wenn auf einer "Mahnung" von einer deutschen Plattform eine US-Investmentbank als Empfänger steht, ist es Phishing. Zur Orientierung: Die meisten legitimen deutschen Anbieter nutzen Sparkasse, Volksbank, Commerzbank, Deutsche Bank oder Payment-Provider wie Adyen/Stripe - nicht JPMorgan.
Drittens: Wenn ihr wirklich unsicher seid, loggt euch auf kleinanzeigen.de direkt ein (Browser öffnen, Adresse manuell tippen, NICHT den Button klicken) und schaut, ob dort unter "Zahlungen" oder "Offene Gebühren" etwas steht. Wenn nicht, gibt es keine Rechnung, also auch keine Mahnung.
Was ihr tun könnt
Erstens: Zahlungsaufforderungen per Mail nie direkt ausführen - weder per Link noch per IBAN. Immer über den eigenen Login beim Anbieter prüfen, ob die Forderung real ist. 30 Sekunden Aufwand, mindestens dreistellige Ersparnis im Ernstfall.
Zweitens: Absenderadresse prüfen, nicht den Display-Namen. "Kleinanzeigen Team <mail[@]<werkstatt-nds>[.]de>" ist in zwei Sekunden entlarvt, wenn man den Klick macht. Macht ihn.
Drittens: Bilder in E-Mails standardmäßig nicht laden. Jeder moderne Mail-Client kann das. Nebeneffekt: Tracking-Pixel funktionieren nicht, eure Adresse wird nicht als "aktiv" markiert.
Viertens: Im Team: Zwei-Personen-Prinzip für neue IBANs in der Buchhaltung. Wenn eine Rechnung auf eine ungewohnte Bank lautet (hier: JPMorgan statt Hausbank), muss jemand gegenzeichnen. Das verhindert diese Kampagne und klassisches CEO-Fraud.
Fünftens: Das eigene Postfach absichern. Wenn ihr selbst eine Domain betreibt, stellt SPF, DKIM und DMARC sauber ein - <werkstatt-nds>[.]de hat das offensichtlich nicht getan, deswegen konnten ihre eigene Domain und ihr Ruf missbraucht werden. Ein DMARC-Record mit p=reject kostet nichts und verhindert, dass die eigene Marke für Phishing-Kampagnen kapitalisiert wird.
Fazit
Technisch ist diese Kampagne Durchschnitt: Brand-Suffix-Typosquat, Bulk-Mailer-Infrastruktur, SPF-Softfail wegen eines Opfers mit begrenzten Ressourcen, JPMorgan-Payout-Konto, Domain schon nach zwei Tagen wieder offline. Das Clevere ist nicht die Technik, sondern der psychologische Kniff - 7,91 € sind zu wenig, um nachzudenken, aber zu viel, um sie zu ignorieren. Und weil die Mail gleich zwei Zahlwege anbietet, fängt sie sowohl die Button-Klicker als auch die Überweisungs-Leute ein - selbst dann noch, wenn die eigentliche Phishing-Seite längst aus dem DNS verschwunden ist. Die einzige Person, die das übrigens nicht fängt, ist wer eine Sekunde innehält und auf den Absender schaut. Eine Sekunde.
Anmerkung zur Anonymisierung: Die Absender-Domain des kompromittierten Postfachs ist in diesem Artikel als <werkstatt-nds>[.]de redigiert. Der betroffene Kleinbetrieb ist hier selbst Opfer - sein Postfach wurde missbraucht, weil SPF/DMARC nicht sauber konfiguriert waren. Pranger-Wirkung gegen die eigentliche Zielscheibe des Angriffs (die KMU) ist in diesem Blog nicht erwünscht. Die vollständigen IOCs liegen in der internen Kampagnen-Datenbank und sind auf Anfrage für Abuse-Meldungen verfügbar. Die Phishing-Infrastruktur der Täter (Typosquat-Domain, Bulk-Mailer, Payout-IBAN) wird dagegen bewusst klar benannt.