3. November 2026
STRATO-Phishing „Domain-Ablauf“: Die Absenderdomain ist keinen Tag alt
Tobias Wilke
@wilketob
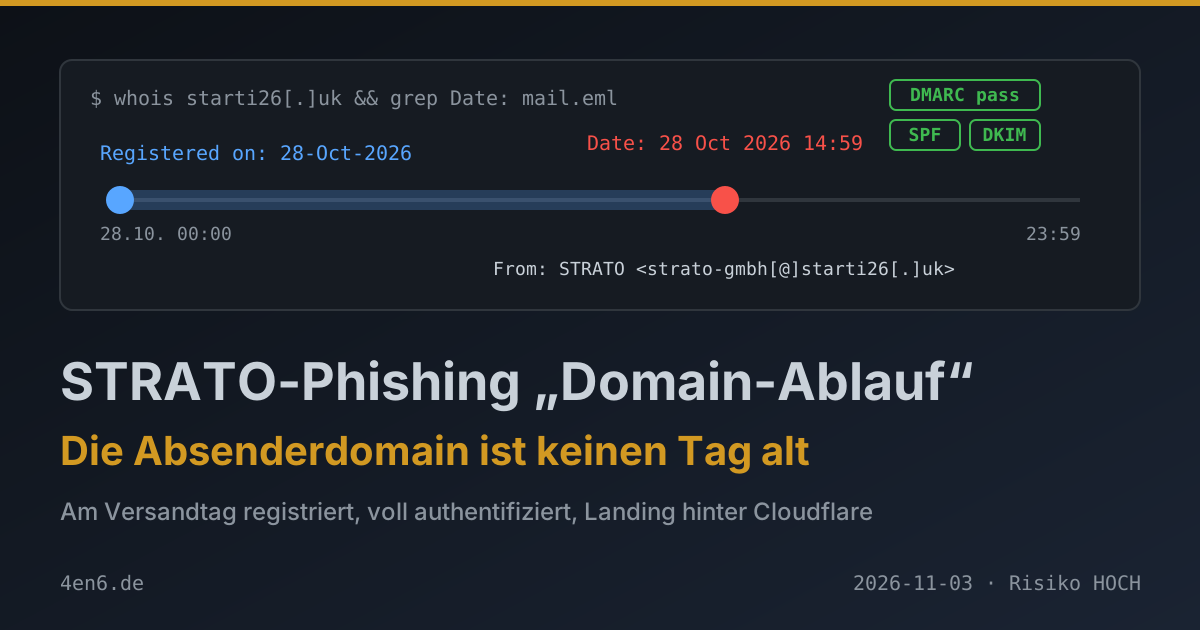
Am 28. Oktober um 14:59 Uhr bekam ich eine Mail von STRATO. Meine Domain sei abgelaufen, in 24 Stunden werde alles gelöscht. Die Domain, von der die Mail kam, wurde am selben Tag registriert.
Was in der Mail steht
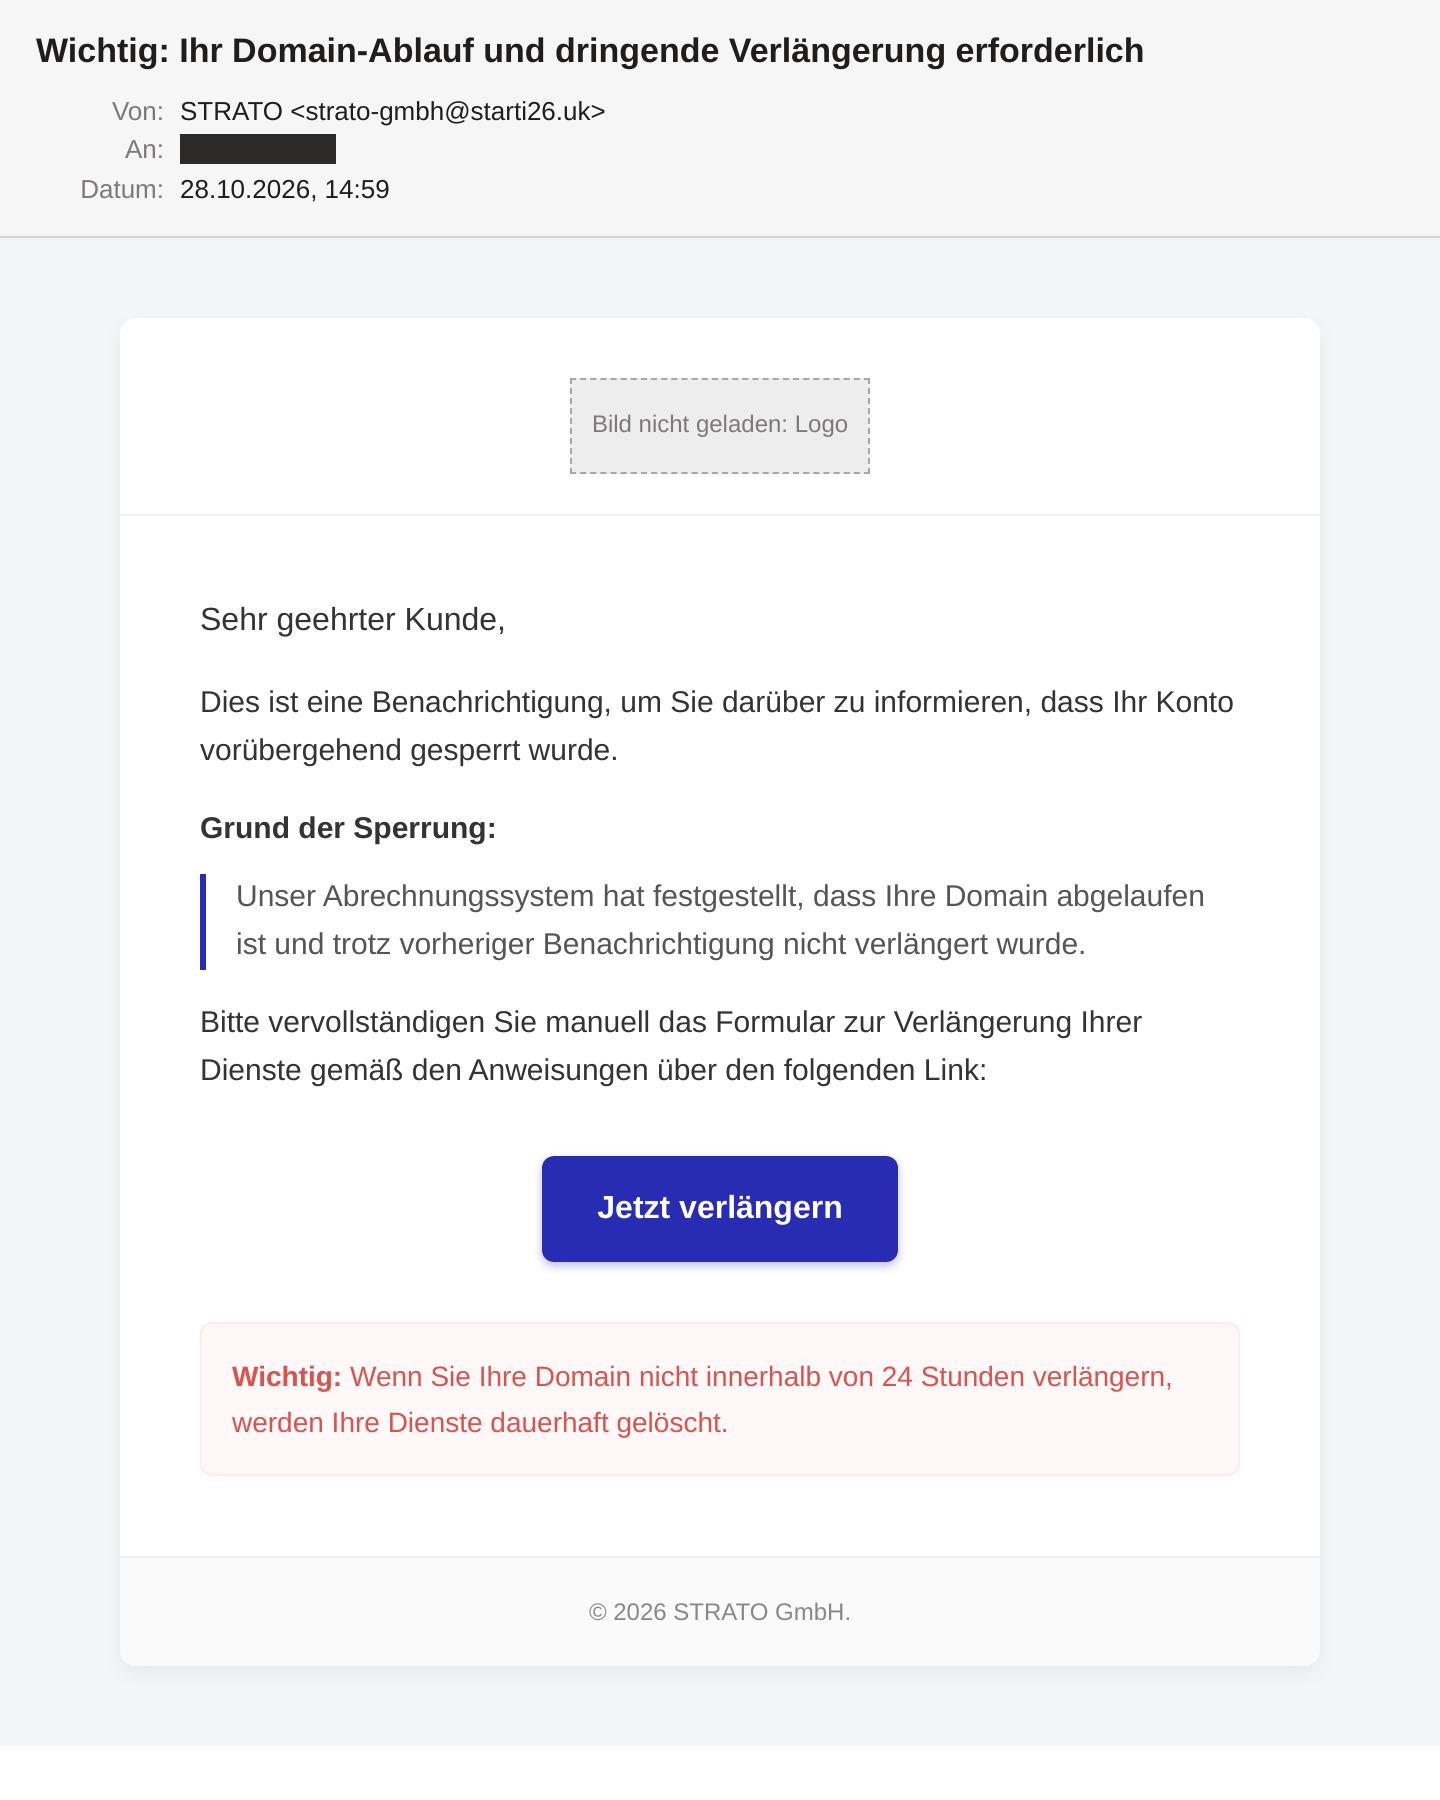
Betreff: Wichtig: Ihr Domain-Ablauf und dringende Verlängerung erforderlich. Absender: STRATO <strato-gmbh[@]starti26[.]uk>. Domains und URLs sind in diesem Artikel defangt, damit nichts aus Versehen angeklickt wird.
Der Text ist kurz und widerspricht sich trotzdem:
Dies ist eine Benachrichtigung, um Sie darüber zu informieren, dass Ihr Konto vorübergehend gesperrt wurde.
Grund der Sperrung: Unser Abrechnungssystem hat festgestellt, dass Ihre Domain abgelaufen ist und trotz vorheriger Benachrichtigung nicht verlängert wurde.
Im Betreff läuft die Domain also ab, im Text ist sie schon abgelaufen, das Konto ist gesperrt, und in 24 Stunden wird alles „dauerhaft gelöscht“. Drei Zustände in fünf Sätzen. Welche Domain gemeint ist, steht nirgends. Keine Kundennummer, keine Rechnungsnummer, nur „Sehr geehrter Kunde“. Ein echter Hoster weiß, welche Domain er abrechnet. Der Satzbau („Dies ist eine Benachrichtigung, um Sie darüber zu informieren“) klingt nach maschinell übersetztem Englisch.
Das Logo kommt per Hotlink von Wikimedia Commons, inklusive der utm_-Parameter, die Commons an den Link zur Originaldatei hängt. Copy-Paste aus der Dateiseite, ohne den Link anzuschauen. Der Button „Jetzt verlängern“ führt auf hxxps://strato-kundendienstf-rechnungen[.]starti26[.]uk. Ja, „kundendienstf“.
Wie alt ist die Domain? Null Tage
Der Header ist sauber, und genau das ist das Problem. SPF pass, DKIM pass, DMARC aligned. Kein Spoofing, kein gekapertes Postfach. Die Mail kam in einem Hop von 212[.]54[.]225[.]33 direkt beim Empfänger an. Die IP gehört zum italienischen Hoster genesys informatica (AS24994). Der Täter hat für seine eigene Domain ganz ordentlich SPF (ip4:212.54.225.33 -all), DKIM und DMARC gesetzt.
Warum der Umweg über eine eigene Domain? strato.de steht auf DMARC p=reject. Ein direkter Spoof wäre bei jedem Postfach mit DMARC-Prüfung abgeprallt. Also kauft man sich einfach eine Domain. Laut Nominet wurde starti26[.]uk am 28. Oktober 2026 registriert, bei Cloudflare als Registrar, mit Cloudflare-DNS. Versendet wurde am selben Tag um 14:59 Uhr. Die Domain war beim Versand also nur Stunden alt. Auf keiner Blockliste, mit keiner Reputation, im Guten wie im Schlechten.
Ein paar Spuren hinterlässt der Mailer trotzdem. Die DKIM-Signatur nutzt rsa-sha1 mit einem 1024-Bit-Schlüssel, beides seit Jahren veraltet. Die Message-ID ist ein Zeitstempel plus 16 Hex-Zeichen, das Date steht ohne Wochentag. Denselben Baukasten habe ich schon beim Fake-Bounce vom eigenen Mailserver gesehen. Er ist aber weit verbreitet und kein Beweis für denselben Täter. Der Reverse-DNS der Versand-IP heißt marketingceo[.]interhost[.]it, hat aber keinen Forward-Eintrag. Laut VirusTotal lag auf der IP bis April ein brasilianisches Projekt. Das sieht nach einem recycelten VPS aus, nicht nach einem gekaperten Server.
Was hinter dem Button wartet
Die Landing-Subdomain zeigt auf Cloudflare, der eigentliche Server bleibt verborgen. VirusTotal hat die URL am Tag nach dem Versand gecrawlt und bekam nur „Attention Required! | Cloudflare“ zu sehen, also die Sperr- bzw. Challenge-Seite. Ergebnis: 3 von 93 Scannern sagen „Spam“, keiner sagt „Phishing“. Die Scanner haben die Seite schlicht nie gesehen. Ob der Täter per Cloudflare-Regel nur deutsche Privatanschlüsse durchlässt oder Cloudflare selbst gesperrt hat, lässt sich passiv nicht klären. Ich rufe Phishing-Links grundsätzlich nicht auf.
Was hinter dem Button kommt, ist deshalb eine Einschätzung, aber eine naheliegende. Die Subdomain heißt „kundendienst-rechnungen“, der Text spricht vom „Formular zur Verlängerung Ihrer Dienste“. Bei Hoster-Phishing ist das fast immer erst der Kundenlogin und dann ein Kartenformular für die „Verlängerung“. Mit dem Login hat der Täter Zugriff auf DNS, Postfächer und Webspace. Damit lassen sich Mails umleiten und Passwörter anderer Dienste zurücksetzen. Und die gut beleumundete Domain des Opfers taugt als Absender für die nächste Welle. Das ist keine Theorie: In meinem Tracker tauchen gekaperte Hosting-Konten immer wieder als Absender oder Weiterleitung späterer Kampagnen auf.
Woran ihr die Mail erkannt hättet
Ganz ohne Technik: Die Mail nennt keine Domain. Ein Hoster, der euch wegen einer abgelaufenen Domain schreibt, sagt euch, welche. Die Absenderadresse endet nicht auf strato.de, sondern auf einer .uk-Domain, die nach nichts klingt. Und die Logik passt nicht zusammen: gesperrt, abgelaufen und demnächst gelöscht, alles gleichzeitig.
Mit einem Blick in die Linkvorschau: Der Button zeigt auf eine Subdomain von starti26[.]uk, nicht auf strato.de. Ein Markenname vorne in der Adresse ist kein Beleg, entscheidend ist, was vor der Endung steht.
Was ihr tun könnt
Nie über den Link einloggen. Öffnet euren Hoster über ein Lesezeichen. Wenn wirklich etwas offen ist, steht es dort im Kundenbereich.
Ablaufdaten kennen, Auto-Verlängerung einschalten. Wer weiß, dass seine Domains automatisch verlängert werden, kann über „läuft in 24 Stunden ab“ nur lachen.
Zwei-Faktor-Anmeldung im Hosting-Konto aktivieren. STRATO bietet sie an. Ein abgefischtes Passwort allein reicht dann nicht für die Übernahme von DNS und Postfächern.
Neu registrierte Domains filtern. Viele Mail-Gateways und DNS-Filter können Domains bewerten oder sperren, die jünger als ein paar Tage sind. Bei dieser Mail war das Alter das einzige harte technische Signal. Wie es um SPF, DKIM und DMARC eurer eigenen Domain steht, zeigt der Mail-Check hier auf der Seite.
Keine Kartendaten in Formulare aus Mail-Links. Und für Firmenkarten Limits und Push-Freigabe setzen, falls doch mal jemand klickt.
Fazit
Der Text ist schwach, die Logik wirr, das Logo geklaut. Die Infrastruktur dagegen ist sauber und taufrisch: eigene Domain, voll authentifiziert, Landing hinter Cloudflare und für Scanner unsichtbar. SPF, DKIM und DMARC sagen euch nur, dass die Mail wirklich von starti26[.]uk kommt. Dass diese Domain seit ein paar Stunden existiert, müsst ihr selbst prüfen oder euren Filter prüfen lassen.