12. September 2026
FATCA-Phishing im Namen von PayPal: alle Prüfungen grün, trotzdem Fake

Tobias Wilke
@wilketob
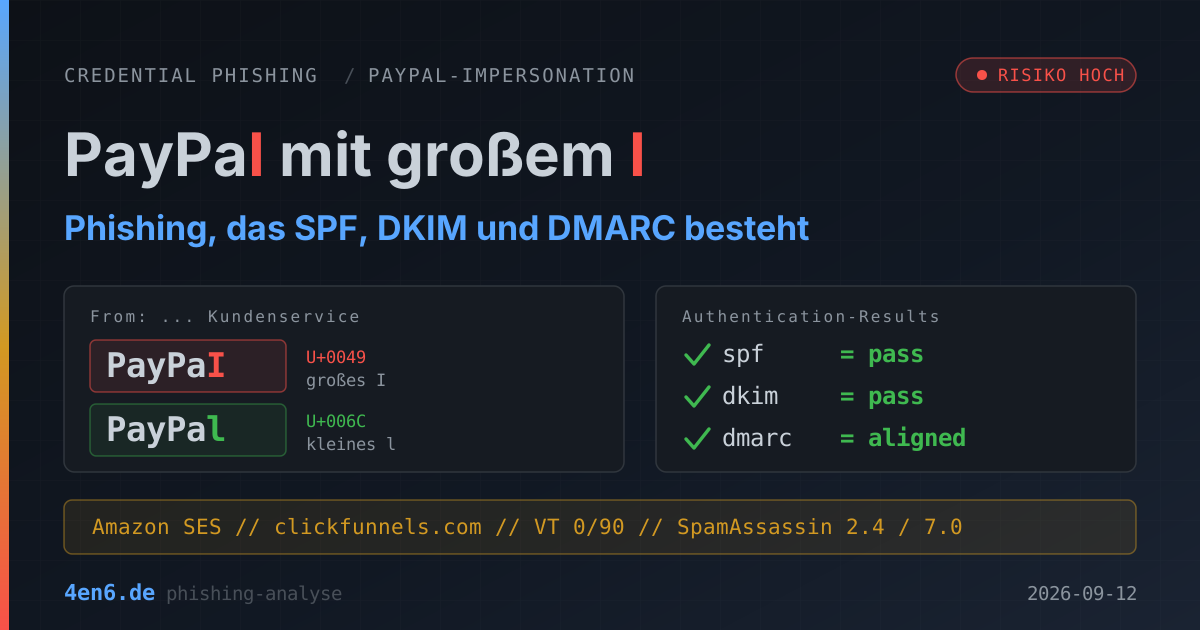
Die meisten Phishing-Mails scheitern an ihrer eigenen Infrastruktur. Gespoofte Domain, SPF-Softfail, kein DKIM, Versand von irgendeinem Server in einem Land, mit dem der angebliche Absender nichts zu tun hat. Diese hier nicht. Sie kommt über Amazon SES, ist zweifach gültig DKIM-signiert, besteht DMARC - und landet mit einem SpamAssassin-Score von 2.4 sauber im Posteingang. Die Fälschung steckt in einem einzigen Buchstaben.
Vorab: Alle bösartigen URLs sind defangt (hxxps, [.]), damit hier nichts aus Versehen angeklickt wird.
Was im Postfach lag
Betreff: „Wichtig: Überprüfung Ihrer PayPaI-Kontodaten bis zum 18. September 2026". Absender: PayPaI Kundenservice. Beides sieht in jedem normalen Mail-Client aus wie „PayPal".
Ist es aber nicht. Der letzte Buchstabe ist ein großes I, kein kleines L. In Helvetica, Arial, Segoe UI - also in so ziemlich jedem Font, den euer Mail-Programm benutzt - sind die beiden Zeichen optisch identisch. Kein Unicode-Trick, kein kyrillisches Zeichen, keine Punycode-Warnung. Schlichtes ASCII.
Den Trick hatten wir hier schon im Juli, in einer PayPal-Mail aus einem gekaperten Postfach. Er ist kein Tippfehler: Im Fließtext steht die Marke jedes Mal korrekt als „PayPal". Nur in den beiden Feldern, die Filter auf exakte Markennamen prüfen - Absendername und Betreff - steht das I. Wer das so baut, weiß genau, wogegen er arbeitet.
Der Inhalt ist ein Compliance-Anschreiben:
Um die neuesten Finanzvorschriften einzuhalten, benötigen wir Ihre
Unterstützung bei der Ergänzung und Überprüfung der aktuellen
Informationen Ihrer Organisation.

Wichtiger Hinweis: Bitte reichen Sie Ihre Angaben bis zum
18. September 2026 ein, um sicherzustellen, dass Ihr Konto weiterhin
Zahlungen empfangen, senden und abheben kann.
Begründet wird das mit FATCA, dem US-Steuergesetz, wegen dem Zahlungsdienstleister von Geschäftskonten Identitäts- und Steuerdaten erheben müssen. Und das ist der eigentlich starke Teil: Das stimmt. Wer ein PayPal-Geschäftskonto führt, hat so eine Anfrage schon mal echt bekommen.
Auffällig ist auch, was fehlt. Kein rotes Warnbanner, keine Großbuchstaben, kein 24-Stunden-Countdown, keine Drohung mit Kontolöschung. Stattdessen acht Tage Frist und der Satz „Der Vorgang ist einfach und dauert nur wenige Minuten". Jemand hat hier verstanden, dass Panik-Optik das billigste Erkennungsmerkmal von Phishing ist.
Warum die Header nichts verraten
Der Absender lautet noreply@<umzugsfirma-au>[.]com[.]au - eine australische Firmendomain. Klassischerweise wäre das der Moment, wo die Header-Analyse den Fall aufklärt. Tut sie diesmal nicht:
dkim=pass header.d=<umzugsfirma-au>.com.au
dkim=pass header.d=amazonses.com
spf=pass (sender IP is 69.169.232.9)
SPF grün, DKIM zweimal grün, und weil die DKIM-Domain mit der Absenderdomain übereinstimmt, ist auch DMARC aligned und damit grün. Versendet wurde über Amazon SES in der Region Sydney. Für die australische Domain existiert eine verifizierte SES-Sending-Identity - der DKIM-Eintrag im DNS zeigt als CNAME direkt auf Amazon.
Jemand hat also Zugriff auf den fertig eingerichteten, verifizierten Mailversand einer fremden Firma. Ob dort SES-Zugangsdaten abgegriffen wurden oder mehr, lässt sich von außen nicht sagen. Die Firma ist hier jedenfalls selbst Opfer, und ihre Reputation ist der halbe Angriff.
Der Spamfilter hat das Problem übrigens durchaus gerochen: FUZZY_PAYPAL hat ausgelöst, HEADER_FROM_DIFFERENT_DOMAINS auch. Nur wurden diese Punkte von den Reputations-Boni der Amazon-IP wieder aufgefressen. Endstand 2.4 bei einer Schwelle von 7.0. Zugestellt.
Wo der Button hinführt
Drei Links in der Mail, alle mit demselben Ziel: der blaue Button „Zur Kontoverifizierung", der Textlink zu den „FATCA-Compliance-Anforderungen" und das „Sicherheits- und Hilfecenter" im Footer. Wenn das Hilfecenter auf dieselbe URL zeigt wie der Verifizierungs-Button, ist der Fall eigentlich klar.
Das Ziel ist hxxps://accountmanger[.]clickfunnels[.]com/webinar-registrationoxdxdwzbkief.
ClickFunnels ist ein völlig legitimer Marketing-Baukasten. Die Domain ist seit 2013 registriert, läuft über Cloudflare und hat ein einwandfreies TLS-Zertifikat. Der Angreifer hat sich dort einfach einen Account mit der Subdomain accountmanger angelegt - Tippfehler inklusive, es fehlt ein A. Kosten: ein Trial-Account. Keine Domainregistrierung, kein Server, kein WHOIS-Eintrag. VirusTotal sagt zu dieser URL entsprechend: 0 von 90 Engines, Kategorie „business and economy". Das ist kein Urteil über die Phishing-Seite, das ist die geerbte Reputation von ClickFunnels.
Ein Detail aus dem VirusTotal-Crawl ist trotzdem hübsch: Die URL wird intern weitergeleitet auf /webinar-registration1789037619068. Diese Zahl ist ein Zeitstempel in Millisekunden - 10. September 2026, 10:53 Uhr UTC. Verschickt wurde die Mail um 17:53 Uhr UTC. Der Funnel war also exakt sieben Stunden alt, als die Kampagne rausging.
Und was zeigt die Seite jetzt? Den Standard-Titel eines ClickFunnels-Templates. Der Phishing-Funnel ist zum Zeitpunkt der Analyse vermutlich schon abgeschaltet. Das ist die Kehrseite geliehener Infrastruktur: Sie ist gratis, aber der Vermieter kann sie mit einem Klick abräumen. Die angebliche Frist bis zum 18. September überlebt die Seite, die sie verkaufen soll.
Die Red Flags
Wenn jeder technische Baustein echt ist, bleibt wenig aufzudecken. Sichtbar ist trotzdem dreierlei: Die Absenderadresse - eine australische Umzugsfirma ist nicht PayPal. Das Problem ist nur, dass Outlook, Gmail und Apple Mail standardmäßig den Anzeigenamen zeigen, also genau das Feld, das hier gefälscht ist. Das Linkziel - Maus über den Button, unten links steht clickfunnels.com. Und die fehlende Personalisierung: keine Anrede, kein Name, kein Kontobezug, bei einer angeblich kontospezifischen Compliance-Anfrage.
Für die Gründlichen kommt noch der Footer dazu: Dort steht „PayPal Pte. Ltd.", die Gesellschaft in Singapur. Für deutsche Kunden wäre PayPal (Europe) in Luxemburg zuständig. Es ist der einzige echte inhaltliche Fehler in der ganzen Mail - und ausgerechnet der stand wortgleich schon in der Juli-Mail. Zusammen mit dem großen I, dem Behörden-Ton, der fehlenden Anrede und der Vorliebe für Opferdomains ohne SPF-Eintrag ist das ziemlich eindeutig dieselbe Werkstatt.
Was sich seitdem geändert hat, ist aufschlussreich: Im Juli lief der Klick noch über einen QR-Dienst auf eine selbstgebaute Wegwerf-Subdomain, die nach elf Tagen tot war und immerhin 2 von 92 Detections hatte. Diese Stufe ist jetzt ersatzlos gestrichen, und der Versand aus dem gekaperten Postfach wurde durch Amazon SES ersetzt. Die Kampagne ist nicht raffinierter geworden, sondern schlanker. Weniger Eigenbau heißt weniger, was auffallen kann.
Was ihr tun könnt
- Logins nur über euer eigenes Lesezeichen oder die App. Diese eine Gewohnheit macht den kompletten Angriff wirkungslos - SPF, DKIM, TLS und echtes Logo sind dann egal. Wenn PayPal wirklich Daten braucht, steht die Aufforderung nach dem Login im Konto.
- Absenderadresse im Mail-Client dauerhaft einblenden. Der Anzeigename ist die Stelle, die gefälscht wird. Die Adresse dahinter ist die, die zählt.
- Passkey statt SMS-Code für Zahlungskonten. Einen SMS-Code kann eine Phishing-Seite in Echtzeit weiterreichen. Ein Passkey ist an die echte Domain gebunden und löst auf
clickfunnels[.]comschlicht nicht aus. PayPal kann das. - Zweiten Zugang zum Geschäftskonto einrichten. Bei einer Übernahme ändert der Angreifer E-Mail und Passwort - ein zweiter Benutzer mit eigenen Zugangsdaten merkt das in Minuten statt in Tagen.
- Interne Regel für Fristen-Mails: zweiter Kanal vor dem Klick. Im Konto nachsehen oder anrufen, Nummer von der eigenen Rechnung. Das muss einmal ausgesprochen sein, sonst fühlt sich Nachfragen nach Zeitverschwendung an.
Was auf dieser Liste fehlt, ist der Spamfilter - bei Score 2.4 von 7.0 und null von neunzig Detections ist er hier bestenfalls die zweite Reihe.
Das ist der bisher sauberste Fall in meiner Sammlung. Kein gekapertes Shared-Hosting, keine Wegwerf-Domain, kein Anhang, kein einziger Header-Fehler - Versand, Reputation, Hosting und sogar das Logo sind komplett zusammengeliehen. Eigenleistung: ein deutscher Text und ein großes I. Erkennbar bleibt die Mail trotzdem, nur eben nicht mehr im Header, sondern da, wo man selbst hinschauen muss: Absenderadresse und Linkziel.
Die missbrauchte Absender-Domain ist redigiert (<umzugsfirma-au>[.]com[.]au). Die australische Firma dahinter ist hier selbst Opfer - ihr verifizierter Mailversand wurde benutzt, nicht ihre Zustimmung. Die vollständigen IOCs liegen intern in der Analyse.