20. August 2026
359 € vom Finanzamt: Diese Mail kam wirklich von elster.de - jedenfalls laut Absenderzeile

Tobias Wilke
@wilketob
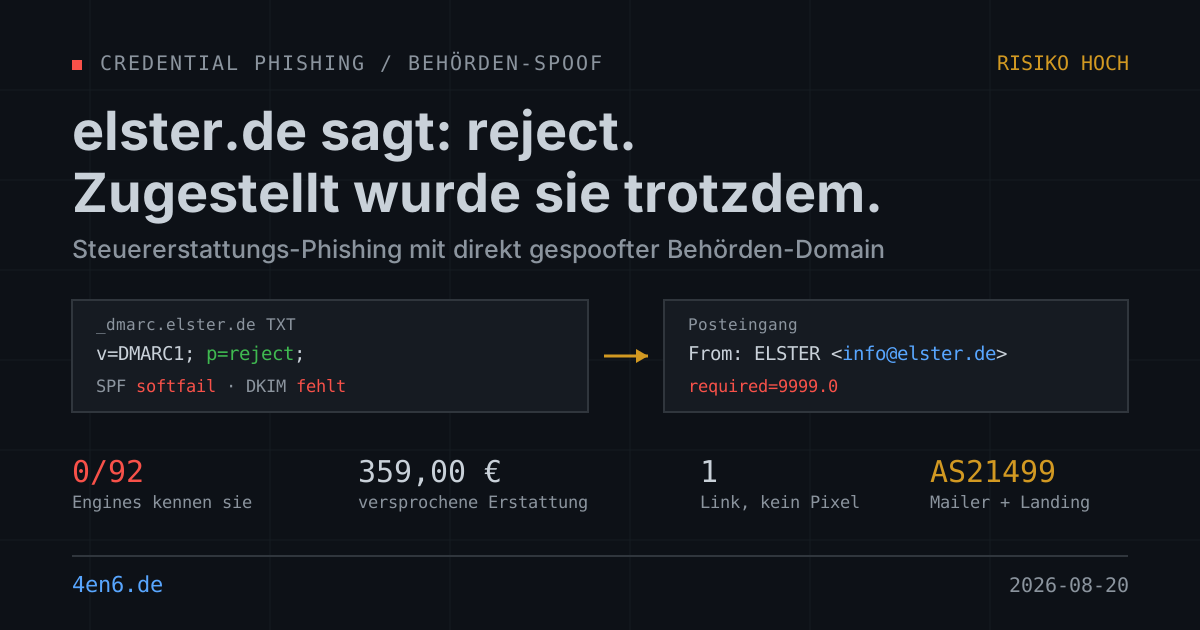
Im Absenderfeld steht info@elster.de. Nicht elster-portal[.]de, nicht elster.service-info[.]com, sondern die echte Domain. Wer diese Mail bekommt und den Standardtipp befolgt - "schau auf die Absenderadresse" - kommt zu dem Schluss, dass alles in Ordnung ist. Ist es nicht.
URLs und IPs sind im Folgenden defangt (hxxps, [.]), damit nichts aus Versehen angeklickt wird.
Was in der Mail steht
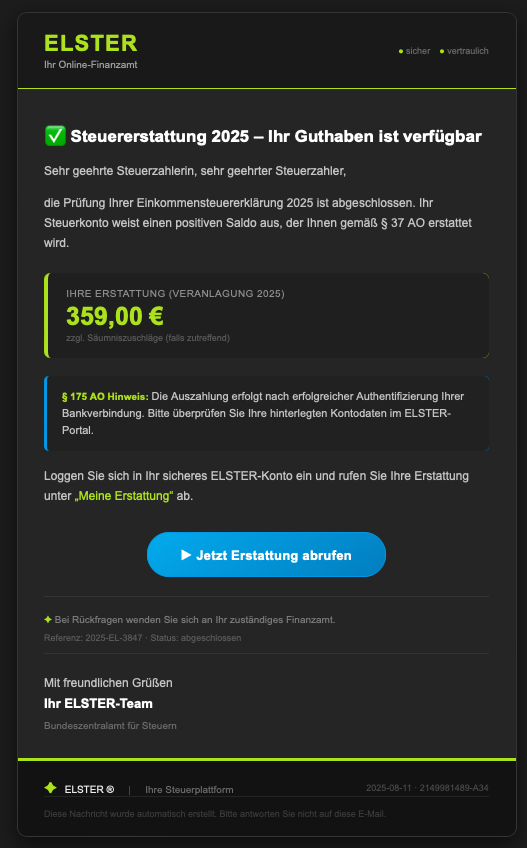
Dunkles Layout, neongrüne Wortmarke, oben rechts zwei kleine Punkte mit "sicher" und "vertraulich" daneben. Sieht auf dem Handy erstmal nach einem modernen Behördenportal aus.
Der Text: Die Prüfung der Einkommensteuererklärung 2025 sei abgeschlossen, das Steuerkonto weise einen positiven Saldo aus. Darunter ein Kasten mit 359,00 €. Und dann der Haken:
§ 175 AO Hinweis: Die Auszahlung erfolgt nach erfolgreicher Authentifizierung Ihrer Bankverbindung. Bitte überprüfen Sie Ihre hinterlegten Kontodaten im ELSTER-Portal.
Ein Button, "▶ Jetzt Erstattung abrufen". Unterschrieben mit "Ihr ELSTER-Team, Bundeszentralamt für Steuern".
Auffällig ist, was fehlt: kein Countdown, keine Sperrandrohung, keine Frist. Das ist kein Versehen. Zeitdruck ist inzwischen selbst ein Warnsignal, und diese Mail vermeidet ihn konsequent. Sie verspricht Geld, statt mit Verlust zu drohen - und umgeht damit die Abwehr, die auf Droh-Phishing trainiert ist.
Drei Sätze Behördendeutsch, drei Fehler
Die Paragrafen sind Dekoration. § 37 AO passt noch grob - da geht es um Ansprüche aus dem Steuerschuldverhältnis, ein Erstattungsanspruch fällt darunter. § 175 AO regelt dagegen die Änderung von Steuerbescheiden bei rückwirkenden Ereignissen. Mit Bankverbindungen hat die Norm nichts zu tun. Sie steht da, weil eine Paragrafenzahl amtlich aussieht und niemand nachschlägt.
Dann die Zeile unter dem Betrag: "zzgl. Säumniszuschläge (falls zutreffend)". Säumniszuschläge zahlst du, wenn du zu spät überweist. Einer Erstattung werden sie nicht zugeschlagen. Der Baustein ergibt an dieser Stelle schlicht keinen Sinn.
Und die Unterschrift. ELSTER wird von der Steuerverwaltung der Länder betrieben, federführend das Bayerische Landesamt für Steuern. Nicht vom Bundeszentralamt für Steuern. Denselben Fehler hatte die Steuererstattungs-Welle im Juni auch schon drin - der Köder zirkuliert offenbar als Template.
Im Footer steht übrigens das Datum 2025-08-11. Zugestellt wurde die Mail am 20. August 2026. Das Template ist ein Jahr alt, und niemand hat das Datumsfeld angefasst.
Und für alle, die schon mal etwas gestaltet haben: Die Wortmarke ist #B5E61D, der Button #00A2E8. Beides Standardfarben aus der Palette von Microsoft Paint. Das echte ELSTER ist hell und benutzt keine davon.
Warum die Mail überhaupt ankam
Jetzt zum interessanten Teil, und der hat nichts mit dem Layout zu tun.
elster.de ist gut abgesichert. Die Domain veröffentlicht einen SPF-Record und - wichtiger - eine DMARC-Policy mit p=reject. Übersetzt: "Wenn eine Mail behauptet, von uns zu kommen, aber unsere Prüfungen nicht besteht, wirf sie weg."
Diese Mail besteht keine einzige Prüfung. Der empfangende Mailserver hat das sauber protokolliert:
X-Received-SPF: softfail ( mx10.ispgateway.de: transitioning domain of
  elster.de does not designate 92.204.71.210 as permitted sender )
Eine DKIM-Signatur gibt es überhaupt nicht - der Header fehlt komplett. SPF nicht aligned, kein DKIM, also DMARC-Fail. Bei p=reject heißt das: wegwerfen.
Bei mir kam sie trotzdem an, und das ist Absicht. Mein Analyse-Postfach nimmt alles an, sonst hätte ich hier nichts zu zerlegen: Der Gateway wertet SPF aus und schreibt das Ergebnis in einen Header, setzt die DMARC-Policy aber nicht durch. Im Postfach dahinter steht entsprechend:
X-Spam-Status: No, hits=0.0 required=9999.0 tests=none autolearn=disabled
required=9999.0. Der Schwellwert, ab dem etwas als Spam gilt, liegt bei 9999 Punkten. Kein Spam der Welt erreicht diesen Wert, die Filterung ist also abgeschaltet. Bei mir gewollt. In einem normalen Firmenpostfach wäre derselbe Header ein Alarmzeichen: Dort entsteht so ein Wert meistens, weil der Filter vor Jahren mal etwas Wichtiges einkassiert hat, jemand den Regler ganz nach rechts gezogen hat und danach nie wieder jemand hingeschaut hat.
Das ist der eigentliche Befund dieser Kampagne. ELSTER hat seine Hausaufgaben gemacht. Ein Postfach, das DMARC durchsetzt, hätte diese Mail abgewiesen. Der Angriff funktioniert nur bei Empfängern, die eine veröffentlichte Reject-Policy ignorieren, und genau auf die setzt er.
Alles bei einem Hoster
Der Weg der Mail führt über GoDaddy. Eingeliefert von 72[.]167[.]33[.]181 (AS398101, GoDaddy US) in ein Relay, das sich im Header als "HOSTING RELAY" bezeichnet, dann raus über 92[.]204[.]71[.]210 (AS21499, Host Europe - GoDaddys europäischer Bestand). Ein Header verrät sogar das absendende Kundenkonto: X-SECURESERVER-ACCT: 92.205.160.232. GoDaddys eigener ausgehender Spamfilter hat die Mail geprüft und durchgewinkt.
Der Link im Button zeigt auf hxxps://pastorsalary[.]com. Kein Pfad, kein Token, keine Parameter - die nackte Root-Domain. Das ist ungewöhnlich: Phishing-Kits hängen normalerweise eine Empfänger-ID an, um Klicks zu zählen und das Login-Feld vorzubefüllen. Hier gibt es nichts dergleichen, und im HTML steckt auch kein Tracking-Pixel. Der Angreifer verzichtet komplett auf Telemetrie.
Diese Domain löst auf 92[.]205[.]179[.]22 auf. AS21499. Derselbe GoDaddy-Bestand, aus dem auch die Mail kam, sogar dasselbe /16. Nameserver domaincontrol.com, MX secureserver.net, Registrar Mesh Digital - alles GoDaddy. Versand und Landing-Page laufen mit hoher Wahrscheinlichkeit über ein einziges Hosting-Paket.
Für die Verteidigung ist das eine gute Nachricht: eine Abuse-Meldung mit den vollständigen Headern nimmt potenziell beides gleichzeitig vom Netz.
Die Domain ist im März 2023 registriert worden, Registrant-Country DE, Ablauf 2027. Keine Wegwerf-Registrierung, sondern drei Jahre unauffällige Historie. Ob gekapert oder für die Kampagne gekauft, lässt sich von außen nicht sagen - der Effekt ist derselbe, und er ist der Grund, warum ich den Fall überhaupt aufschreibe. Ich habe die URL frisch bei VirusTotal scannen lassen: 0 von 92 Engines schlagen an. Kein "malicious", kein "suspicious", keine Kategorisierung, Reputation 0. Der Browser wird hier niemanden warnen. Reputationssysteme brauchen Meldungen, und die kommen erst, wenn genug Leute die Mail gesehen haben.
"pastorsalary" heißt übrigens Pastorengehalt. Was das mit dem deutschen Finanzamt zu tun hat, wüsste ich auch gern.
Was passiert wäre
Klick auf den Button, Landing-Page auf der GoDaddy-IP, nachgebautes ELSTER-Portal. Erst Login, dann "Kontodaten bestätigen": IBAN, Kontoinhaber, vermutlich Geburtsdatum und Adresse. Ich habe die Seite bewusst nicht aufgerufen - das ist aus dem Mailtext abgeleitet, nicht verifiziert.
Was mit den Daten passiert, ist es leider nicht. Eine IBAN plus Personendaten reicht für SEPA-Lastschriften und Bestellbetrug. Ein echter ELSTER-Zugang ist noch mehr wert: Steuernummer, Steuer-ID, Einkommensdaten, komplette Erklärungshistorie. Damit lässt sich Identitätsbetrug bauen - und ganz nebenbei die Bankverbindung in der echten Steuererklärung ändern, sodass die tatsächliche Erstattung woanders landet.
Die Mail ging hier an eine mail@-Sammeladresse einer Firma. In kleinen Betrieben landen Steuerthemen bei der Person, die auch die Buchhaltung macht. Die abgegriffene IBAN ist dann die Geschäfts-IBAN.
Woran man es erkennt
Auf den Link schauen, nicht auf den Absender. Bei dieser Mail ist der Absender echt und das Linkziel pastorsalary[.]com. Maus über den Button halten, am Handy lange drücken. Diese Reihenfolge muss man sich aktiv umgewöhnen - der Rat "prüf die Absenderadresse" versagt bei Direktspoofs vollständig.
Das Finanzamt kennt deine Kontonummer schon. Sie steht in der Erklärung. Es gibt keine "Authentifizierung der Bankverbindung" per Mail, keinen "Erstattung abrufen"-Button, keine Auszahlung, die von einer Bestätigung abhängt. Bescheide kommen auf Papier oder in den ELSTER-Posteingang - und den erreicht man nur über selbst getipptes elster.de.
Anrede und Aktenzeichen. "Sehr geehrte Steuerzahlerin, sehr geehrter Steuerzahler". Ein Amt, das deine Erklärung geprüft hat, kennt deinen Namen, deine Steuernummer und dein Aktenzeichen. Die Referenz 2025-EL-3847 ist dekorativ.
Das Timing ist der eigentliche Trick. Die Abgabefrist für 2025 lag Ende Juli, Bescheide laufen im Spätsommer ein. Wer gerade abgegeben hat, wartet wirklich auf Post vom Finanzamt. Genau deshalb kommt diese Mail im August.
Was ich konkret ändern würde
Erstens: beim Mail-Provider nachsehen, ob DMARC-Enforcement für eingehende Mail aktiv ist, und es einschalten. Diese Mail wäre dann nie zugestellt worden - ohne dass irgendwer irgendwas hätte erkennen müssen. Bei den meisten Providern ist das ein Schalter.
Zweitens: die Spam-Schwellwerte aller Sammelpostfächer einmal durchgehen. info@, mail@, buchhaltung@, kontakt@. Ein required=9999 fällt niemandem auf, weil ein abgeschalteter Filter sich exakt so verhält wie ein Filter, der nie etwas findet.
Drittens: solche Mails beim Hoster melden, nicht nur löschen. Vollständige Header an den Abuse-Kontakt, hier also GoDaddy. Bei 0 von 92 Detections sind Meldungen durch Empfänger der einzige Weg, wie die Domain überhaupt jemals in einer Blocklist landet.
Fazit
Handwerklich ist diese Kampagne mittelmäßig: erfundene Paragrafen, ein Textbaustein, der das Gegenteil von dem bedeutet was er soll, Paint-Farben statt Corporate Design und ein Footer-Datum aus dem Vorjahr. Die gespoofte Domain fordert p=reject, ein durchsetzendes Postfach hätte sie also nie gezeigt - und die Landing-Page ist bei keinem einzigen Security-Anbieter bekannt.
Der Angreifer musste nichts besonders gut machen. Er setzt nur darauf, dass es Empfänger gibt, die DMARC nicht durchsetzen und deren Spamfilter nichts meldet. Das ist die unangenehme Erkenntnis an diesem Fall: Die Verteidigung ist vorhanden, veröffentlicht und korrekt konfiguriert - sie wirkt aber nur, wenn die Empfangsseite sie auch anwendet.
Korrigiert am 16. September 2026: Eine frühere Fassung stellte die Zustellung als Fehler des empfangenden Postfachs dar. Das Postfach nimmt absichtlich alles an, damit Mails wie diese analysiert werden können.