24. Juli 2026
easybank-Phishing im Windschatten des Rebrandings - mit einem Link, der sein Ziel selbst verrät

Tobias Wilke
@wilketob
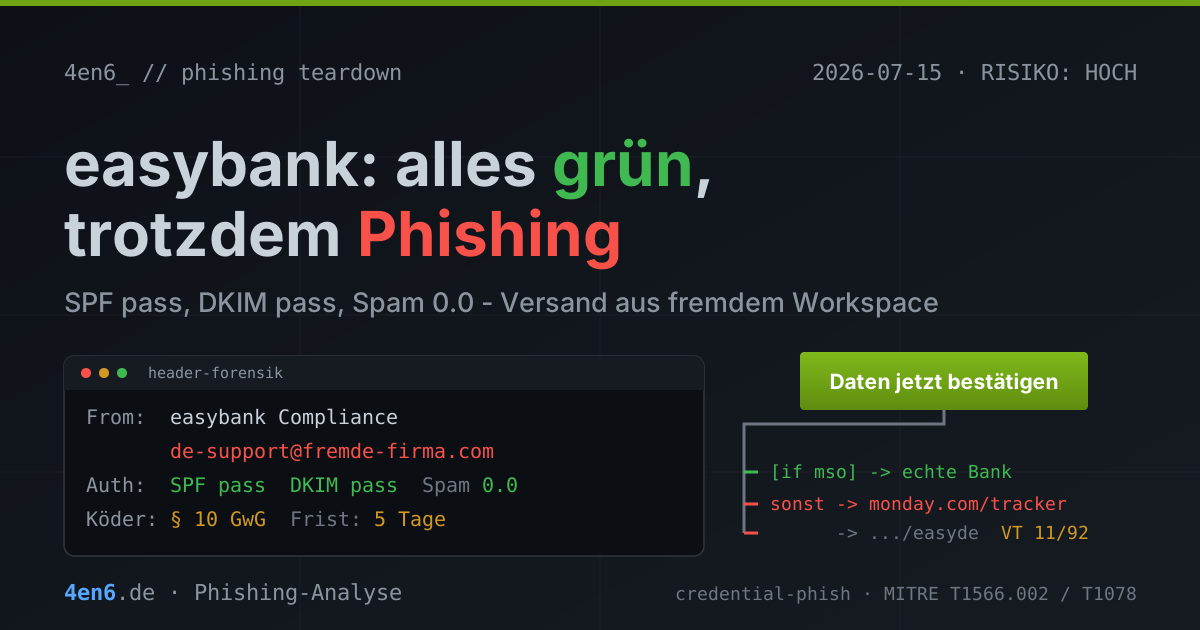
Barclays Deutschland heißt seit Februar 2026 easybank. Millionen Kartenkunden bekommen gerade Post von einer Bank, deren Namen sie nicht kennen, in einem Layout, das sie nicht kennen, von Absendern, die sie nicht kennen - und die Bank hat selbst angekündigt, dass das eine Weile so bleibt. Wenn man sich ein Fenster für Marken-Phishing aussuchen dürfte, wäre es dieses. Jemand hat genau das getan. (URLs sind defangt, damit hier niemand aus Versehen klickt. Die missbrauchten Fremd-Domains sind redigiert.)
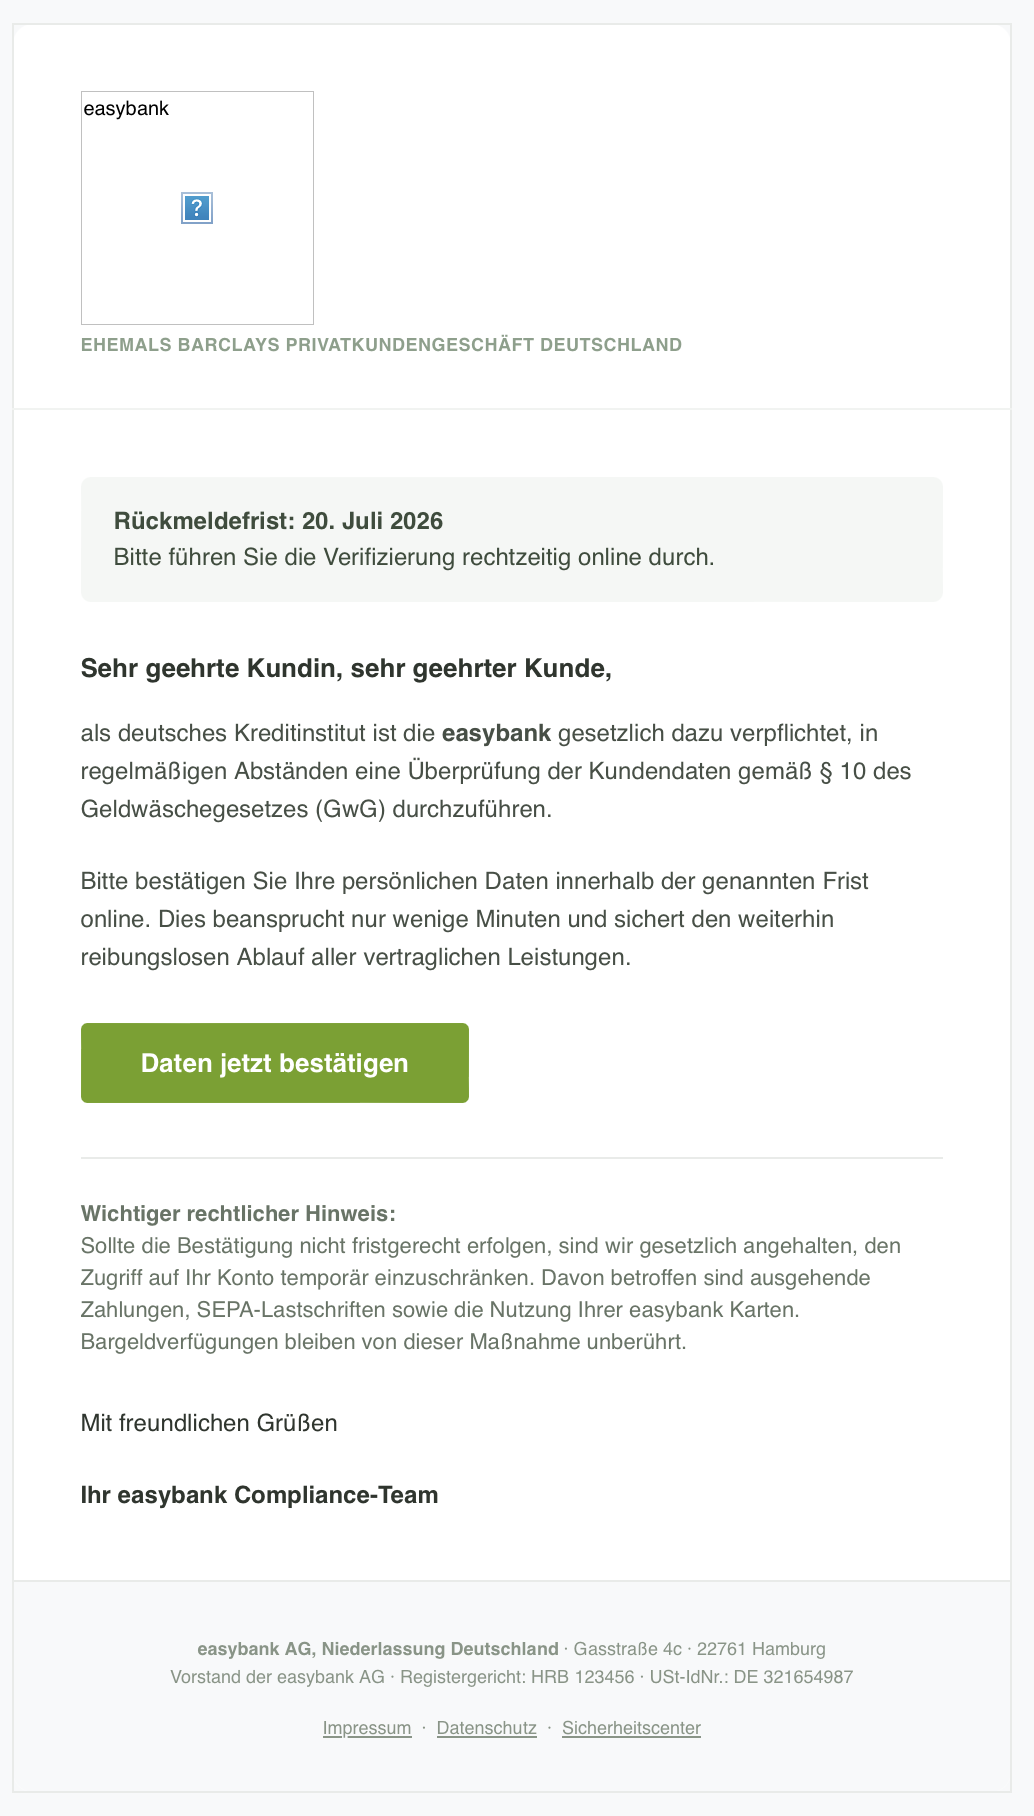
Die Mail
Betreff: Wichtige Information: Bestätigung Ihrer Kundendaten gemäß GwG. Absender im Klartext: easybank Compliance. Der Text ist kurz, fehlerfrei und langweilig:
als deutsches Kreditinstitut ist die easybank gesetzlich dazu verpflichtet, in regelmäßigen Abständen eine Überprüfung der Kundendaten gemäß § 10 des Geldwäschegesetzes (GwG) durchzuführen.
Diese Pflicht gibt es wirklich. Banken müssen ihre Kundendaten aktuell halten, und § 10 GwG ist die richtige Fundstelle. Wer das nachschlägt, findet Bestätigung statt Widerspruch.
Frist: fünf Tage. Drohung: ausgehende Zahlungen, SEPA-Lastschriften und Kartennutzung werden eingeschränkt. Und dann der beste Satz der ganzen Mail: „Bargeldverfügungen bleiben von dieser Maßnahme unberührt." Eine begrenzte Drohung klingt nach Bankprozess. Eine totale klingt nach Erpressung. Wer immer das formuliert hat, weiß, was er tut.
Kein Ausrufezeichen, kein Countdown, keine Großbuchstaben. Wer Phishing an Panikmache erkennt, findet hier nichts.
Der Absender ist echt. Nur eben nicht die Bank
From: "easybank Compliance" <de-support[@]<it-dienstleister-in>[.]com> - eine 2004 registrierte Firmendomain eines IT-Dienstleisters aus Indien mit Google Workspace dahinter. Und jetzt der Teil, der weh tut:
DKIM-Signature: d=<it-dienstleister-in>.com; s=google   -> PASS
X-Received-SPF: pass (permitted sender)
X-Spam-Status: No, hits=0.0 required=9999.0 tests=none
SPF grün, DKIM grün, SpamAssassin 0.0 Punkte. Nichts daran ist gefälscht, weil nichts gefälscht werden musste: Die Mail wurde tatsächlich über Googles Workspace-Relay im Namen dieses Mandanten verschickt. Eingeliefert hat sie ein Rechner aus 41[.]250[.]83[.]68 - Maroc Telecom, Casablanca, hinter einem NAT-Router mit 192.168.1.115. Ein Arbeitsplatz, kein Server.
DMARC hätte hier übrigens nichts gerettet. Es prüft, ob der Absender senden darf. Er durfte.
Der Rest der Header verrät die Werkstatt: Der MIME-Boundary ist ===============1997734628==, die Preamble lautet „You will not see this in a MIME-aware mail reader." Das ist Pythons email-Modul im Auslieferungszustand. Und die Message-ID endet auf SMTPIN_ADDED_MISSING, weil der einliefernde Client gar keine gesetzt hat und Google sie nachtragen musste. Kein Mailing-Tool, kein ESP - ein Skript mit smtplib. Das To:-Feld zeigt auf den Absender selbst, die echten Empfänger stehen nur im BCC.
Der Link erklärt sich selbst
Der grüne Button zeigt nicht auf die Bank, sondern auf hxxps://trackingservice.monday[.]com/tracker/link?token=eyJhbGciOi…. Das ist der echte Link-Tracker von monday.com, dem Projektmanagement-Tool. Kein Typosquat, keine Fantasie-Domain - ein legitimer SaaS-Dienst mit sauberer Reputation, in dem sich jemand einen Account genommen hat.
Der token-Parameter ist ein JWT. Und ein JWT ist signiert, nicht verschlüsselt. Man muss ihn also nicht anklicken, nur Base64 dekodieren:
{
  "originalUrl": "https://<gekaperte-domain>.com/easyde",
  "emailId":     "711ffe43-6099-4c42-9838-7b87b18752ab",
  "iat":         1784133650
}
Da steht alles. Das Ziel, eine Empfänger-ID und der Zeitstempel der Link-Erzeugung: 42 Minuten und 39 Sekunden vor dem Versand der Mail. So lange hat der Angreifer gebraucht, um vom „Kampagne angelegt" zum „Skript gestartet" zu kommen.
Danke für die Vorlage. Eine komplette Redirect-Kette ohne einen einzigen HTTP-Request.
Das Ziel: eine 2022 registrierte, ganz normale Firmendomain auf Shared Hosting, in deren Webroot ein Ordner /easyde liegt - „easy" plus „de", eine Kampagne pro Verzeichnis. Wer so benennt, hat dort noch andere Ordner. VirusTotal meldet für diese URL 11 von 92 Engines als bösartig, für den monday.com-Link davor nur 2 von 92. Genau dafür ist die Zwischenstufe da: Reputation leihen und Detection halbieren. Bei meinem Abruf antwortete die Seite bereits mit 404 - das Angriffsfenster war keine zwei Wochen breit.
Der Button hat zwei Ziele
Im HTML steht der übliche Outlook-Fallback. Nur mit unterschiedlichen Adressen:
<!--[if mso]>
  <v:roundrect href="https://banking.easybank.de/">Daten jetzt bestätigen</v:roundrect>
<![endif]-->
<!--[if !mso]><!-->
  <a href="hxxps://trackingservice.monday[.]com/tracker/link?token=eyJ…">Daten jetzt bestätigen</a>
<!--<![endif]-->
Wer die Mail in Outlook Desktop öffnet, klickt auf das echte Online-Banking der easybank. Alle anderen - Outlook Web, Gmail, Apple Mail, jedes Handy - landen beim Redirect. Ob Absicht oder ein Rest vom Umbauen einer echten Vorlage, lässt sich am Sample nicht entscheiden. Die Wirkung ist dieselbe: Ein Link-Checker, der den MSO-Zweig mitliest, findet im selben Button eine legitime Bank-URL - und die Stichprobe am Outlook-Arbeitsplatz landet bei der Bank.
Woran ihr's erkannt hättet
Die Absenderadresse. Sie ist das einzige Merkmal in dieser Mail, das nicht gefälscht werden konnte, und sie ist auf dem Handy einen Tipp auf den Namen weit entfernt. Eine Bank schreibt aus ihrer eigenen Domain. Immer.
Danach wird es fast komisch. Im Footer steht Registergericht: HRB 123456 · USt-IdNr.: DE 321654987. Das sind keine Registernummern, das sind Tastaturmuster aus einer Template-Vorlage. Darüber firmiert die Absenderin als „easybank AG, Niederlassung Deutschland" - die deutsche Rechtseinheit heißt laut der Umstellungskommunikation der Bank aber BAWAG AG, Niederlassung Deutschland. Ein echtes Impressum bekommt die eigene Firmierung hin. Und „Impressum", „Datenschutz" und „Sicherheitscenter" liegen alle drei auf href="#". Wer in einer Banken-Mail auf das Impressum klickt und nichts passiert, hat seine Antwort.
Dazu: keine Anrede mit Namen, keine Kundennummer, keine maskierte IBAN, keine letzten vier Kartenziffern. Eine echte GwG-Nachfrage weiß, wer ihr Kunde ist.
Was ihr tun könnt
Absenderdomain lesen, nicht den Absendernamen. Der Anzeigename ist ein frei wählbares Textfeld. Alles nach dem @ ist es nicht.
Banking-Mails nie über den Link öffnen. Lesezeichen oder App. Was wirklich ansteht, liegt auch im Postfach des Online-Bankings. Das entwertet die komplette Kette, egal wie gut die Mail aussieht.
Weiterleitungsdienste im Gateway markieren. Links auf Tracker und Shortener aus Mails markenfremder Absender gehören expandiert oder mit Warnbanner versehen. Bei einem JWT reicht dafür Base64-Dekodieren - kein Request nötig.
MFA auf alle Workspace-Konten, SMTP-Relay einschränken. Genau diese Lücke wurde hier benutzt. Wer den Relay-Dienst nicht braucht, schaltet ihn ab; wer ihn braucht, begrenzt ihn auf freigegebene IPs.
Den eigenen Webroot ansehen. Ein Verzeichnis, das niemand angelegt hat, ist der Normalfall bei gekaperten Websites. Dateiliste und Änderungsdaten einmal im Monat durchgehen, CMS und Plugins aktuell halten.
Fazit
Diese Kampagne besitzt nichts. Nicht die Absenderdomain, nicht den Redirector, nicht den Webserver, nicht mal einen Mailer. Alles ist geliehen oder gestohlen, und deshalb steht am Ende SPF grün, DKIM grün, Spam-Score 0.0. Handwerklich ist das gut: perfektes Deutsch, echter Rechtsbezug, dosierte Drohung, perfektes Timing auf ein laufendes Rebranding.
Gescheitert ist sie an drei Stellen, und keine davon ist technisch: an einem Impressum mit Platzhalterzahlen, an einer falsch geschriebenen Rechtseinheit - und an einem Token, das sein eigenes Ziel im Klartext mitliefert.
Zwei missbrauchte Domains sind redigiert: der Google-Workspace-Mandant, aus dem versendet wurde (<it-dienstleister-in>[.]com, ein indisches IT-Unternehmen, reg. 2004), und die gekaperte Bestandsdomain der Phishing-Seite (<gekaperte-domain>[.]com, reg. 2022). Beide sind hier selbst Opfer - übernommene Zugänge, kein Täter-Eigentum. Kein Klarname, kein Pranger. Die missbrauchten Dienste (Google Workspace, monday.com, der US-Shared-Hoster) sind benannt, weil sie selbst nicht das Opfer sind. Die Empfängeradresse ist ebenfalls redigiert. Die vollständigen IOCs liegen intern.