17. Juni 2026
60% auf eine Dashcam von der HUK: Wenn die Phishing-Seite bei Google liegt

Tobias Wilke
@wilketob
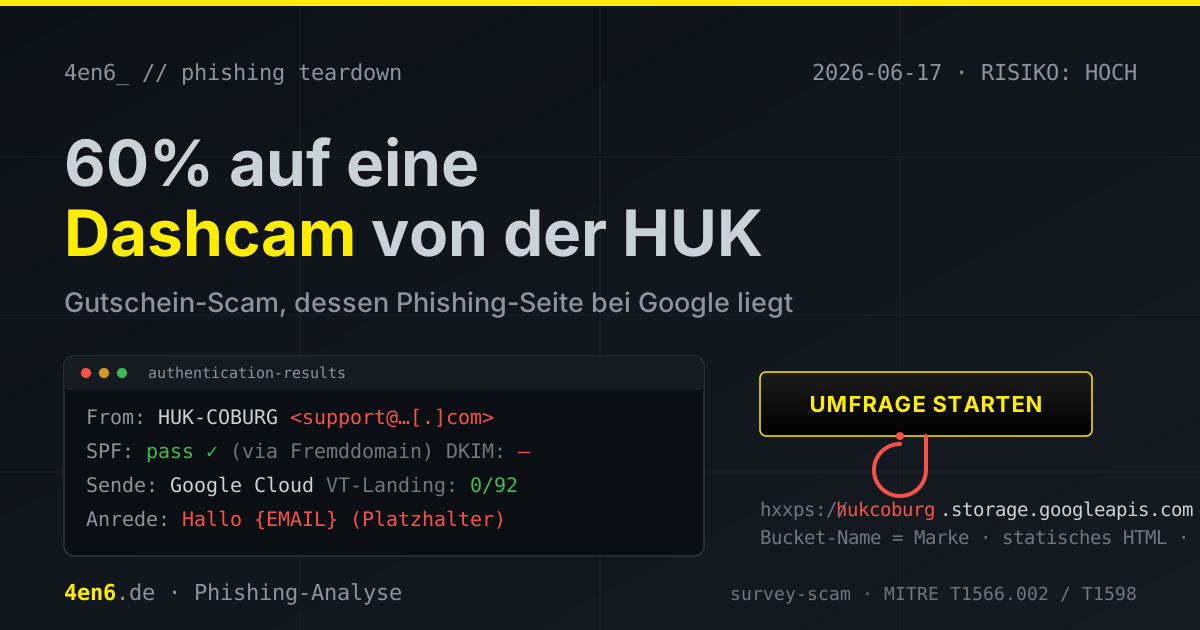
Diese Woche kam eine Mail rein, die mal keine Angst macht. Kein gesperrtes Konto, keine Mahnung, keine Frist. Stattdessen: „wir haben einen Gutschein für dich gespeichert." 60% Rabatt auf eine Dashcam, gegen das Beantworten von fünf Fragen. Absender im Postfach: HUK-COBURG. Und das Beste - die Phishing-Seite liegt bei Google. Wirklich bei Google.
URLs und Adressen sind im Folgenden defangt (hxxps, [.]), damit nichts aus Versehen angeklickt wird.
Was in der Mail steht
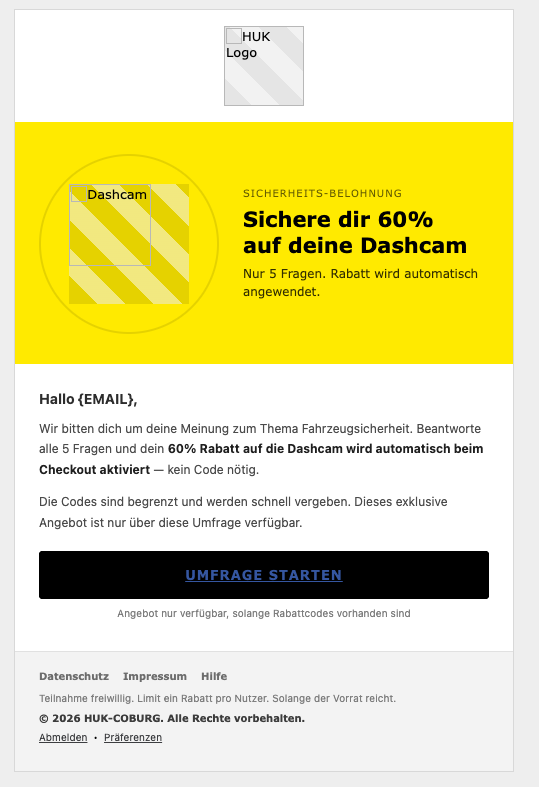
Optisch sauber gemacht. HUK-Gelb (#FFED00), schwarzer Button, oben das Logo, in der Mitte ein Dashcam-Bild im gelben Banner. „Sicherheits-Belohnung. Sichere dir 60% auf deine Dashcam. Nur 5 Fragen. Rabatt wird automatisch angewendet." Darunter der Klassiker: die Codes seien begrenzt, das Angebot exklusiv, nur über diese Umfrage verfügbar. Großer schwarzer Button: UMFRAGE STARTEN.
Und dann die Anrede. Wörtlich:
Hallo {EMAIL},
Da hat jemand den Serienbrief abgeschickt, ohne die Platzhalter zu füllen. {EMAIL} steht roh im Text. Wenn man im HTML-Quelltext nachsieht, wird es noch besser - der Seitentitel lautet:
HUK-COBURG Umfrage - Template 4
Template 4. Sie führen Buch über ihre Vorlagen. Das ist keine Mail von einem Versicherer, das ist ein Produkt aus einer Phishing-Fabrik.
Der Absender, der keiner ist
Im Postfach steht „HUK-COBURG". Die echte Adresse dahinter ist eine französische Handwerksbetrieb-Domain, die mit Versicherungen nichts zu tun hat. Der angezeigte Name ist frei wählbar - da kann „HUK-COBURG", „Bundeskanzleramt" oder „Der Weihnachtsmann" stehen. Was zählt, ist die Domain hinter dem @. Und die gehört einem Schreiner in Frankreich, nicht einem Versicherer in Coburg.
Jetzt der interessante Teil. Verschickt wurde die Mail über 136[.]109[.]138[.]227 - eine Adresse aus der Google Cloud (bc.googleusercontent.com). Und SPF, also die Prüfung, ob ein Server überhaupt im Namen einer Domain senden darf, stand auf pass. Der annehmende Mailserver hat die Mail technisch durchgewunken.
Das ist das, was diese Serie seit Wochen so zäh macht. Ich habe das Verhalten der Domain heute nachgeprüft: Ihr aktueller SPF-Eintrag lautet v=spf1 a -all und erlaubt genau einen Server - den eigenen Webhost in Marseille. Die Google-Cloud-IP, von der die Mail kam, ist da nicht drin. Würde die Mail heute kommen, wäre es ein Fail. Beim Versand war der Eintrag also ein anderer. Heißt: Jemand hat kurzzeitig an der DNS-Zone dieser Domain gedreht, die Cloud-IP eingetragen, die Welle rausgeschickt und danach aufgeräumt. Die Domain ist nicht nur als Absendername missbraucht - sie ist gekapert.
Und merkt euch den Satz, ich schreibe ihn zum dritten Mal in vier Artikeln: Ein SPF-Pass bestätigt nur, dass der Server für die sendende Domain senden darf. Über die Marke im Anzeigenamen sagt er exakt nichts. Hier passt SPF für einen französischen Schreiner. „HUK-COBURG" steht trotzdem nur als Etikett davor.
Die Phishing-Seite liegt bei Google
Der Button zeigt auf hxxps://hukcoburg.storage.googleapis[.]com/eb99…html. Beim ersten Lesen sieht das fast vertrauenswürdig aus - hukcoburg, googleapis, alles seriöse Bausteine. Genau das ist der Trick.
storage.googleapis.com ist Google Cloud Storage, ein Dienst zum Ablegen von Dateien. Der vorderste Teil - hukcoburg - ist kein Beweis für irgendwas, sondern nur der Name des Speicher-Eimers. Und den darf sich jeder aussuchen. Der Angreifer hat einen Bucket „hukcoburg" angelegt, eine statische HTML-Datei reingelegt, fertig. Es steckt kein HUK-Server dahinter, keine Anmeldung, kein Code - nur eine Datei auf Googles Infrastruktur, deren Adresse zufällig nach HUK klingt.
VirusTotal habe ich die URL prüfen lassen: 0 von 92 Engines schlagen an. Kategorisiert als „online storage". Klar - die Scanner sehen Google und winken durch. Sie bewerten die Plattform, nicht den Inhalt des Eimers. Dieselbe geliehene Reputation, die schon beim Versand über die Cloud funktioniert hat, funktioniert beim Hosting gleich noch mal.
Auch die Bilder - Logo und Dashcam - kommen nicht von der HUK, sondern von einem kostenlosen Bilder-Hoster (i.8upload[.]com). Solche eingebetteten Bilder sind nebenbei ein Öffnungs-Tracker: Lädt das Bild, weiß der Absender, dass die Adresse aktiv ist und der nächste Scam sich lohnt.
Was die eigentlich wollen
Hier gibt es kein Login-Formular, kein „Bestätigen Sie Ihre Zugangsdaten". Der Köder ist ein Geschenk, kein Problem. So läuft das ab, wenn man klickt: fünf harmlose Fragen zur „Fahrzeugsicherheit", die nebenbei persönliche Daten einsammeln. Am Ende soll die Dashcam „beansprucht" werden - und dafür braucht es dann doch eine Lieferadresse und Kreditkartendaten, „nur für den Versand". Das ist der Moment. Entweder wird die Karte direkt belastet, oder man hängt in einem Abo, das man nie bewusst abgeschlossen hat. Plus eine bestätigte E-Mail-Adresse, die ab jetzt jede Menge Folgepost bekommt.
Kein Schadcode, kein Passwortklau. Nur Daten und Geld, freiwillig herausgegeben, weil 60% Rabatt und „nur 5 Fragen" so wenig nach Falle klingen.
Woran ihr's erkannt hättet
Drei Dinge, ohne ein einziges Tool:
- Die Absenderadresse, nicht der Name. „HUK-COBURG" stand über einer wildfremden Domain. Eine echte HUK-Mail kommt von
huk.deoderhuk-coburg.de. Anzeigename ignorieren, Adresse lesen. - Das Link-Ziel. Eine HUK-Aktion läuft auf
huk.de, nicht auf…storage.googleapis.com. Cloud-Storage-Adressen kann jeder nach Belieben benennen - der Markenname davor ist Dekoration. - Das
{EMAIL}in der Anrede. Wenn die Begrüßung den Platzhalter zeigt statt eures Namens, hat ein Bulk-Tool gesprochen, kein Versicherer.
Und die simpelste Regel von allen: Niemand verschenkt 60% Rabatt gegen fünf Fragen. Schon gar keine Versicherung. Wenn ein Gewinn am Ende nach Kreditkartendaten fragt, ist es kein Gewinn.
Fazit
Technisch ist diese Kampagne clever: Versand und Phishing-Seite stecken komplett in der Google Cloud, der Bucket heißt nach der Marke, SPF passt über eine gekaperte Drittdomain, VirusTotal sieht nichts. Filter haben es schwer. Menschen nicht - denn dieselben Leute, die die Infrastruktur sauber auf Big-Tech parken, schaffen es nicht, vor dem Versand die Anrede zu füllen. Hallo {EMAIL}. Wer Buch über „Template 4" führt, sollte vielleicht auch mal Korrektur lesen.
Die als Absender missbrauchte Domain gehört einem französischen Handwerksbetrieb und ist hier redigiert. Der Betrieb ist selbst Opfer, nicht Täter - seine Domain wurde ohne sein Zutun als Absender und SPF-Träger zweckentfremdet. Die Versand- und Hosting-Plattformen (Google Cloud, Google Cloud Storage) sind benannt, weil sie nicht das Opfer sind. Vollständige IOCs liegen intern.