5. Juni 2026
DomainFactory-Phishing: Wenn die Fälschung den SPF-Check besteht

Tobias Wilke
@wilketob
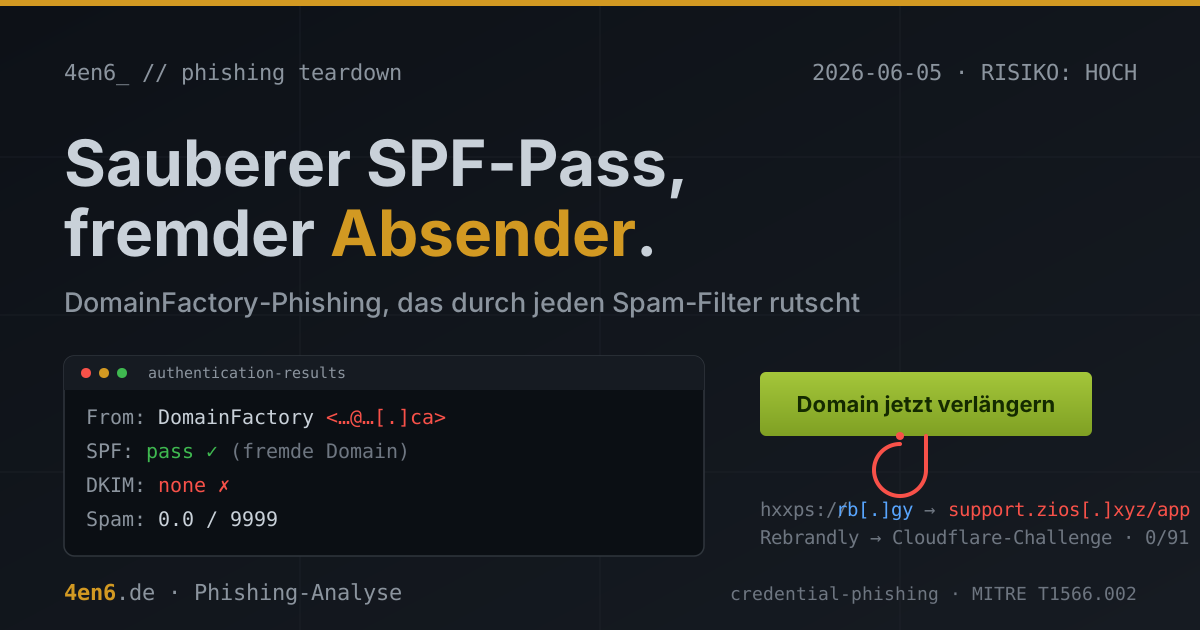
Diese Mail kam letzte Woche an rund hundert deutsche Vereine, Kanzleien und kleine Betriebe gleichzeitig - die Empfängerliste stand offen im Header. Betreff: „Letzte Erinnerung: Ihr Webhosting wurde suspendiert". Absender: DomainFactory. Und das Beste: Der SPF-Check ist sauber durchgelaufen. Pass. Grün. Nur eben mit dem Pass von jemand ganz anderem.
Genau das macht diese Kampagne interessant. Sie ist nicht schlecht gemacht - sie ist langweilig korrekt. Und das ist der Punkt.
Was in der Mail steht
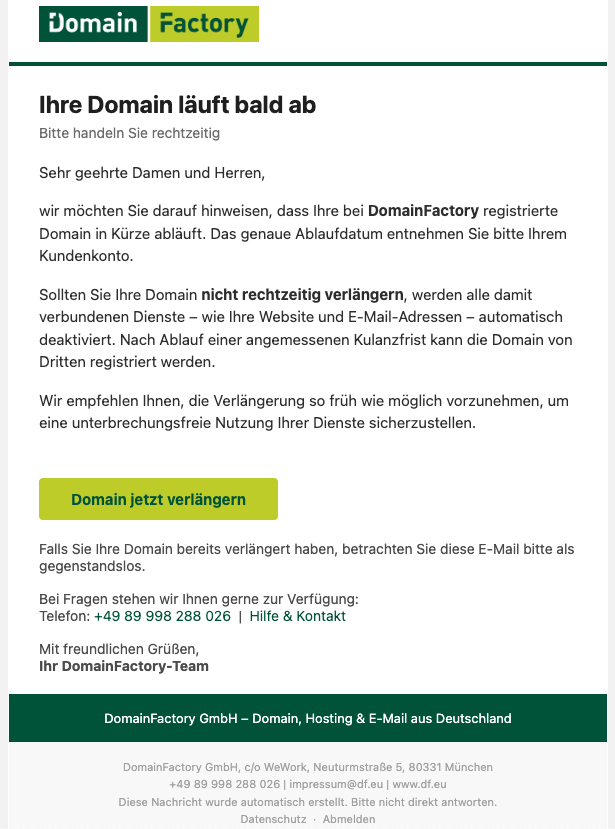
Die übliche Domain-Ablauf-Masche, sauber verpackt. DomainFactory-Logo (als Bild direkt eingebettet, kein nachladbarer Tracking-Pixel), korrektes Impressum mit der echten Münchner WeWork-Adresse, echte Telefonnummer, echte Links zu df.eu und zur Hilfeseite. Der Text:
Sehr geehrte Damen und Herren,

wir möchten Sie darauf hinweisen, dass Ihre bei DomainFactory
registrierte Domain in Kürze abläuft. [...] Sollten Sie Ihre
Domain nicht rechtzeitig verlängern, werden alle damit verbundenen
Dienste - wie Ihre Website und E-Mail-Adressen - automatisch deaktiviert.
Nach Ablauf einer angemessenen Kulanzfrist kann die Domain von
Dritten registriert werden.
Kein Name, keine Domain, kein Ablaufdatum - „entnehmen Sie bitte Ihrem Kundenkonto". Ein Template für alle. Dafür ein Knopf: Domain jetzt verlängern.
Kleine Inkonsistenz am Rande: Der Betreff behauptet, das Hosting sei bereits suspendiert, der Fließtext sagt, es laufe demnächst ab. Betreff-Baustein und Text-Baustein passen nicht ganz zusammen. Wer mehrere Templates mischt, übersieht sowas.
Der eigentliche Trick steckt im Absender
From: DomainFactory <fremde-domain[.]ca>. Der Anzeigename sagt „DomainFactory", die tatsächliche Adresse gehört zu einer kanadischen Domain, die mit Hosting nichts zu tun hat. Klassischer Display-Name-Spoof - die Marke steht da, wo niemand sie prüft.
Und jetzt der Teil, über den man kurz nachdenken muss: Der empfangende Mailserver hat SPF: pass vergeben. SPF prüft, ob der sendende Server für die Absender-Domain überhaupt verschicken darf. Hier wird gegen die kanadische Domain geprüft - nicht gegen df.eu - und deren SPF-Eintrag erlaubt die sendende IP. Versendet wurde nämlich von einer Google-Cloud-VM in Brüssel (34[.]79[.]39[.]211), per selbstgebautem Python-Skript (X-Mailer: Python aiosmtplib). Das Ergebnis: SpamAssassin vergibt glatte 0,0 Punkte. Technisch ist an dieser Mail nichts auszusetzen. Die Lüge sitzt ausschließlich im Anzeigenamen, und den signiert kein Protokoll.
DKIM? Gibt es nicht. Eine echte DomainFactory-Mail wäre kryptografisch an df.eu gebunden. Diese ist an gar nichts gebunden - und kommt trotzdem durch. (Die bösartigen Adressen und Links hier sind defangt, damit nichts aus Versehen angeklickt wird.)
Wohin der Knopf führt
Der „Verlängern"-Button zeigt nicht auf DomainFactory, sondern auf einen Kurzlink: hxxps://rb[.]gy/w11yfq. Das ist ein Rebrandly-Shortener - ein legitimer Dienst, hier als Tarnschicht missbraucht. Vorteil für den Angreifer: Man sieht das Ziel nicht, der Klick wird gezählt, und das Ziel lässt sich jederzeit umhängen, falls die Phishing-Seite hochgenommen wird.
Aufgelöst (passiv, über VirusTotal - nicht selbst angeklickt) landet man auf hxxps://support[.]zios[.]xyz/app. Die Domain zios[.]xyz ist im März 2026 bei Namecheap registriert worden, hängt hinter Cloudflare und beantwortet Scanner zunächst mit einer Cloudflare-Challenge - „Attention Required!". Heißt: Automatische Prüfsysteme sehen die Hürde, nicht das Formular dahinter. Ein echter Browser kommt durch, der Crawler nicht. Deshalb stand die Detection-Rate zum Versandzeitpunkt bei 0 von 91.
Vier fremde, seriöse Dienste als Bausteine - Google Cloud zum Senden, Rebrandly zum Umleiten, Cloudflare zum Verstecken, Namecheap für die Domain. Keine eigene Infrastruktur, die man schnell sperren könnte. Das ist kein Anfänger.
Was die wollen
Hättet ihr geklickt und eingegeben, hättet ihr eurem Hosting-Konto Adieu gesagt. Eine nachgebaute DomainFactory-Login- und Bezahlmaske greift Kundenlogin, Passwort und vermutlich Zahlungsdaten ab. Wer ein Hosting-Konto übernimmt, kontrolliert alles auf einmal: Domains, Website und das E-Mail-Postfach. Letzteres ist das Schlimmste - über das Postfach laufen die Passwort-Resets aller anderen Dienste. Aus einem geklauten Login wird so schnell ein Dominoeffekt, samt Phishing im Namen des Opfers und, bei Vereinen und Kanzleien, einem meldepflichtigen Datenschutzvorfall.
Woran man es erkannt hätte
Drei Dinge, alle ohne Technikwissen sichtbar:
Erstens die Absender-Adresse, nicht der Anzeigename. „DomainFactory" steht groß da, dahinter eine wildfremde .ca-Domain. Wer einmal draufklickt, sieht es sofort.
Zweitens der Link. Ein deutscher Hoster schickt euch nicht über rb[.]gy zum Verlängern. Kurzlinks in offiziellen Provider-Mails sind ein Warnzeichen, kein Zufall.
Drittens die Vagheit. Keine Domain, kein Kundenname, kein Datum. Euer echter Hoster weiß, welche Domain euch gehört und wann sie abläuft. Eine Mail, die das nicht weiß, kennt euch nicht.
Was ihr tun könnt
- Nie über den Mail-Link verlängern. Hoster-Adresse selbst tippen oder als Lesezeichen aufrufen. Dann läuft der Köder ins Leere - egal wie echt die Mail aussieht.
- Zwei-Faktor auf dem Hosting-Konto. Die wirksamste Einzelmaßnahme: Selbst mit geklautem Passwort kommt niemand rein. Aufwand: gering.
- Absender-Adresse statt Anzeigename lesen. „DomainFactory" heißt nichts, die Adresse dahinter alles.
- Ablaufdaten selbst im Blick haben - Kalendererinnerung oder Auto-Verlängerung. Wer den echten Termin kennt, fällt auf erfundene rein.
- Verdächtige Provider-Mails intern melden statt löschen. Eine Sammeladresse, an die Mitarbeitende sowas weiterleiten, fängt genau die SPF-sauberen Fälle ab, die Filter durchlassen.
Fazit
Das ist nicht der Phish mit den drei Tippfehlern, über den man lacht. Es ist der unauffällige, der durch den Filter rutscht, weil er sich den Pass von jemand anderem leiht und seine ganze Infrastruktur aus seriösen Bausteinen zusammensetzt. Gegen sowas hilft kein Spam-Score, sondern eine simple Gewohnheit: Bei „Domain läuft ab" nie den Knopf drücken, sondern selbst einloggen. Dieselbe Marke, DomainFactory, war schon im April dran - andere Infrastruktur, gleiche Masche. Die kommen wieder.
Die missbrauchte Absender-Domain ist redigiert (<fremde-domain>[.]ca). Ob sie dem Täter gehört oder selbst gekapert wurde, lässt sich von außen nicht sicher sagen - deshalb kein Klarname. Die Angreifer-Infrastruktur (zios[.]xyz, rb[.]gy-Kurzlink) ist bewusst hart benannt. Vollständige IOCs liegen intern.